米国のICC制裁に高市首相「深く懸念」、外相も声明で働きかけ継続
seiji.tokyo 編集部
政治ニュース解説 | seiji.tokyo
外務省は、外部とやりとりするためのネットワークが不正アクセスを受け、約3600人分のメールアドレスや名前などが漏洩した可能性があると発表しました。同省は「機密性のある情報が漏洩した事実は確認されなかった」と説明しています。このニュースは件数や「機密は無事」という言葉だけが目に入りやすいものの、何が守られ、何が守られなかったのかを分けて見ると、印象が変わってきます。この記事では、まず侵入の手口として示された「認証情報の窃取」が何を意味するのかを整理します。そのうえで、争点の比較、現行対応を評価する立場と懸念する立場それぞれの論拠、過去の官公庁の情報漏洩事案との違いを順に解説します。最後に、外務省とメールでやりとりしたことがある人や海外旅行を予定している人が、この件をどう受け止め、何に気をつければよいかも示します。
📌 この記事の要点
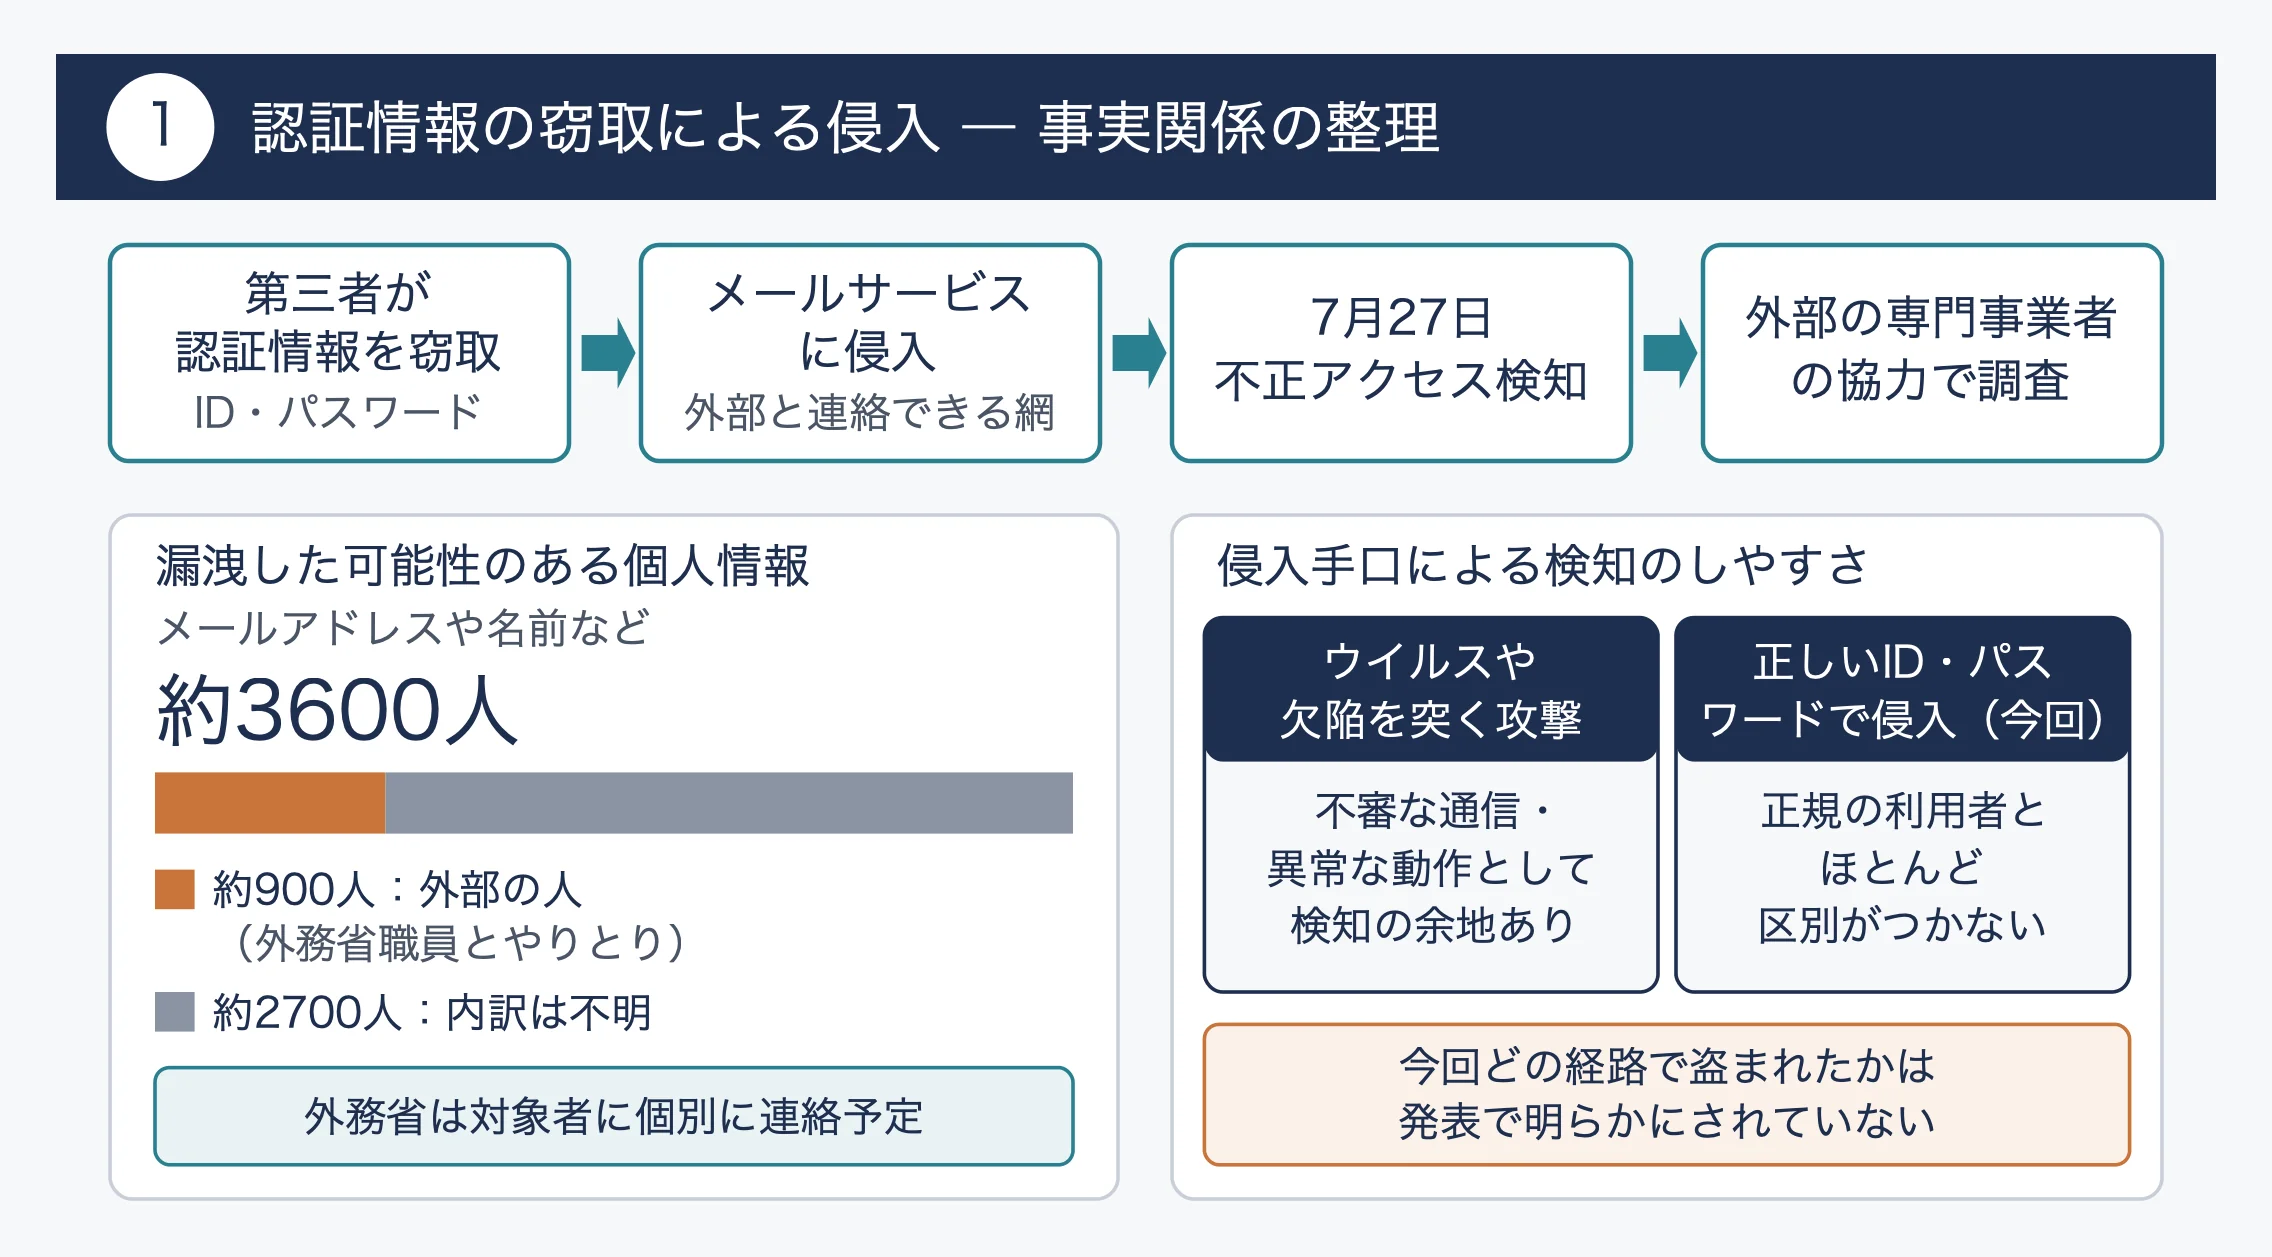
今回の事案は、システムの壁を力ずくで壊したのではありません。正規の「鍵」を盗んで正面から入った型の侵入として説明されています。まず事実関係を整理しておきます。外務省の発表によると、外部とのやりとりが可能なネットワークで7月27日に不正アクセスが検知されました。第三者がメールサービスへの認証情報を不正に窃取して侵入したとされています。認証情報とは、IDやパスワードなど、利用者が本人であることを確かめるための情報のことです。外務省は外部の専門事業者の協力を得て調査し、約3600人のメールアドレスや名前などの個人情報が漏洩した可能性を確認しました。そのうち約900人は、外務省職員とやりとりした外部の人です。外務省は今後、対象者に個別に連絡するとしています。
この「認証情報を盗んで侵入する」という手口には、防ぐ側にとって厄介な特徴があります。
ウイルスを送り込んだりシステムの欠陥を突いたりする攻撃であれば、不審な通信や異常な動作として検知される余地があります。一方、正しいIDとパスワードで入ってくる相手は、システムから見ると正規の利用者とほとんど区別がつきません。認証情報が盗まれる経路としては、本物そっくりの偽ログイン画面に入力させる手口や、他のサービスで流出したパスワードの使い回しを狙う手口が一般に知られています。ただし、今回どの経路で盗まれたのかは発表で明らかにされていません。
ここで押さえておきたいのは、今回の発表が「どの系統に、どの手段で、何が漏れた可能性があるか」をある程度具体的に示している点です。3600人という数字のうち約900人が外部の人だと区別して示したことからは、調査が単に件数を数えるだけでなく、相手先の属性まで洗い出したことがうかがえます。
なお、外部以外の約2700人がどのような立場の人なのか、詳しい内訳は記事からは分かりません。
この事案の意義は、セキュリティーの弱点が技術的な欠陥だけでなく、人が使う「鍵」の管理にもあることを、政府の中枢機関の事例として改めて示した点にあると言えます。今後の焦点は、盗まれた経路と、パスワード以外の確認手段を組み合わせる多要素認証のような追加の防御が、どこまで整備されていたかに移っていく可能性があります。
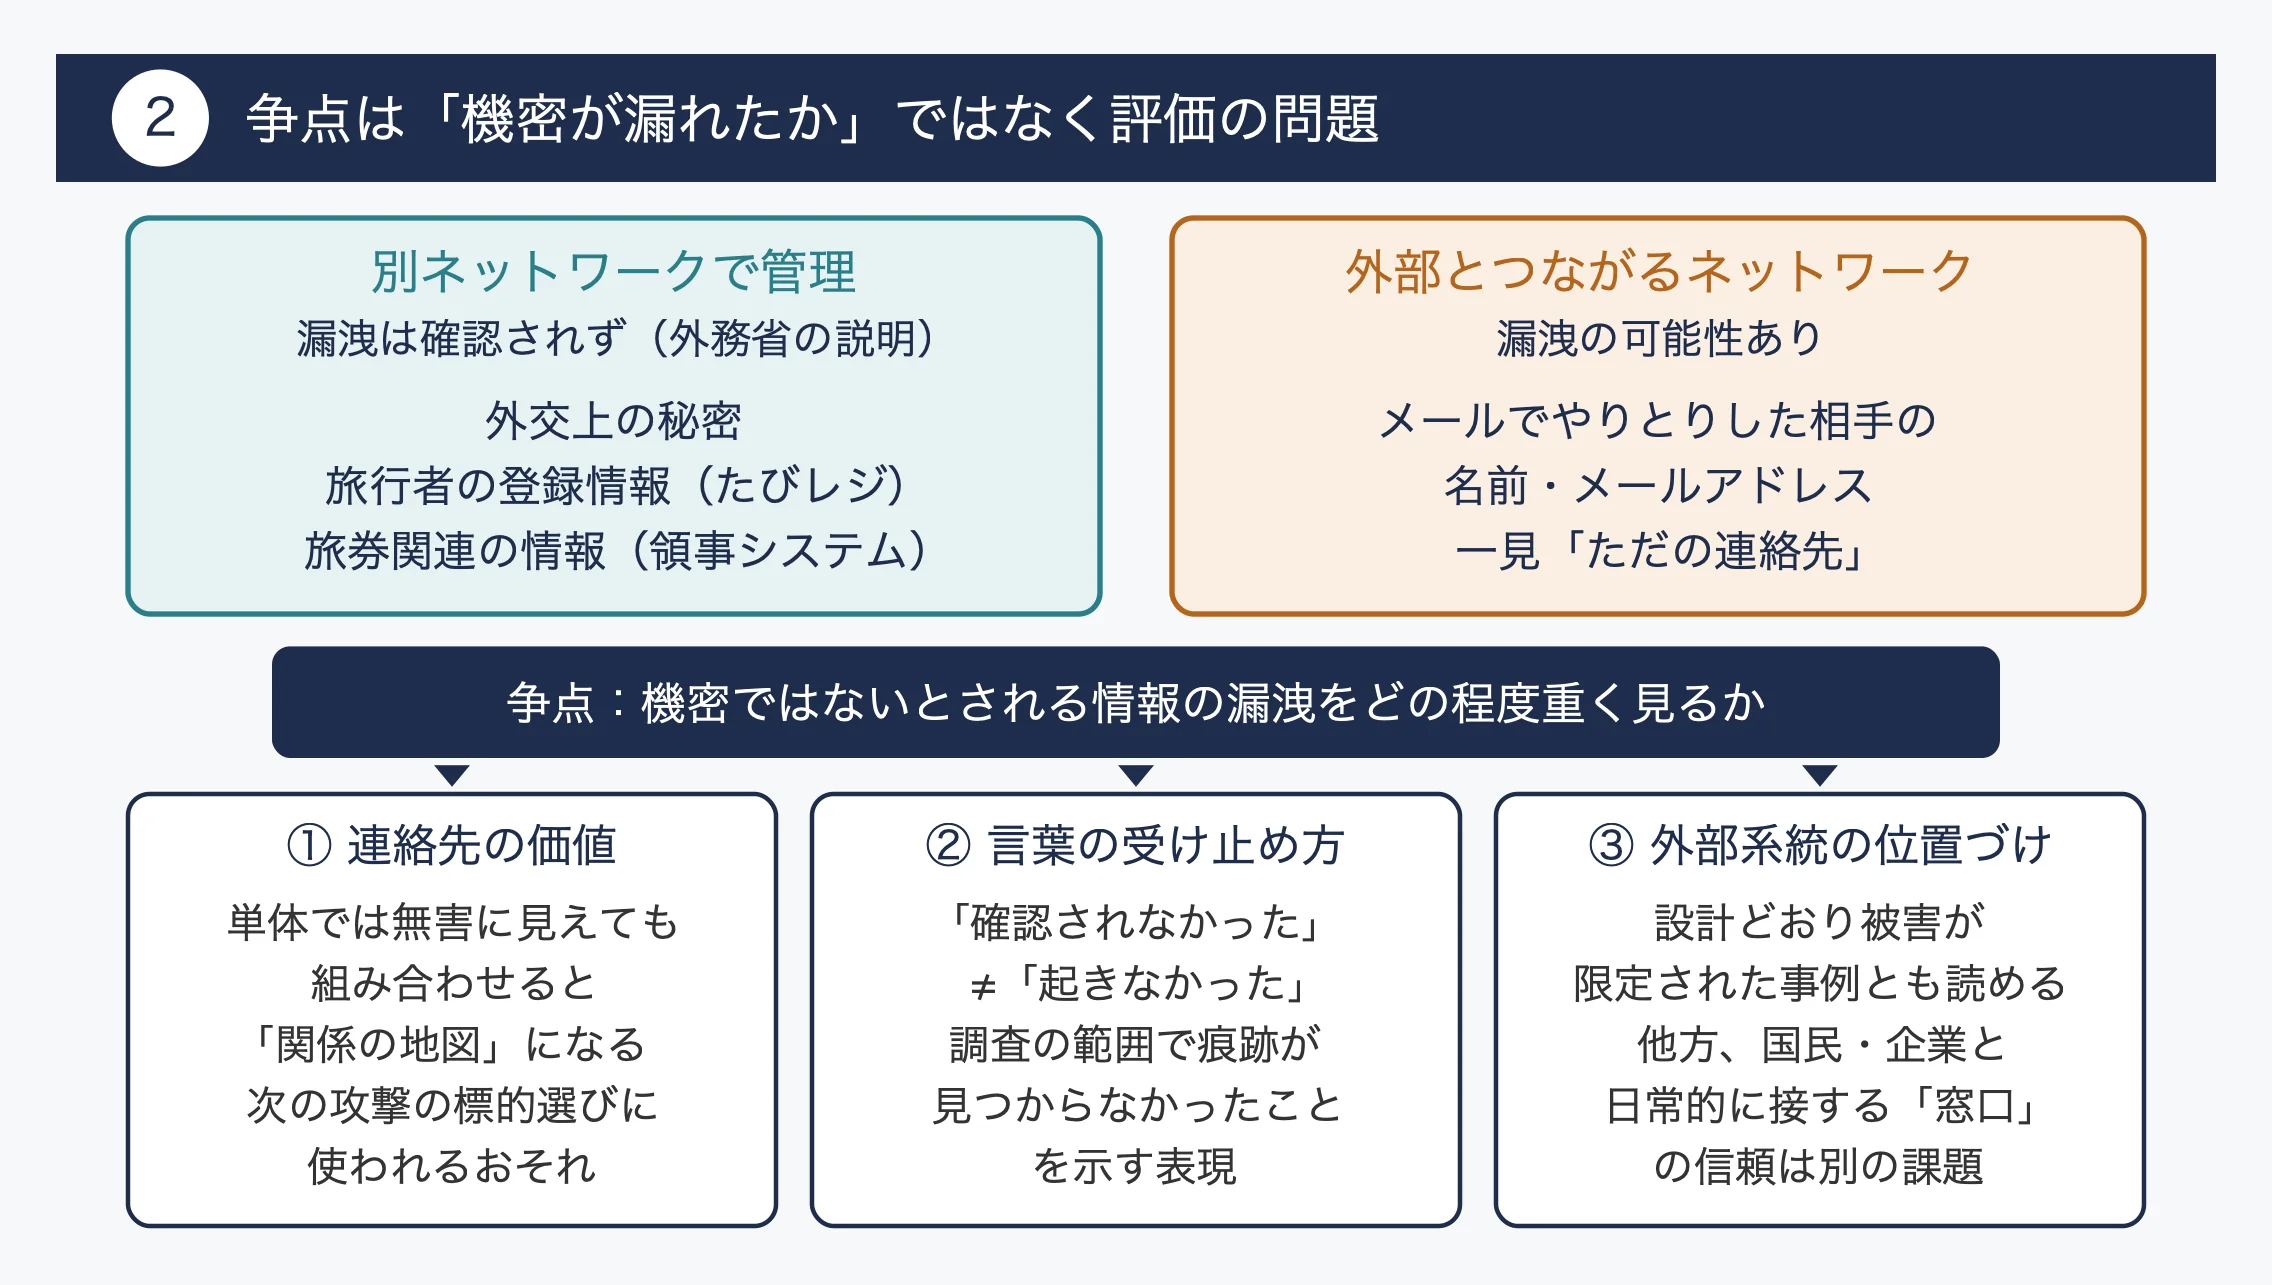
この件の争点は、「機密が漏れたかどうか」ではありません。「機密ではないとされる情報の漏洩を、どの程度重く見るべきか」という評価の問題にあります。外務省は、機密性の高い情報のほか、海外安全情報をメールで届ける「たびレジ」や、旅券などの情報を扱う「領事システム」は別のネットワークで管理されており、漏洩は確認されていないと説明しています。この説明を前提に、守られたものと漏れた可能性があるものを並べると、構図がはっきりします。
守られたとされるのは、外交上の秘密、旅行者の登録情報、旅券関連の情報です。漏洩の可能性があるのは、メールでやりとりした相手の名前とメールアドレスです。前者は国民生活や外交交渉に直結する情報で、後者は一見すると「ただの連絡先」に見えます。ここに評価の分かれ目があります。
一つ目の争点は、連絡先情報の価値をどう見るかです。
外交の世界では、「誰と誰が連絡を取っているか」という関係の地図そのものが情報として意味を持つことがあります。どの企業の担当者や研究者、団体関係者が外務省と接点を持っているかが分かれば、次の攻撃の標的選びに使われるおそれも否定できません。連絡先は単体では無害に見えても、組み合わせることで価値が生まれる情報だと言えます。
二つ目の争点は、「確認されなかった」という言葉の受け止め方です。「機密性のある情報が漏洩した事実は確認されなかった」という表現は、調査の範囲で漏洩の痕跡が見つからなかったことを示します。ただし、漏洩がなかったことを完全に証明するものではありません。こうした言い回しは情報漏洩の発表で広く使われる慎重な表現であり、それ自体を不誠実と見る必要はないでしょう。とはいえ、読み手は「確認されなかった」と「起きなかった」を区別しておく必要があります。
三つ目は、外部とつながるネットワークの位置づけです。機密を別系統に分ける設計は、外とつながる部分がいずれ破られうることを前提にした考え方です。その意味で今回は、設計どおりに被害が限定された事例とも読めます。他方、外部とつながる系統は、国民や企業と日常的に接する「窓口」でもあります。窓口の信頼をどう守るかは、分離設計とは別に問われるべき課題でしょう。この三つの争点を区別せずに「漏洩したかしないか」の一点で議論すると、論点が見えにくくなります。
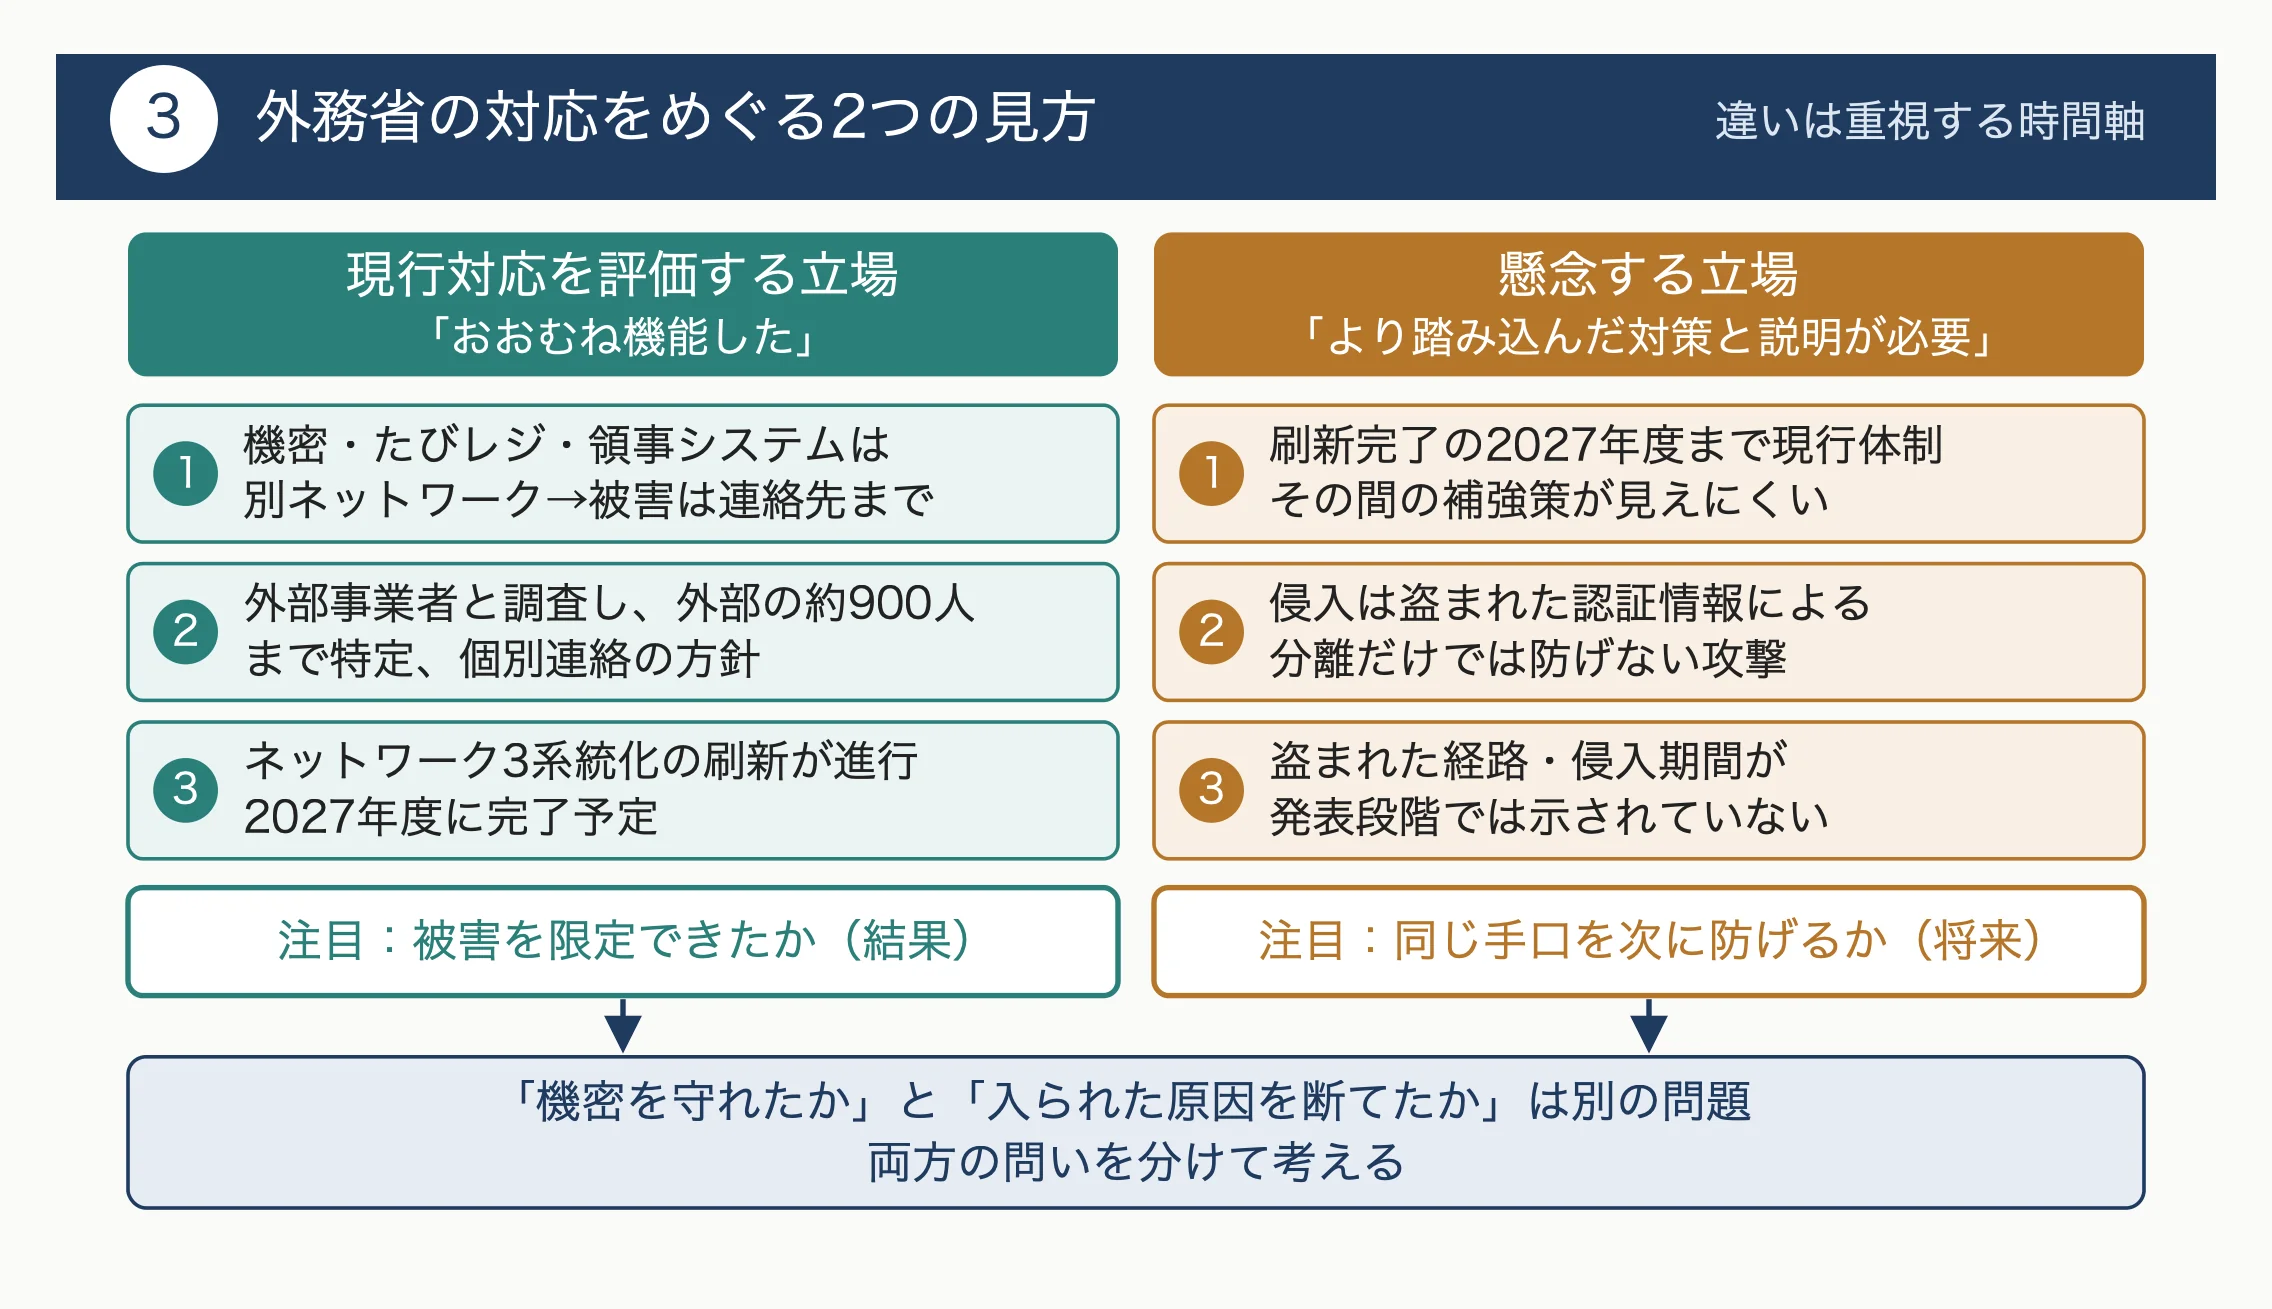
外務省の対応をめぐる見方は、「現行の仕組みと対応はおおむね機能した」と評価する立場と、「より踏み込んだ対策と説明が必要だ」と考える立場に大きく分けられます。どちらも一定の合理性を持っており、両者の違いは善し悪しというより、重視する時間軸の違いとして整理すると理解しやすくなります。
まず、現行対応を評価する立場の論拠です。第一に、機密情報やたびレジ、領事システムを別ネットワークで管理していたことで、被害が連絡先情報の範囲にとどまったとされる点です。分離という設計思想が実際に被害を限定した例として受け止められます。第二に、外部の専門事業者を入れて調査し、外部の人が約900人含まれることまで特定したうえで、個別連絡の方針を示している点です。第三に、ネットワークを3系統に分ける刷新がすでに進められており、2027年度の完了が予定されている点です。
対策の方向性自体は示されているという評価になります。
次に、懸念する立場の論拠です。第一に、刷新完了が2027年度とされていることから、それまでの間は現行体制で守り続ける必要があります。その期間の具体的な補強策が見えにくいという指摘が考えられます。第二に、今回の侵入は盗まれた認証情報によるものでした。ネットワークをいくら細かく分けても、正規の鍵を奪われれば分けた先の一つには入られてしまいます。分離だけでは防げない種類の攻撃だったことを重く見る立場です。第三に、認証情報が盗まれた経路や侵入が続いた期間など、再発防止を考えるうえで欠かせない情報が、少なくとも発表の段階では示されていない点です。
両者を並べると、評価する立場は「被害を限定できたか」という結果に注目していることが分かります。懸念する立場は「同じ手口を次に防げるか」という将来に注目しています。
前者の視点に立てば、今回の対応は一定の合格点と言えるでしょう。後者の視点に立てば、手口の解明と認証の強化という宿題が残っていることになります。
読者として持っておきたいのは、どちらか一方に寄るのではなく、両方の問いを分けて考える姿勢です。「機密を守れたか」と「入られた原因を断てたか」は別の問題です。外務省が「今般の事案を教訓に、セキュリティー対策のさらなる強化に努める」とした方針が、後者の問いにどこまで具体的に答えていくかが、今後の評価を左右すると考えられます。
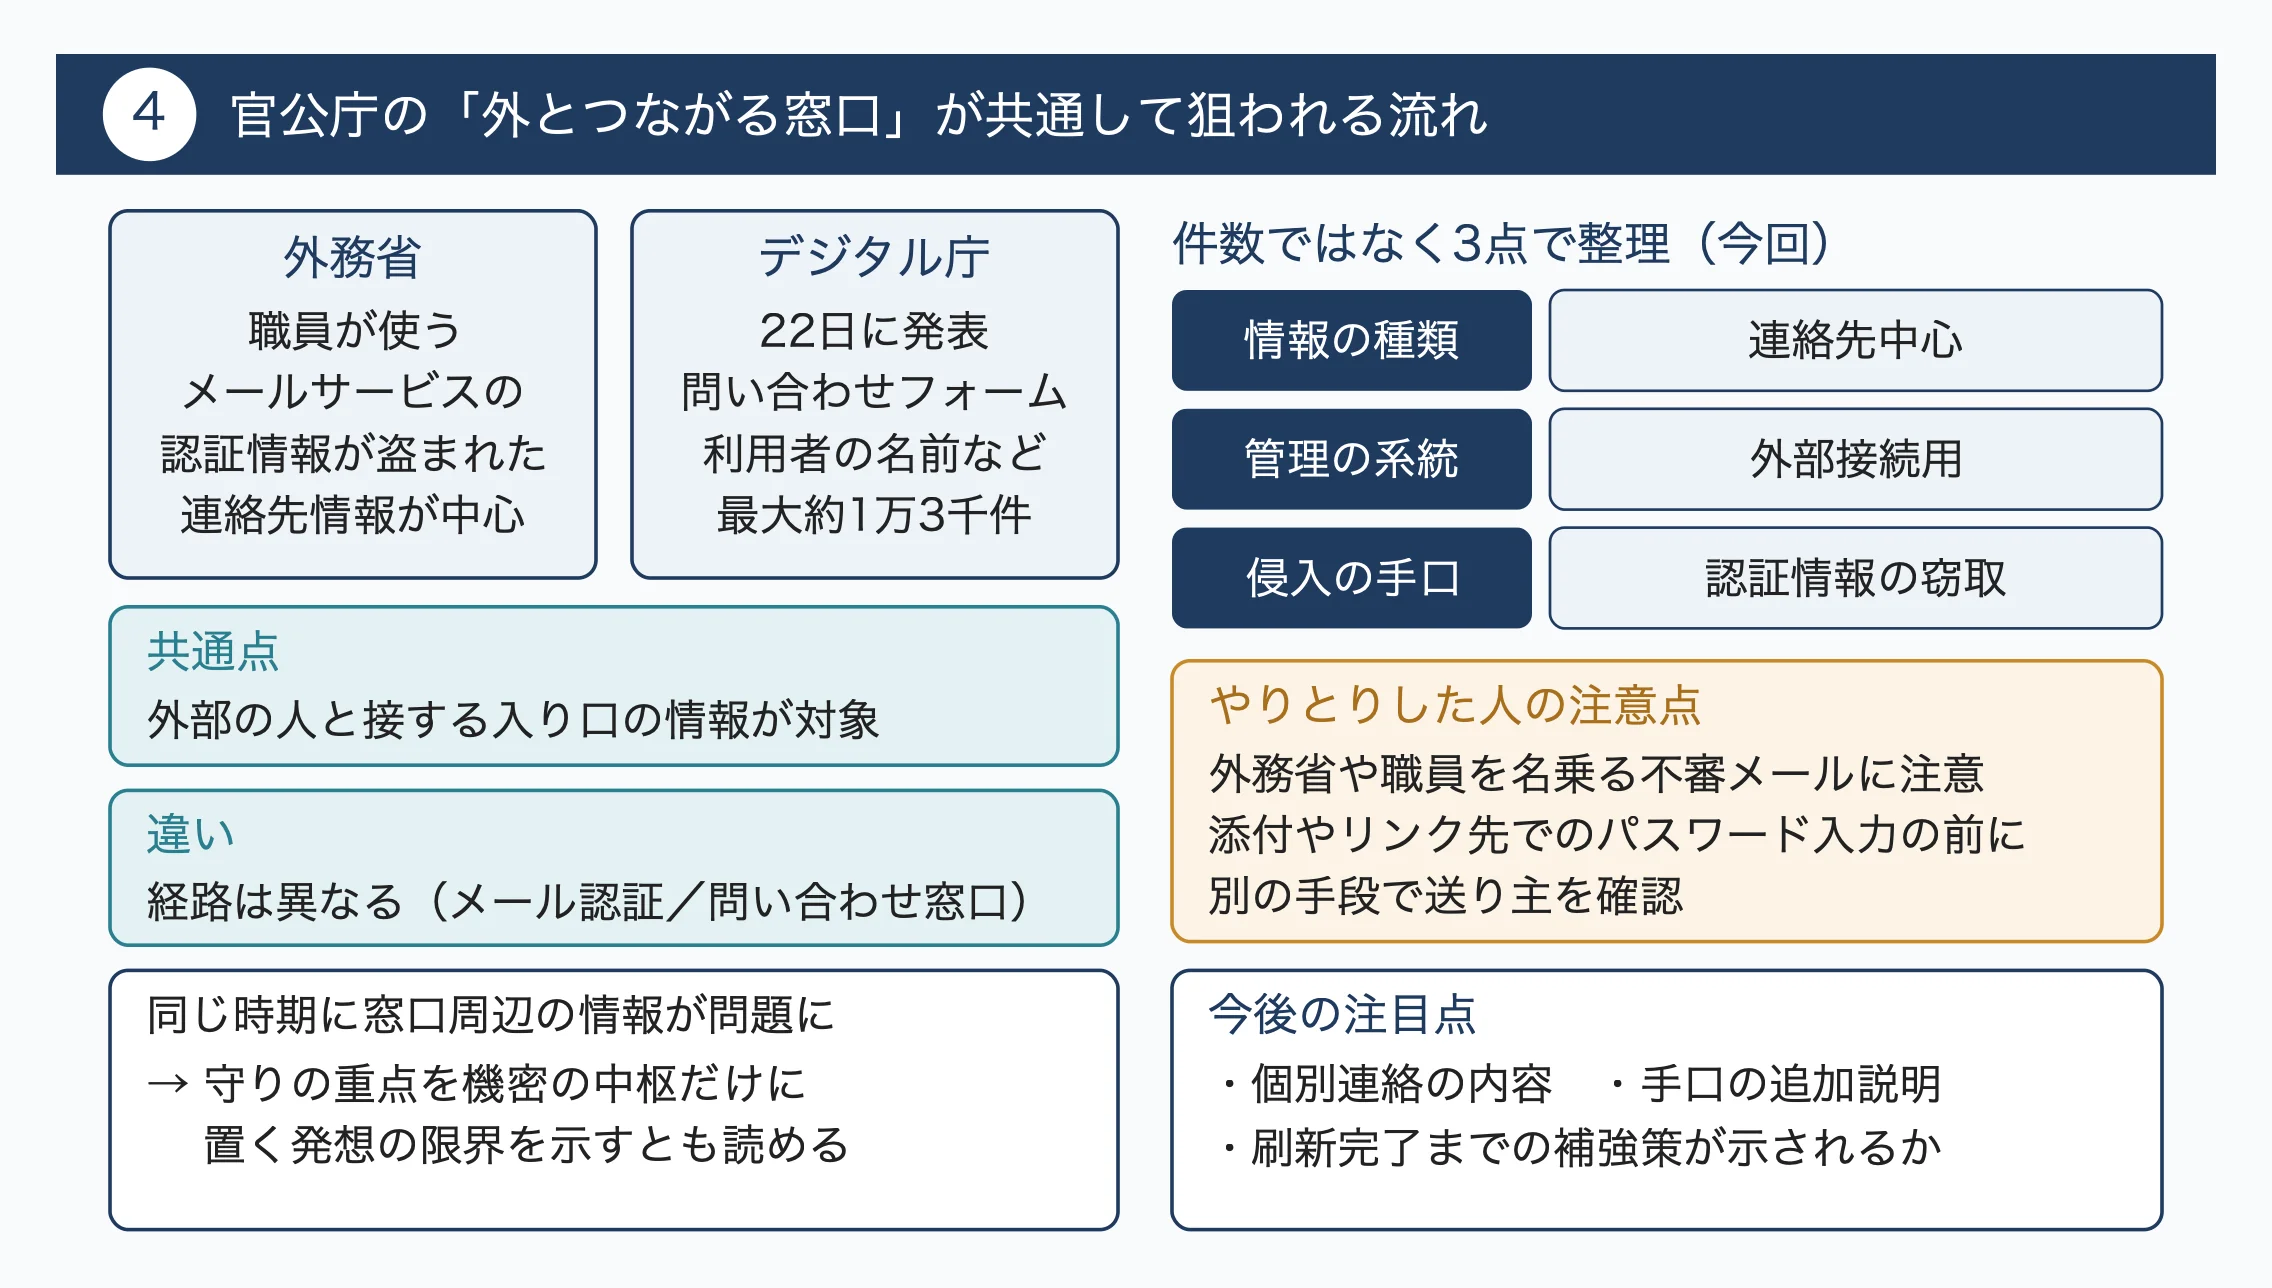
このニュースは、外務省という一機関の不祥事として読むよりも、官公庁の「外とつながる窓口」が共通して狙われている流れの一部として読むと、意味がつかみやすくなります。記事によると、デジタル庁も22日に、ホームページの問い合わせフォームを利用した人の名前やメールアドレスなど、最大約1万3千件の個人情報が漏洩した可能性があると発表しています。短い期間に、二つの官公庁で国民や外部との接点にあたる部分から連絡先情報が漏れた可能性が明らかになったことになります。
二つの事案を比べると、共通点と違いが見えてきます。共通しているのは、問い合わせフォームやメールといった、外部の人が官公庁と接する入り口に関わる情報が対象になっている点です。一方で違いもあります。外務省の件は職員が使うメールサービスの認証情報が盗まれたもので、デジタル庁の件は一般向けの問い合わせ窓口に関わるものです。
経路が異なるのに、同じ時期に窓口周辺の情報が問題になったことは、守りの重点を機密の中枢だけに置く発想の限界を示しているとも読めます。
こうしたニュースに接したとき、件数の大きさだけで深刻さを判断するのは避けたほうがよいでしょう。見るべきなのは、漏れた可能性がある情報の種類、それがどの系統で管理されていたか、侵入の手口です。たとえば数万件の連絡先と数件の外交文書では、件数と重大さは比例しません。今回でいえば、情報の種類は連絡先中心、系統は外部接続用、手口は認証情報の窃取と整理できます。この三点で整理すると、過度に不安になることも、逆に軽く見ることも避けられます。
実用面での読み解きとしては、外務省と過去にメールでやりとりした人は、外務省や職員を名乗る不審なメールに注意しておくことが大切です。連絡先が流出した場合に最も起こりやすいのは、実在のやりとりを装ったなりすましメールです。
添付ファイルを開く前やリンク先でパスワードを入力する前に、別の手段で送り主を確かめる習慣が身を守ることにつながります。
この件を継続して追う際には、外務省からの個別連絡の内容、手口の追加説明、刷新完了までの補強策が示されるかどうかに注目すると、事案が本当に教訓として生かされたかを判断しやすくなるでしょう。
官公庁や公的機関を狙ったサイバー攻撃と情報漏洩は、今回が初めてではありません。代表的な事例として、2015年6月に明らかになった日本年金機構の個人情報流出があります。このときは、業務連絡を装って特定の組織を狙う「標的型メール」を職員が開いたことで端末がウイルスに感染し、約125万件の年金関連の個人情報が流出しました。今回と同じなのは、メールという日常業務の道具が入り口になった点です。違うのは、当時はウイルス付きメールによる感染だったのに対し、今回は認証情報の窃取による侵入だった点にあります。漏れた情報の性質も異なり、当時は年金の受給に関わる番号など生活に直結する情報でしたが、今回は連絡先が中心とされています。年金機構の事案の後、2016年にはサイバーセキュリティ基本法が改正され、国の監視や監査の対象が独立行政法人などにも広げられました。
もう一つの事例が、2023年8月に公表された内閣サイバーセキュリティセンター(NISC、政府のサイバー対策の司令塔役を担っていた組織)のメールシステムへの不正アクセスです。メール関連機器の弱点を突かれ、2022年10月から2023年6月にかけて、個人情報を含む約5000件のメールが漏洩した可能性があるとされました。守る側の中枢が狙われた点で衝撃は大きく、今回の外務省の件とも「政府中枢のメール」という共通点があります。ただ、NISCの件は機器の欠陥が原因でした。今回は正規の鍵が盗まれた点で性質が異なります。その後、2025年には能動的サイバー防御に関する法律が成立し、NISCは国家サイバー統括室へ改組されるなど、政府の体制見直しが進みました。
今回の発表がこの時期に重なったのは、外務省がネットワークを3系統に分ける刷新の途中にあり、デジタル庁の事案発表の直後でもあったという事情によります。体制の移行期にある官公庁の守りの実態が、改めて問われる局面になっています。
直接影響を受けるのは、漏洩の可能性がある約3600人、とくに外務省職員とメールでやりとりした約900人の外部の人です。企業の海外事業担当者や研究者、国際交流に関わる団体の関係者などが含まれている可能性があります。こうした人には、外務省を名乗るもっともらしいメールが届くリスクが考えられます。過去の実際のやりとりを踏まえた文面で送られれば、見破るのは簡単ではありません。一方、海外旅行や出張で「たびレジ」に登録した人や、パスポートを申請した人の情報は別のネットワークで管理されており、漏洩は確認されていないとされています。旅行予定者が手続きを控える必要はないでしょう。税金の面では、2027年度完了予定のネットワーク刷新は国の予算で進められます。官公庁のセキュリティー投資がどれだけ実効性を持つかは、納税者にとっても無関係ではありません。
今後まず注目されるのは、外務省が対象者に個別連絡する過程で、どこまで具体的な情報を伝えるかという点です。漏れた可能性のある項目や注意すべきメールの特徴が示されれば、受け取った側も備えやすくなります。一方で、侵入の手口や期間について追加の説明がなされるかどうかは、現時点では見通せません。外交を担う官庁として、手口を詳しく明かすことが新たな攻撃の手がかりになりかねないという事情もあり、公表の範囲には慎重な判断が伴うと考えられます。
他方、2027年度に予定されるネットワーク刷新の進み具合も焦点になるでしょう。仮に今回の事案を受けて、パスワード以外の確認手段の導入など、刷新を待たずに取れる対策が前倒しで示されれば、空白期間への懸念はある程度和らぐ可能性があります。逆に、刷新計画の説明にとどまる場合は、完了までの間の備えを問う声が国会などで上がることも考えられます。
さらに、デジタル庁の事案と合わせて、政府全体として外部接続部分の守り方を見直す議論につながるかどうかも注目点です。前述のとおり政府のサイバー対策の体制は見直しの途上にあり、個別省庁の対応と政府全体の司令塔機能がどう連携していくのかが、今後問われていくでしょう。
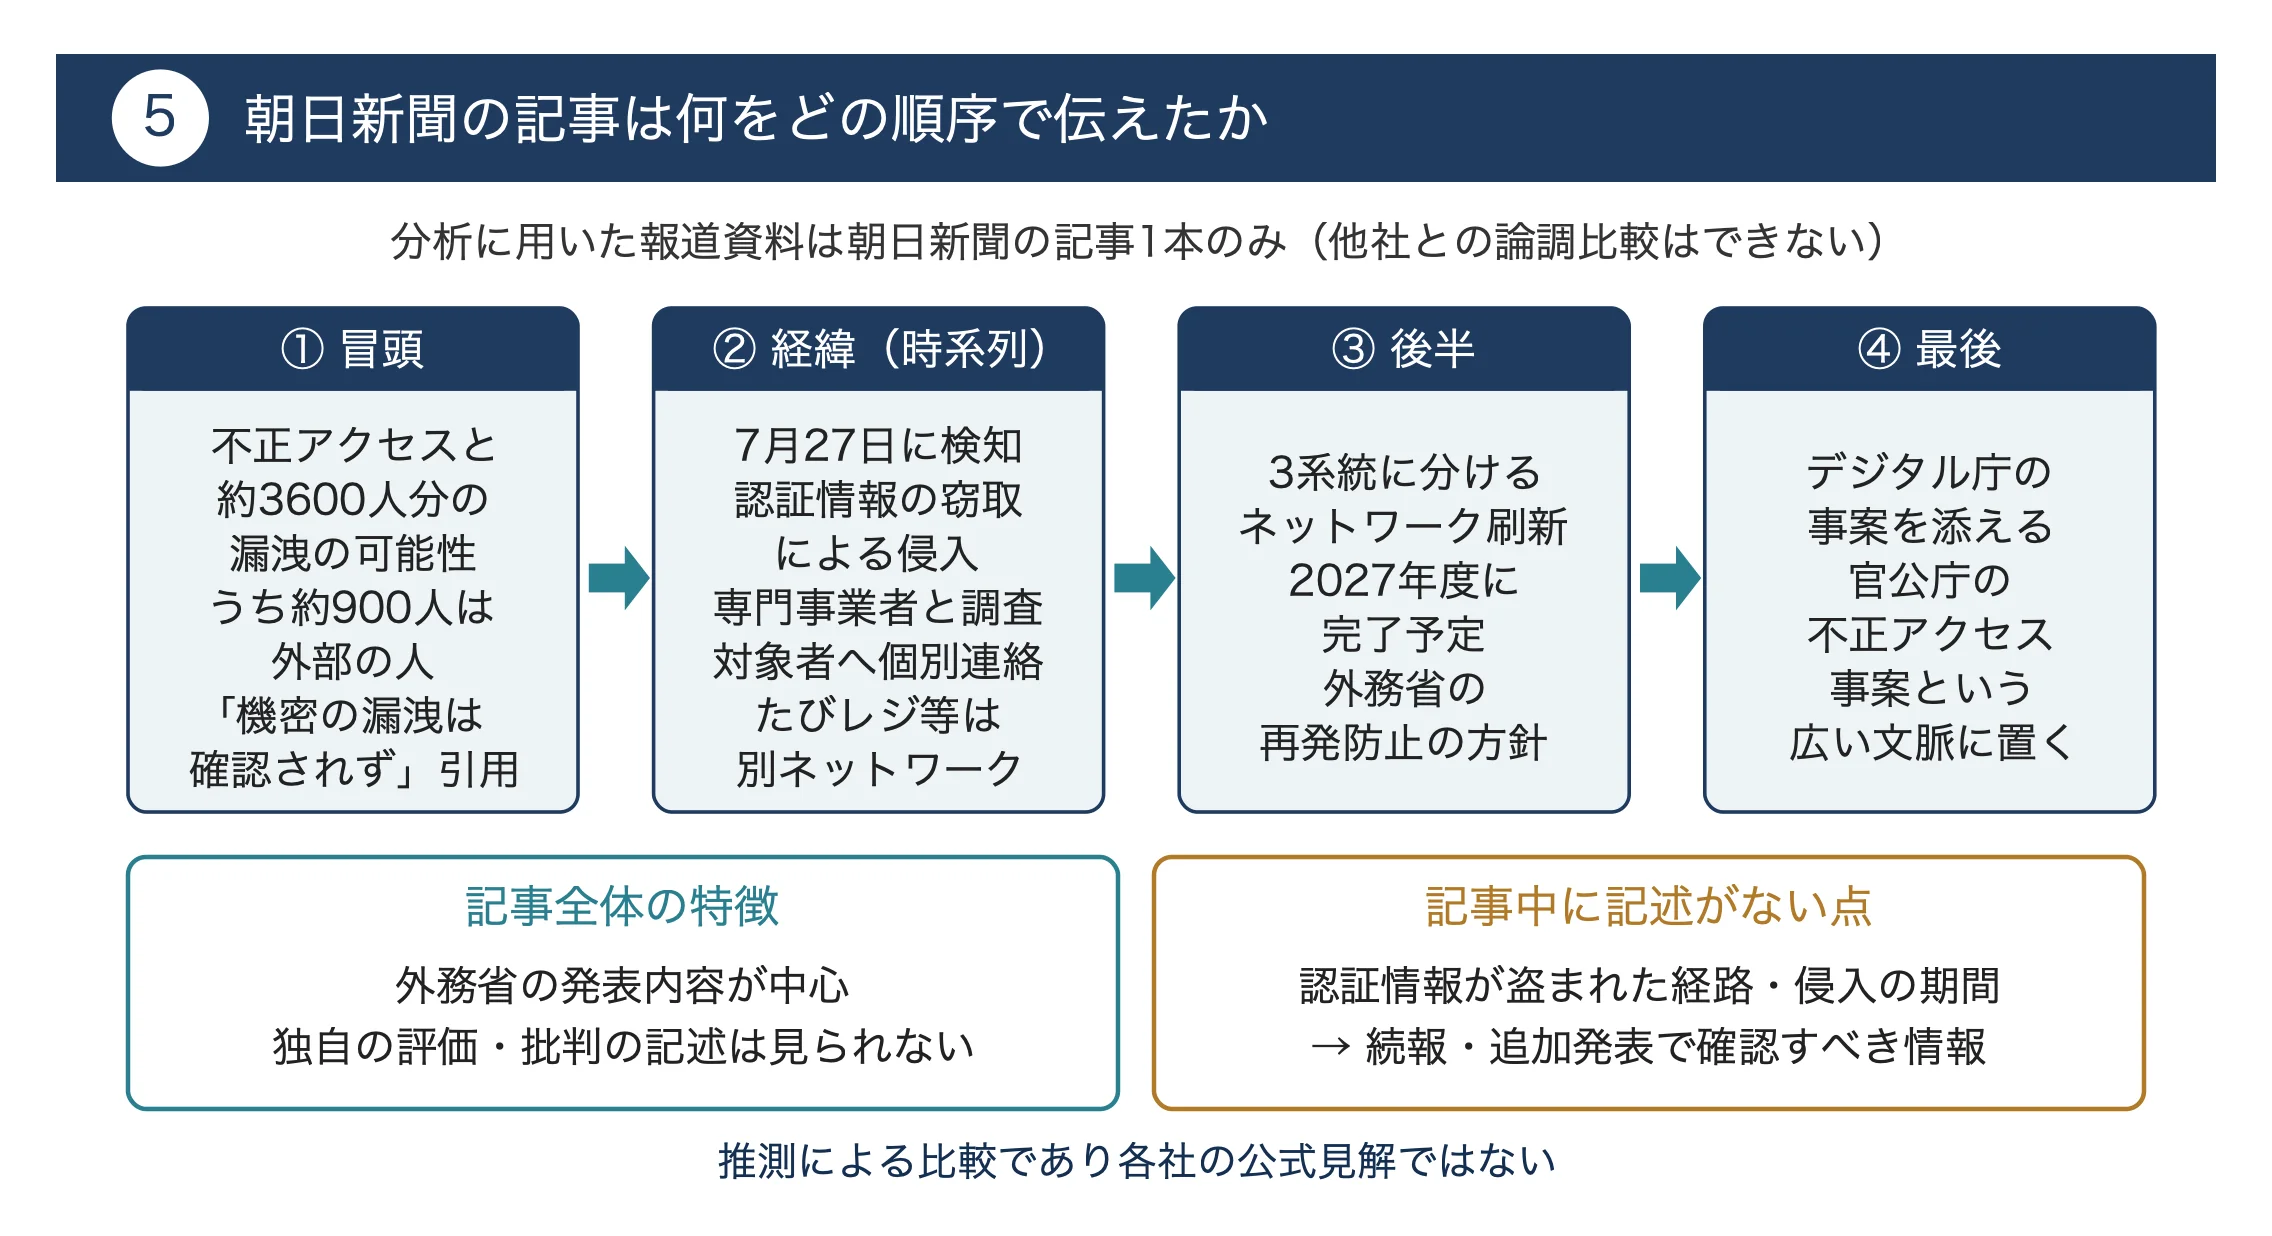
今回の分析に用いた報道資料は朝日新聞の記事1本のみです。そのため、他社との論調の違いを比較することはできません。ここでは、朝日新聞の記事がどのような要素を、どの順序で伝えているかを整理します。
記事はまず、外務省の発表として、外部とやりとりできるネットワークへの不正アクセスと、約3600人分の個人情報漏洩の可能性を伝えています。そのうえで、約900人が外部の人であることを示し、続けて外務省の「機密性のある情報が漏洩した事実は確認されなかった」という説明を引用しています。被害の規模と、当局による被害限定の説明を冒頭でセットにして示す構成と言えます。
次に、7月27日の検知、認証情報の窃取による侵入、外部の専門事業者の協力による調査、対象者への個別連絡という経緯を、外務省の説明に沿って時系列で伝えています。
さらに、たびレジや領事システムが別ネットワークで管理されていたことに触れ、一般の旅行者が気にしやすい点に先回りして答える情報を盛り込んでいます。
記事の後半では、ネットワークを3系統に分ける刷新が2027年度に完了予定であることと、外務省の再発防止の方針を紹介しています。最後にデジタル庁の事案を添えることで、今回の件を官公庁の不正アクセス事案という広い文脈に置いています。
全体として、この記事は外務省の発表内容を中心に据えています。記事の中で独自の評価や批判を加える記述は見られません。一方で、認証情報が盗まれた経路や侵入が続いた期間については記事中に記述がなく、これらは今後の続報や追加発表で確認すべき情報として残っています。
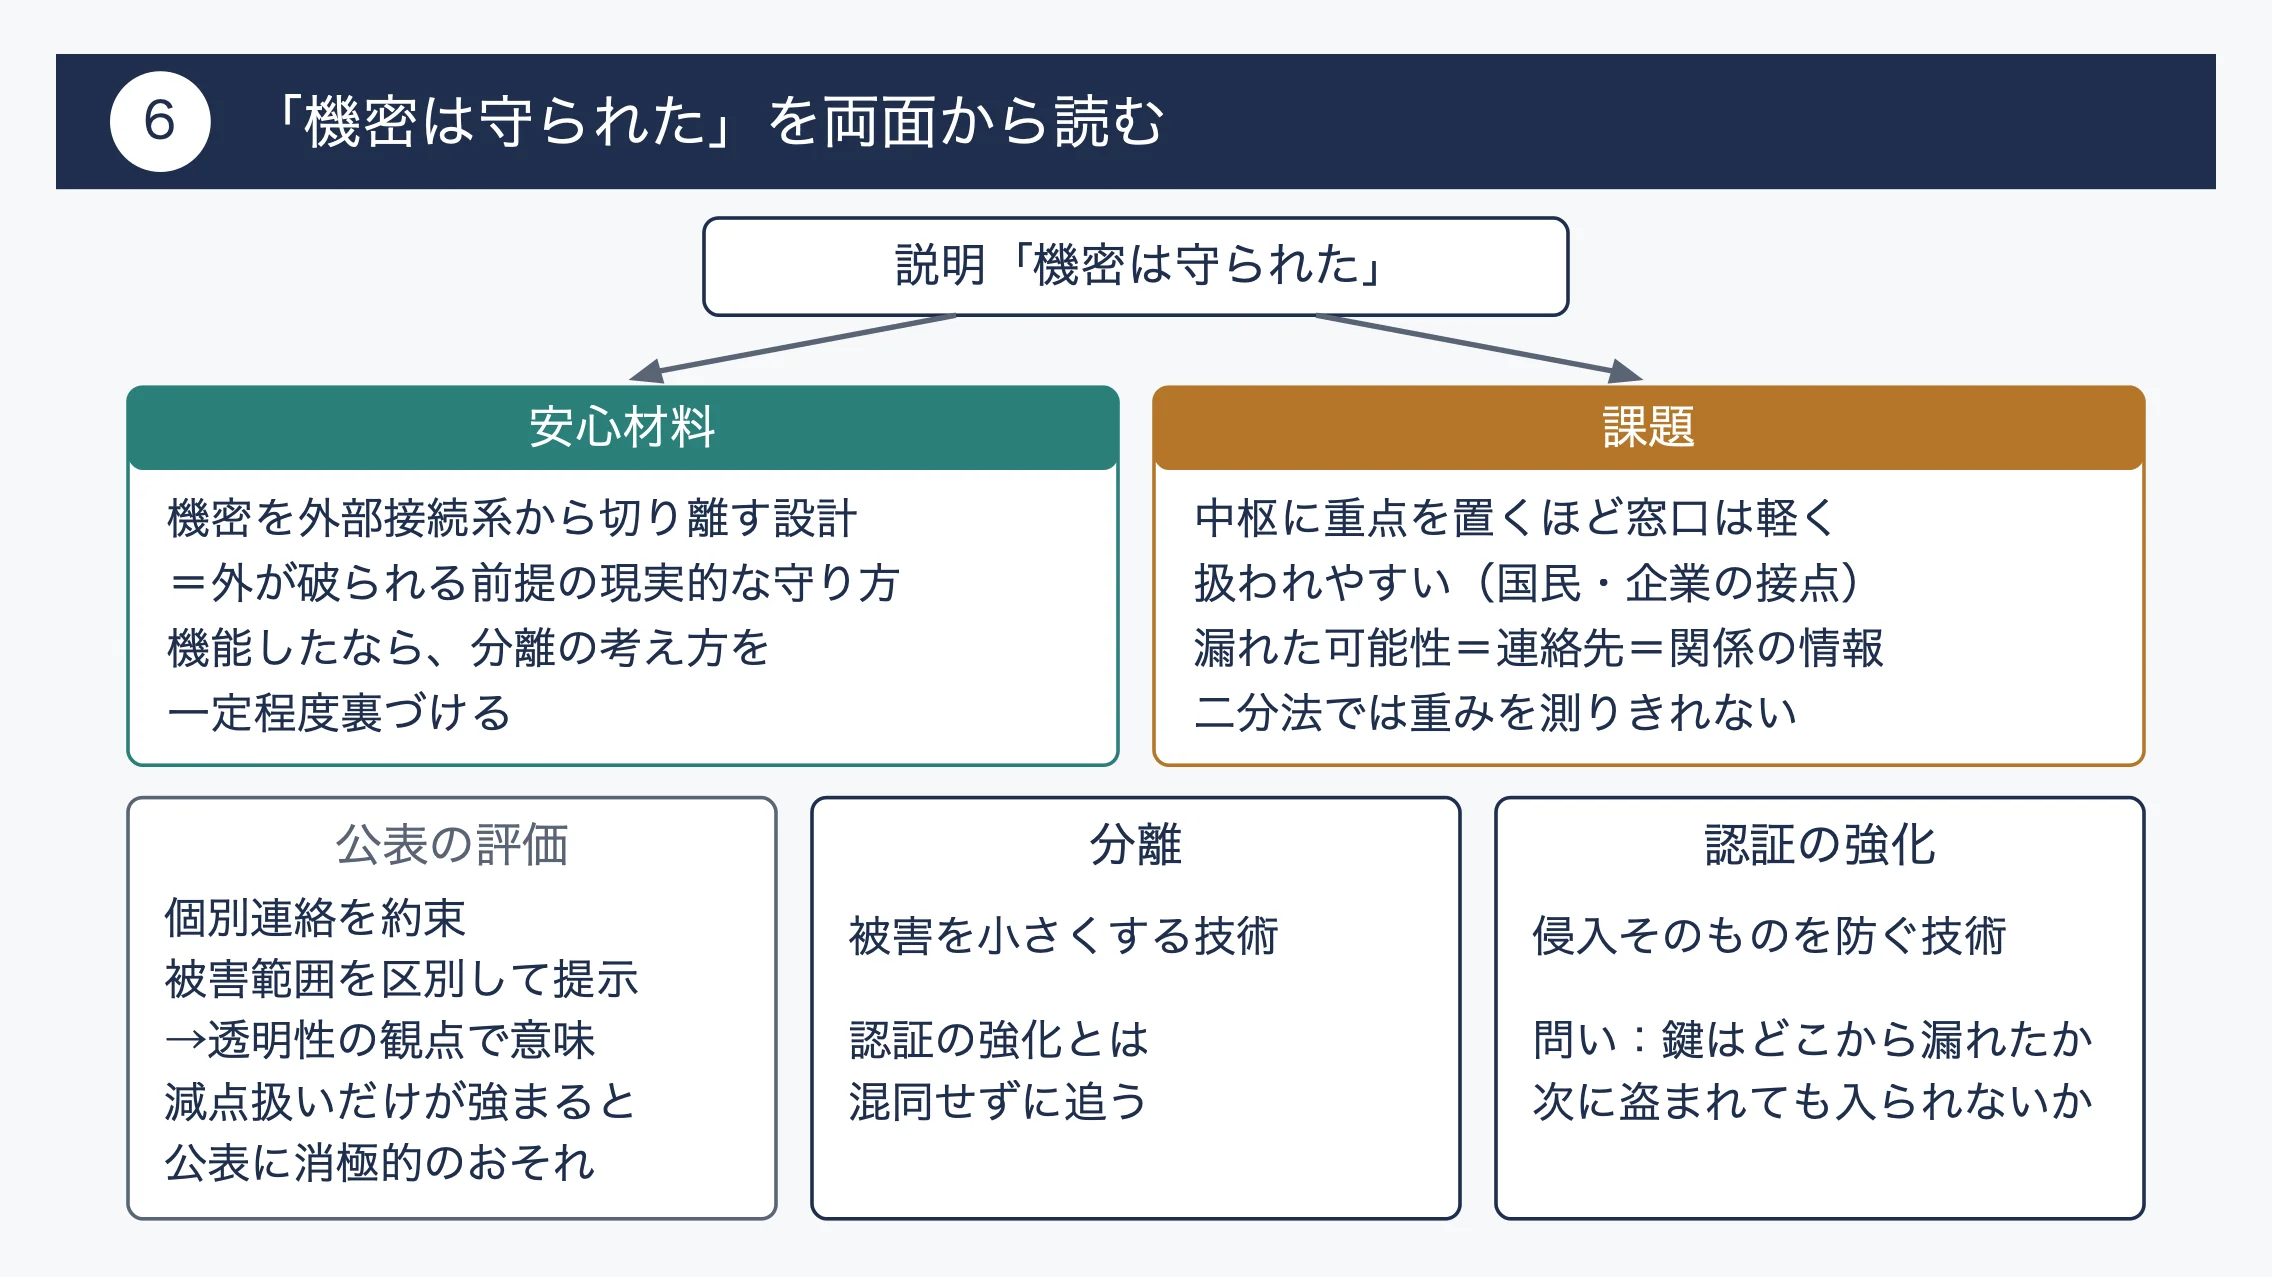
この件を読み解く鍵は、「機密は守られた」という説明を、安心材料と課題の両面から見ることにあります。機密を外部接続系から切り離す設計は、外とつながる部分がいつか破られることを前提にした、現実的な守り方です。今回その設計が機能したのだとすれば、分離という考え方の正しさが一定程度裏づけられたとも言えます。
ただし、分離設計には見落とされやすい側面があります。守りの重点を内側の中枢に置くほど、外側の窓口は相対的に軽く扱われやすくなります。ところが、国民や企業が実際に官公庁と接するのは、まさにその窓口です。今回漏れた可能性があるのが連絡先だった点は、窓口に集まる「関係の情報」が、機密とは別の種類の重要資産であることを示しています。外交において、どの人とどの組織が接点を持っているかは、文書の中身とは別に価値を持ちえます。機密と非機密という二分法だけでは、この種の情報の重みを測りきれないでしょう。
もう一つの着眼点は、公表という行為そのものの評価です。情報漏洩は、公表すれば批判を受けやすく、公表しなければ表に出ないこともあります。対象者への個別連絡を約束し、被害の範囲を区別して示したことは、透明性の観点から一定の意味を持ちます。漏洩の発表を減点の対象としてだけ受け止める空気が強まると、組織が公表に消極的になるおそれもあります。
そのうえで、読者が問い続けるべきなのは、盗まれた鍵がどこから漏れたのか、そして次に同じ鍵が盗まれたときに入られない仕組みがあるのかという点です。分離は被害を小さくする技術で、認証の強化は侵入そのものを防ぐ技術です。この二つを混同せずに追うことが、続報を正しく評価する近道になると考えられます。
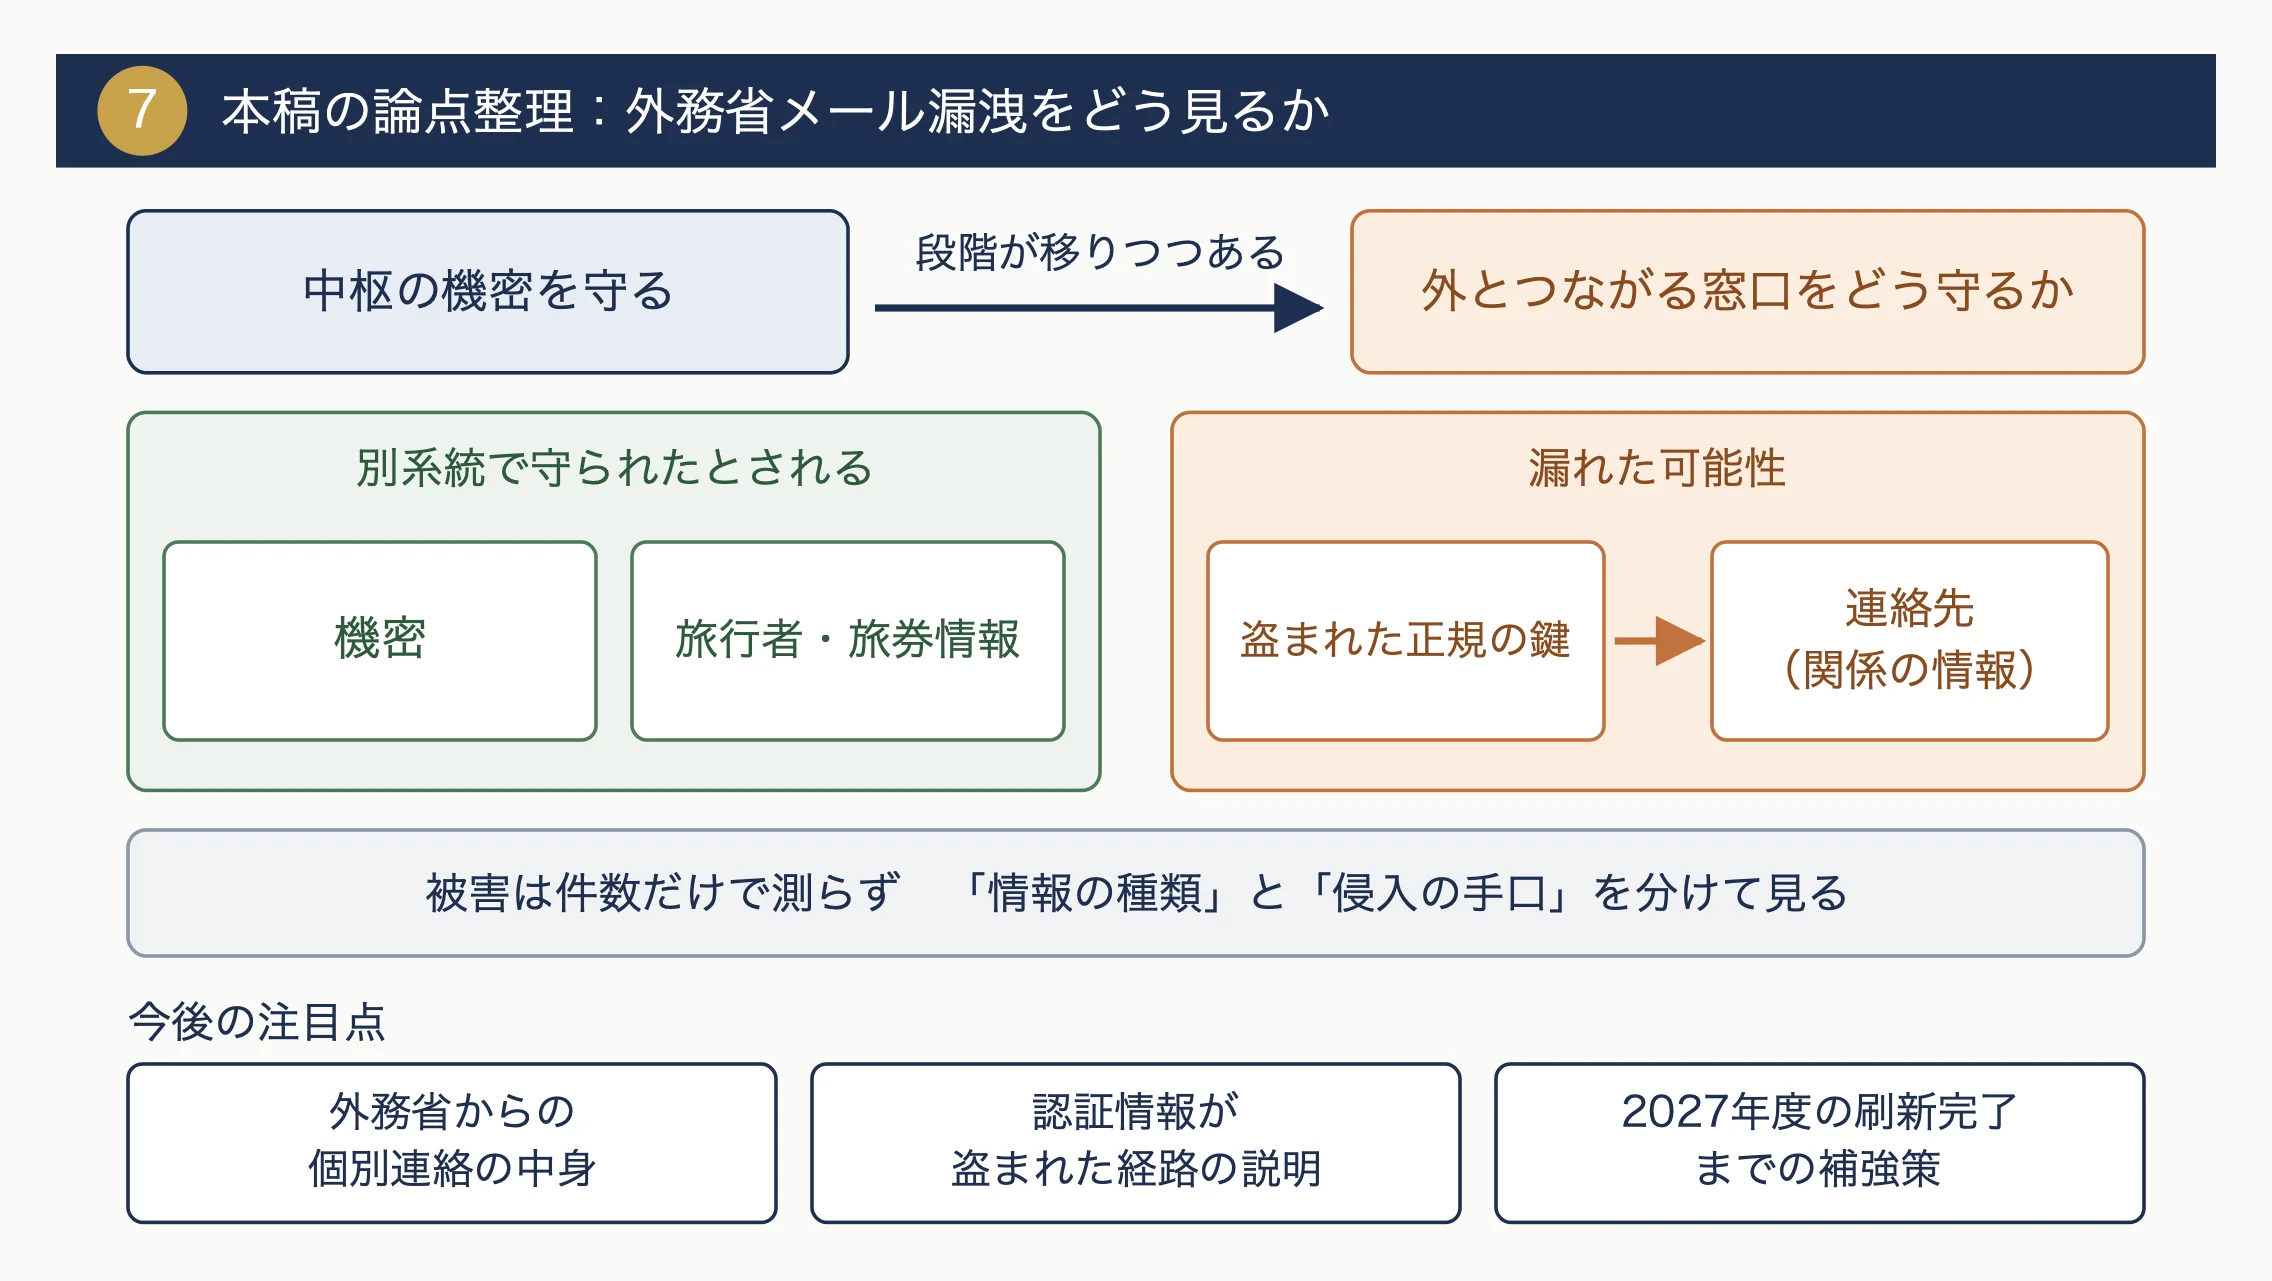
今回の外務省の事案から言えるのは、政府の情報管理が「中枢の機密を守る」段階から「外とつながる窓口をどう守るか」という段階に入りつつあるという点です。機密と旅行者・旅券情報は別系統で守られたとされる一方、盗まれた正規の鍵によって、連絡先という関係の情報が漏れた可能性があります。被害の大小を件数だけで測らず、情報の種類と侵入の手口を分けて見ることが、こうした事案を冷静に受け止める基本になります。今後は、外務省からの個別連絡の中身、認証情報が盗まれた経路の説明、2027年度の刷新完了までの間に講じる補強策が示されるかどうかが、注目すべき点になります。
💬 この記事への反応
参照元:朝日新聞
💬 あなたはどう思いますか?
この記事について、ご意見・ご感想をコメント欄でお聞かせください。中立的な議論を大切にしています。