皇族数確保策とは何か:正副議長合意が示す皇室制度の転換点
seiji.tokyo 編集部
政治ニュース解説 | seiji.tokyo
不正アクセスによる情報漏洩が相次ぐなか、政府は26日にサイバーセキュリティーに関する関係閣僚会議の初会合を開きました。高市早苗首相は、攻撃を未然に防ぐ「能動的サイバー防御」(ACD)を含む「あらゆる対処オプションを戦略的に選択し、実行する」と述べています。見出しでは強い言葉が目立ちますが、会議で実際に指示されたのは、被害情報の集約、国民や経営者への情報発信、中小企業向け相談窓口の拡充といった実務的な対策でした。この記事では、首相の発言と具体的な指示の関係、ACDと情報漏洩対策がどこまでかみ合うのかという争点、賛成と慎重論それぞれの論拠、過去の大規模漏洩事件と今回の違いを整理します。そのうえで、来週中にもまとまる見通しの「緊急対策パッケージ」をどこに注目して読めばよいかもお伝えします。
📌 この記事の要点
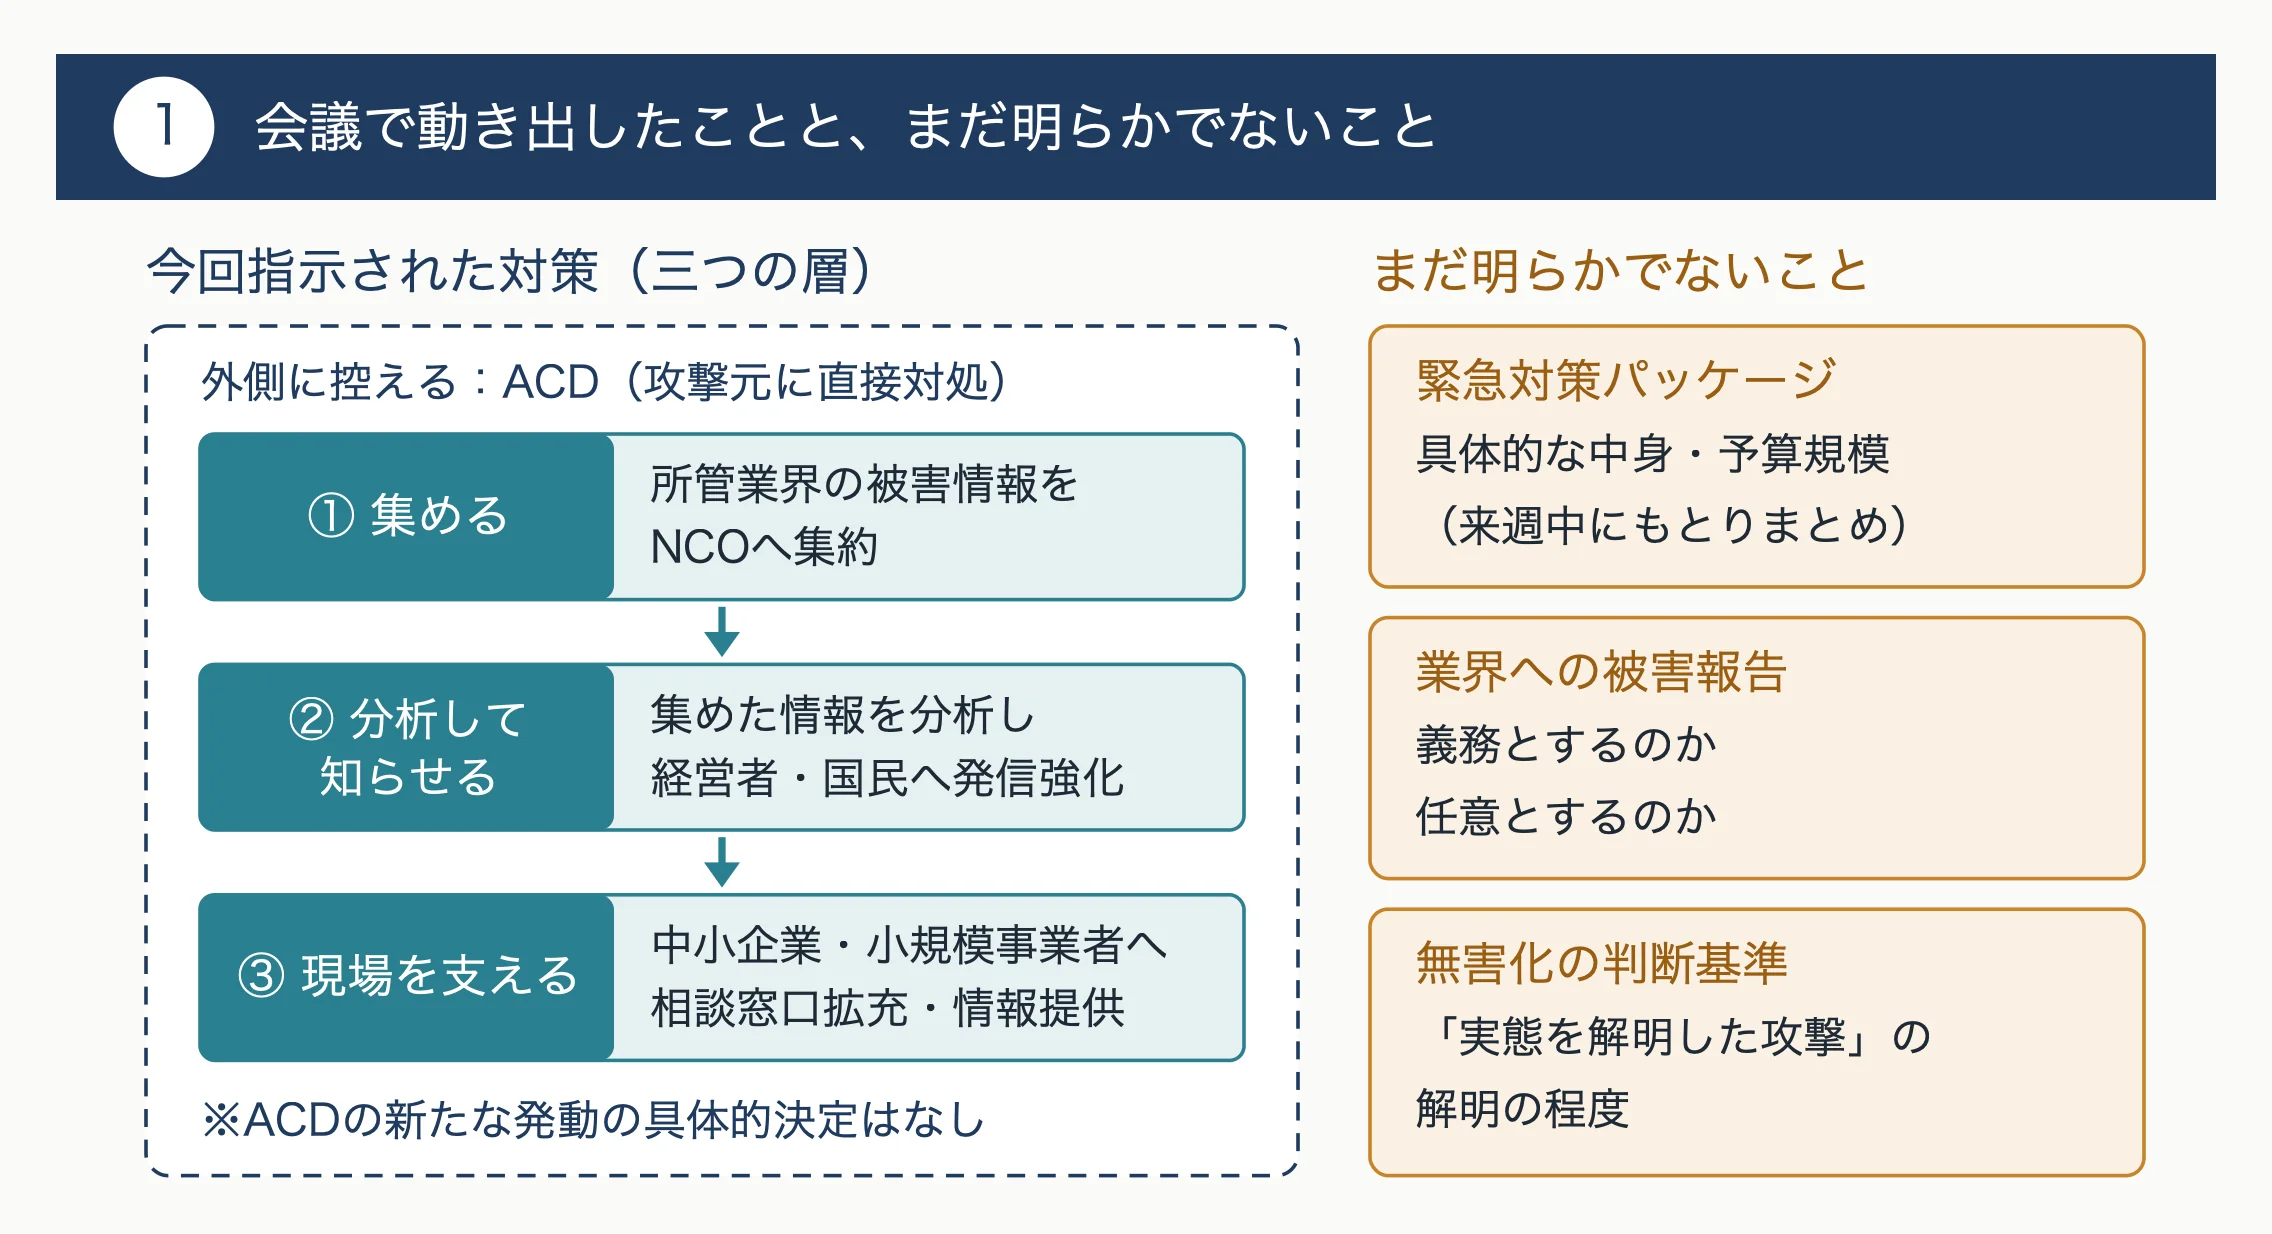
結論を先に述べると、今回の会議で動き出したのは「情報を集める仕組み」と「中小企業を支える窓口」です。能動的サイバー防御を新たに発動する具体的な決定が示されたわけではありません。発言の強さと、実際に指示された中身を分けて読むことが大切です。
報道によると、首相官邸での会議には高市首相や古川俊治サイバー安全保障担当相らが出席しました。首相は閣僚に対し、それぞれが所管する業界の被害情報を国家サイバー統括室(NCO、政府のサイバー対策の司令塔となる組織)へ集約するよう指示しています。日本の行政は、金融は金融庁、医療は厚生労働省、通信は総務省というように、業界ごとに担当省庁が分かれています。このため、ある業界で起きた被害の手口が別の業界に伝わりにくいという課題が以前から指摘されてきました。今回の指示は、その縦割りを横につなぐ試みと位置づけられます。
さらにNCOには、集めた情報を分析し、経営者や国民に向けた発信を強めることが求められました。中小企業や小規模事業者に対しては、相談窓口の拡充と情報提供の強化も指示されています。整理すると、今回の対策は「集める」「分析して知らせる」「現場を支える」という三つの層に分かれ、その外側に、攻撃元に直接対処するACDが控えているという構図になっています。
一方で、まだ見えていない部分も少なくありません。来週中にもまとめるとされる「緊急対策パッケージ」の具体的な中身や予算の規模、各業界に被害報告を求める際にそれを義務とするのか任意とするのか、といった点は、現時点では明らかになっていません。首相が無害化措置も辞さないとした「実態を解明したサイバー攻撃」が、どの程度の解明をもって判断されるのかも示されていません。
この件の意義は、法律の施行直後に、ACDを実際の政策の選択肢として政府トップが明言した点にあります。ただし、首相が「早急に対策を強化していく」と述べたように、当面の焦点は防御の土台づくりにあると読むのが自然でしょう。強い言葉が先行しているぶん、パッケージの中身が言葉に見合うものになるかどうかが、次の評価の分かれ目になりそうです。
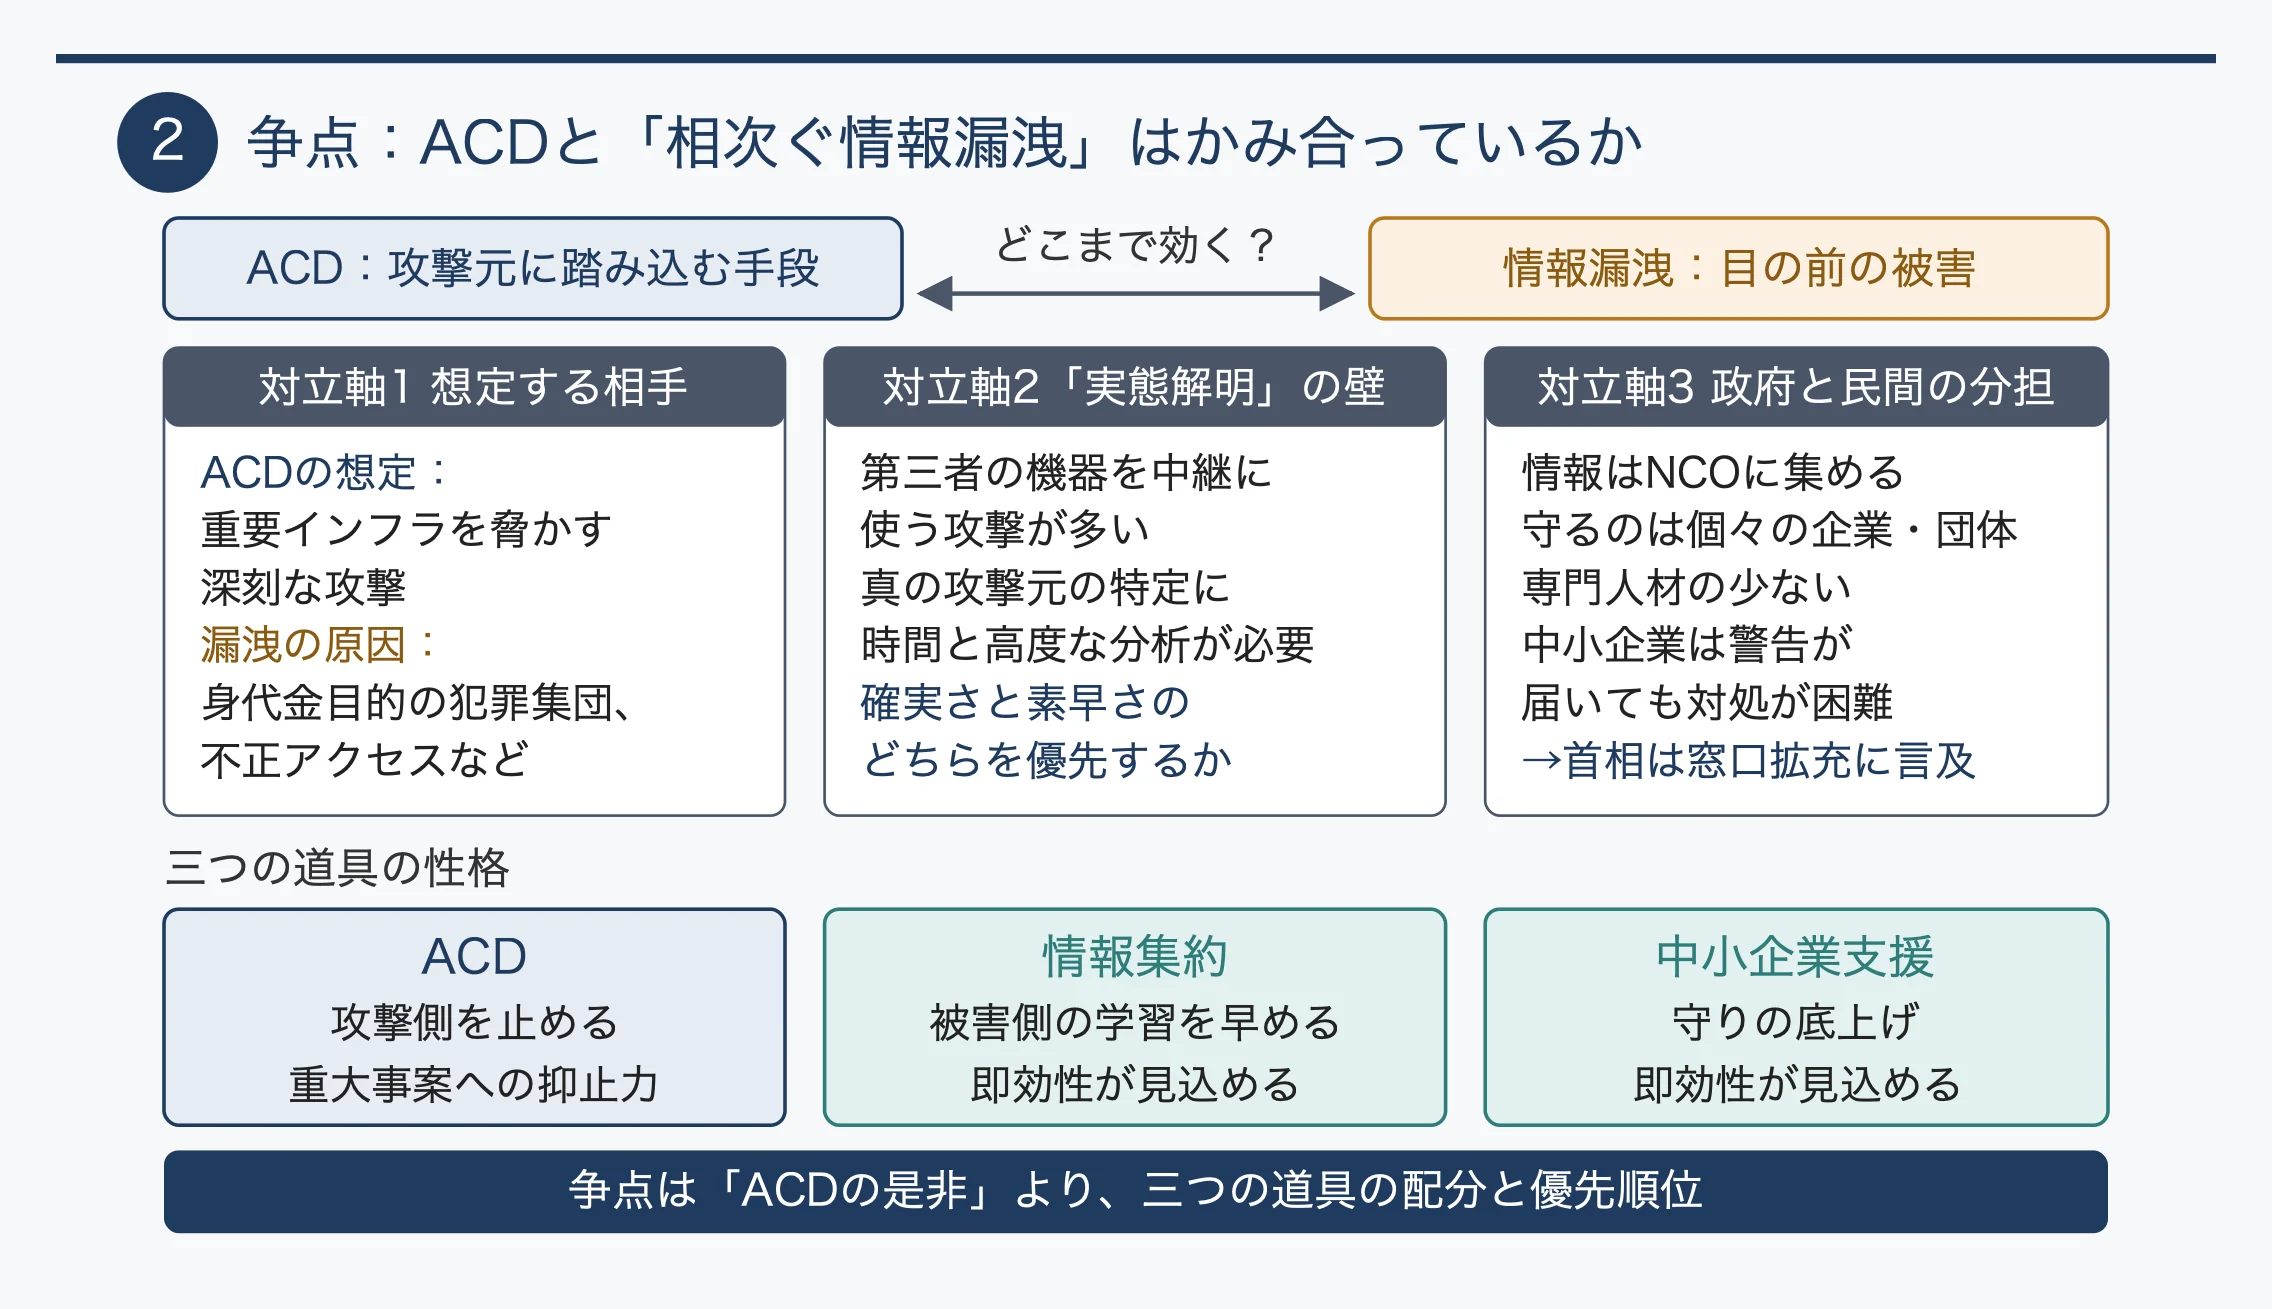
今回の最大の争点は、能動的サイバー防御という「攻撃元に踏み込む手段」が、相次ぐ情報漏洩という「目の前の被害」にどこまで効くのかという点です。対策の方向性そのものより、手段と問題の組み合わせ方が問われています。
一つ目の対立軸は、想定している相手の違いです。ACDは、国の安全や重要インフラ(電力・通信・金融など、止まると社会全体に影響する基盤)を脅かす深刻な攻撃を念頭に設計されてきた仕組みとされています。これに対し、企業の情報漏洩の多くは、身代金目的の犯罪集団による攻撃や、管理の甘いシステムへの不正アクセスが原因となるケースがあると指摘されています。攻撃者の性格が異なれば、有効な手段も変わる可能性があります。ACDの射程と、いま起きている被害の範囲がどこまで重なるのかは、パッケージを読む際の重要な観点になります。
二つ目は、「実態を解明した」というハードルです。
サイバー攻撃は、無関係な第三者のパソコンやサーバーを乗っ取って中継地点にすることが多く、真の攻撃元を突き止めるには時間と高度な分析が必要とされています。首相の言う「実態を解明したサイバー攻撃」に限って無害化を行うという考え方は、慎重さの表れである一方、解明に時間がかかれば被害の拡大には間に合わないという矛盾を抱えています。素早さと確実さのどちらを優先するかは、制度の根本に関わる問題です。
三つ目は、政府と民間の役割分担です。情報をNCOに集めても、実際にシステムを守るのは個々の企業や団体です。とくに専門人材を抱えにくい中小企業では、警告が届いても対処できないという事態が起こり得ます。首相が中小企業向けの窓口拡充に触れたのは、この弱点を意識したものと読めます。
これらを比べると、ACDは「攻撃側を止める道具」、情報集約は「被害側の学習を早める道具」、中小企業支援は「守りの底上げの道具」と性格がはっきり分かれています。情報漏洩の抑止にとって即効性が見込めるのは後の二つであり、ACDは重大事案に備えた抑止力としての意味合いが強いと整理できるでしょう。争点は「ACDの是非」そのものより、三つの道具の配分と優先順位にあると言えます。
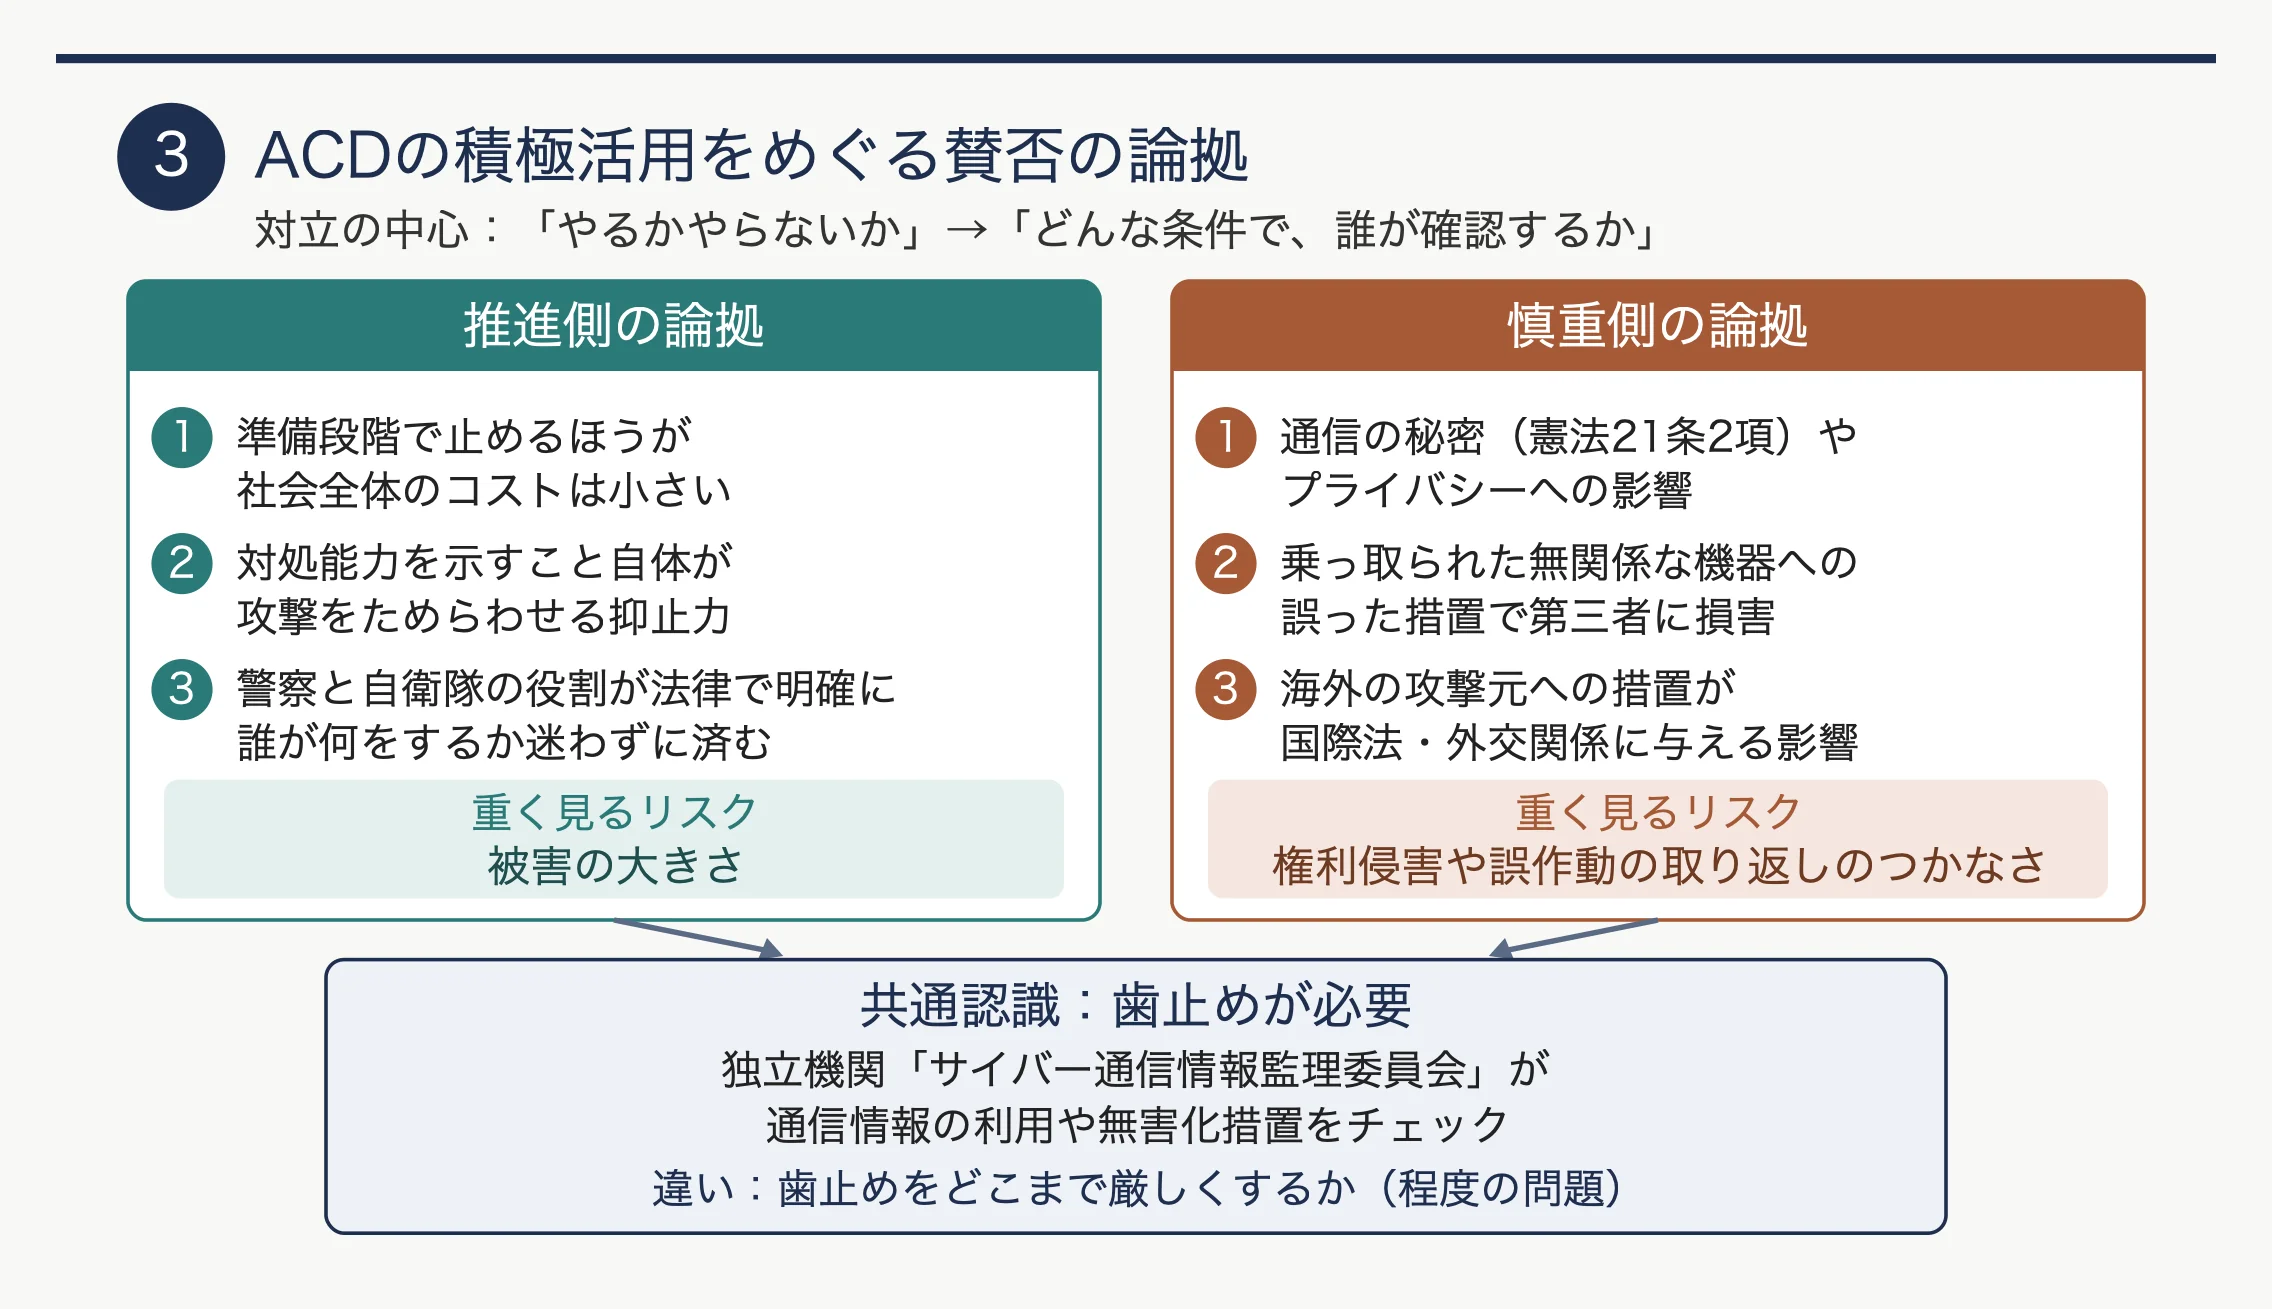
ACDの積極的な活用には、被害を未然に防ぐ実効性を重視する立場からの支持がある一方で、憲法上の権利や国際関係への影響を懸念する慎重論も根強くあります。両者の主張を並べると、対立の中心は「やるかやらないか」から「どんな条件で、誰が確認するか」へ移りつつあることが見えてきます。
賛成・推進の側の論拠は、主に三つに整理できます。第一に、被害を受けてから復旧するだけでは損失が大きく、攻撃の準備段階で止めるほうが社会全体のコストは小さいという考え方です。第二に、攻撃元に対処できる能力を持っていると示すこと自体が、攻撃をためらわせる抑止力になるという主張があります。第三に、警察と自衛隊の役割が法律で明確になったことで、いざという時に誰が何をするのか迷わずに済むという利点が挙げられています。首相が「政府の総力を結集」と述べた背景には、こうした考え方があるとみられます。
反対・慎重の側の論拠も三つに分けられます。第一は、通信の秘密(憲法21条2項が保障する、通信の内容を他人に知られない権利)やプライバシーへの影響です。攻撃を見つけるには通信情報の分析が欠かせないため、その範囲が広がりすぎないかという懸念があります。第二は、誤った相手への措置のリスクです。乗っ取られただけの無関係な機器に手を加えてしまえば、罪のない第三者に損害が及ぶ可能性があります。第三は、攻撃元が海外にある場合、他国のサーバーへの措置が国際法や外交関係にどう影響するかという問題です。
こうした懸念を受けて、法律ではサイバー通信情報監理委員会という独立した機関を置き、通信情報の利用や無害化措置をチェックする仕組みが設けられたとされています。つまり、推進側も慎重側も、歯止めが必要だという点では一定の共通認識があります。
違いは、その歯止めをどこまで厳しくするかという程度の問題に近づいています。
両者を公平に比べると、推進側の主張は「被害の大きさ」、慎重側の主張は「権利侵害や誤作動の取り返しのつかなさ」という、それぞれ異なる種類のリスクを重く見ていることがわかります。どちらか一方が正しいというより、どのリスクをどこまで許容するかという社会的な選択の問題と言えるでしょう。今回の首相発言を評価する際も、この選択の物差しを意識すると議論が見えやすくなります。
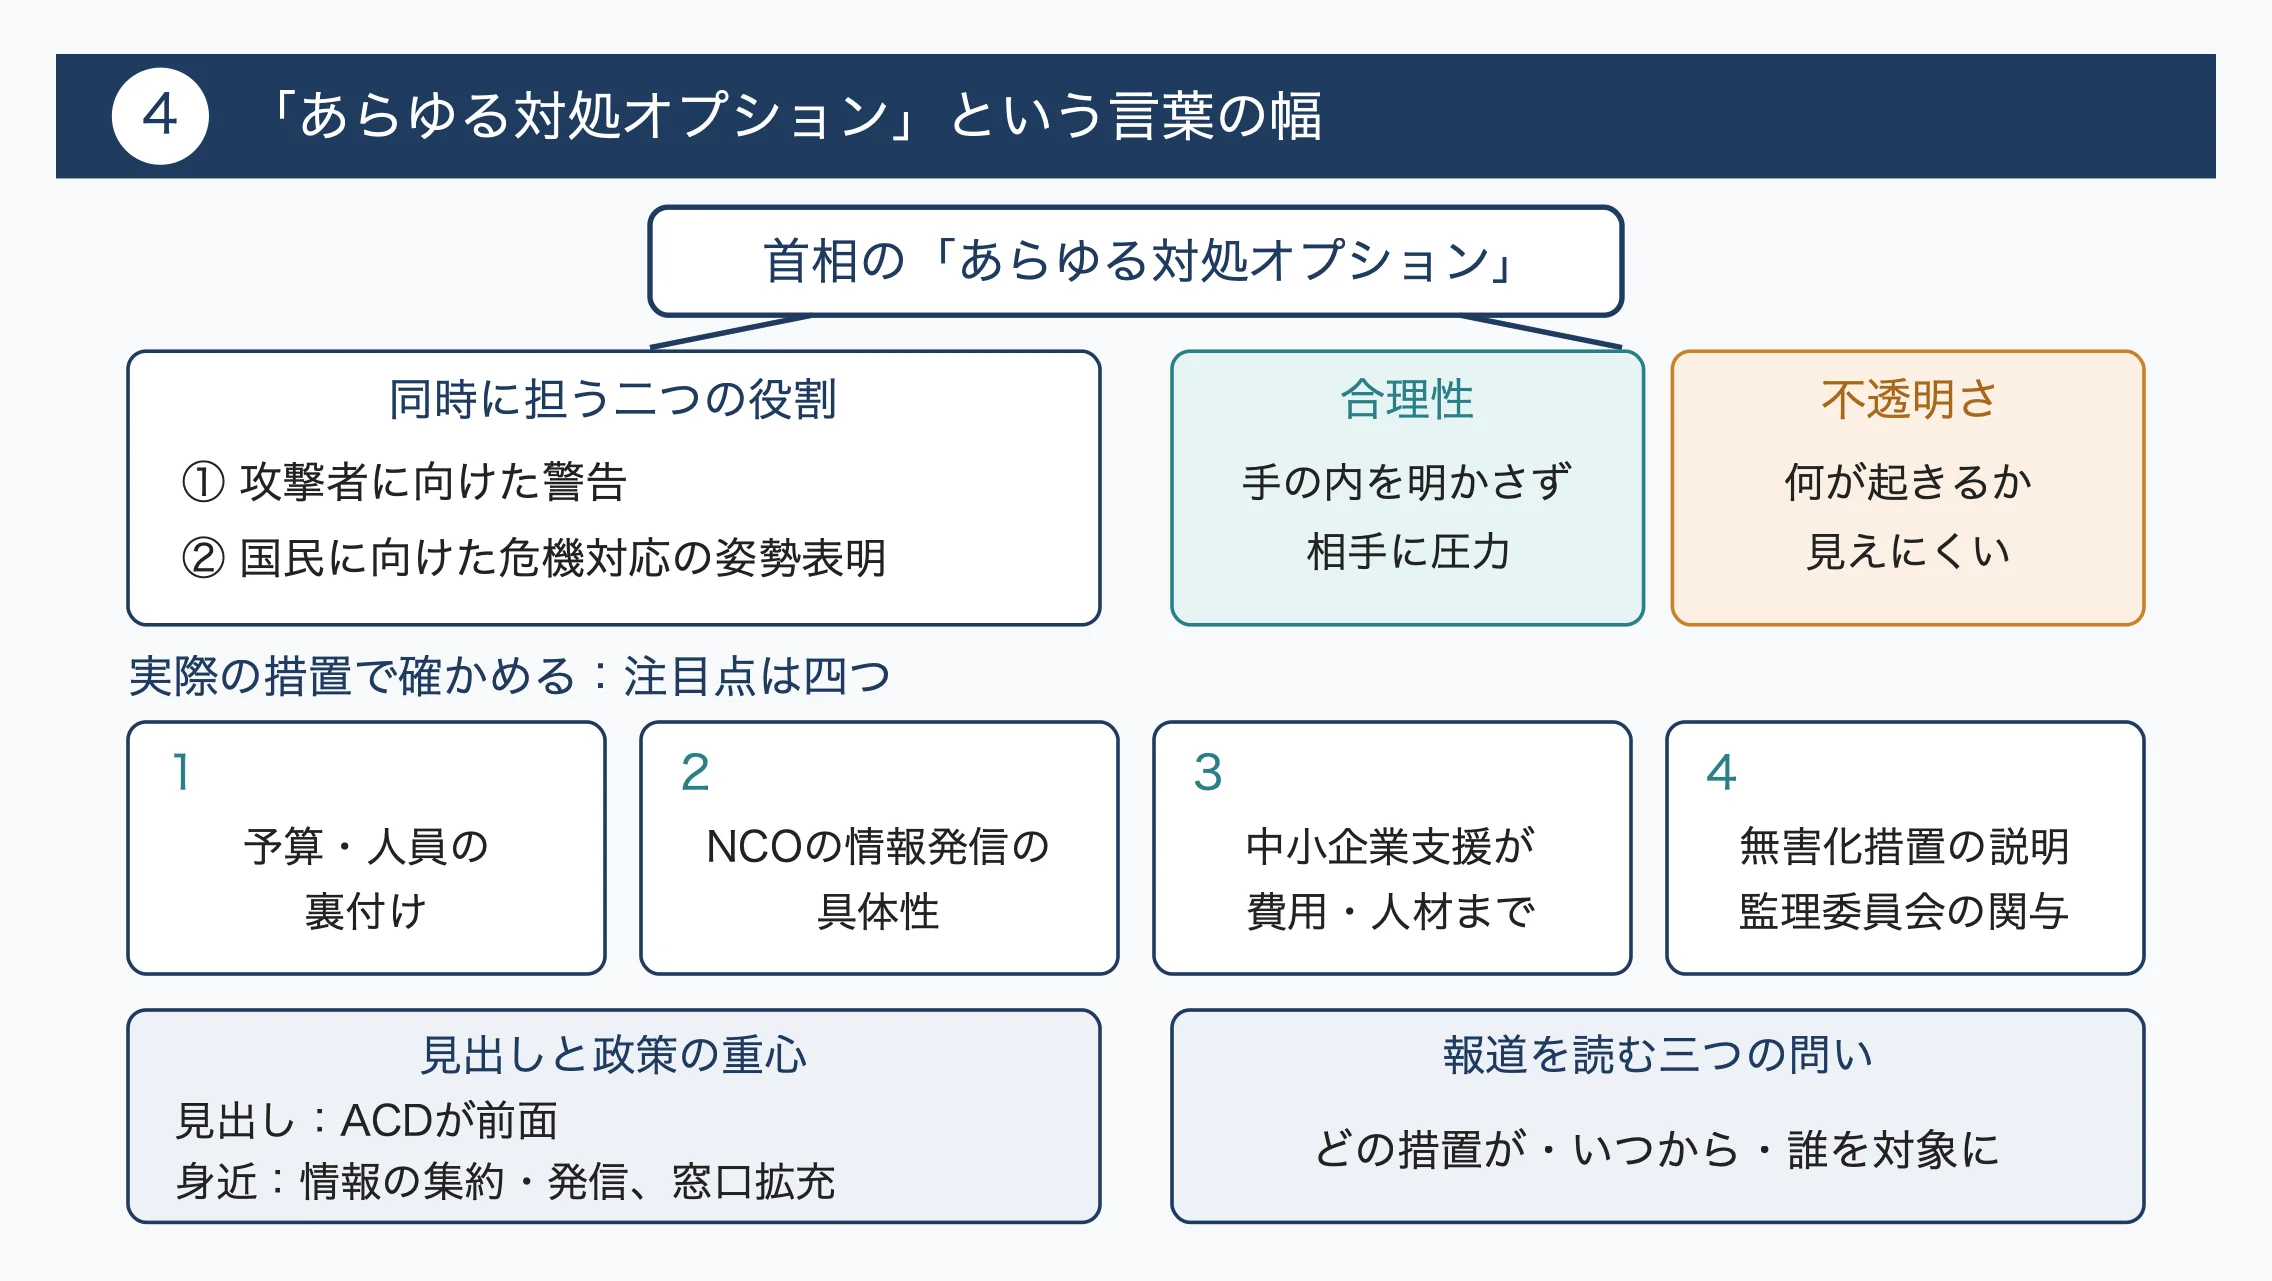
首相の「あらゆる対処オプション」という表現は、攻撃者に向けた警告と、国民に向けた危機対応の姿勢表明という二つの役割を同時に担っていると読めます。言葉の幅が広いぶん、実際に何が行われるかは、今後の具体的な措置で確かめていく必要があります。
政治の場で使われる「あらゆる選択肢」「あらゆる手段」という言い回しは、手の内をあえて明かさないことで相手に圧力をかける効果があります。サイバー攻撃の分野では、どこまで反撃するかを事前に細かく公表すれば、攻撃者はその境界のすぐ手前で活動しようとします。その意味で、幅を持たせた表現には一定の合理性があります。他方で、国内の読者にとっては、何が起きるのか見えにくいという不透明さにもつながります。
では、一般の読者は何を手がかりにすればよいのでしょうか。注目点は四つあります。一点目は、緊急対策パッケージに予算や人員の裏付けがあるかどうかです。
方針だけで財源が伴わなければ、窓口拡充も情報発信も絵に描いた餅になりかねません。二点目は、NCOによる情報発信の具体性です。たとえば「どの業界で、どんな手口の被害が、どれくらい起きているか」が定期的に示されるようになれば、企業も個人も備えやすくなります。三点目は、中小企業向けの支援が、相談を受けるだけでなく、実際の対策の費用や人材の手当てにまで踏み込むかどうかです。四点目は、無害化措置が初めて実施された際に、どの程度の説明がなされるかです。安全保障上明かせない部分があるにしても、監理委員会の関与や事後の報告の仕方は、制度への信頼を左右するでしょう。
もう一つ意識しておきたいのは、ニュースの見出しと実際の政策の重心が一致しないことがよくある点です。今回も、見出しではACDが前面に出ていますが、すぐに暮らしや企業活動に関わってくるのは、情報の集約と発信、窓口の拡充のほうです。
強い言葉に注目しつつも、地味な実務の進み具合を追うことが、この件を正確に理解する近道になります。報道を読む際には「どの措置が、いつから、誰を対象に始まるのか」という三つの問いを当てはめてみると、全体像を把握しやすくなるはずです。
日本のサイバー対策が法律の形をとったのは、2014年11月に成立したサイバーセキュリティ基本法が出発点です。これを受けて内閣サイバーセキュリティセンター(NISC)が政府の調整役となりました。
今回と比べるうえで参考になるのが、2015年6月に明らかになった日本年金機構の個人情報流出です。標的型メール(業務を装ったメールでウイルスに感染させる手口)をきっかけに、約125万件の個人情報が外部に流出したとされています。社会に大きな衝撃を与え、情報漏洩への政府対応が問われたという点で、今回と共通しています。一方、当時の対応は、政府機関の監視範囲を広げ、内部の防御と情報共有を強めることが中心でした。攻撃元に踏み込む手段は選択肢に入っていませんでした。実際、翌2016年にはサイバーセキュリティ基本法が改正され、政府の監視対象が独立行政法人や特殊法人にも広げられています。
「守りを固める」方向の強化だったと言えます。今回は、被害情報の集約という同じ方向の対策に加えて、法律に基づく無害化という「攻撃側への対処」が選択肢として加わった点が、最も大きな違いです。
その後、2022年12月に閣議決定された国家安全保障戦略では、能動的サイバー防御の導入が明記されました。サイバー安全保障分野での対応能力を「欧米主要国と同等以上に向上させる」という目標も掲げられています。これを具体化する関連法は2025年5月に成立し、2025年7月にはNISCが国家サイバー統括室に改組されました。そして元記事によると、10月1日にACDに関する法律が施行され、警察と自衛隊が攻撃元に対処できるようになっています。
今回の会議がこのタイミングで開かれたのは、法律が動き出した直後に情報漏洩が相次いだためと考えられます。
新しい制度が実際の危機にどう使われるのかを示す最初の局面であり、関係閣僚会議の初会合はその出発点と位置づけられます。
最も身近な影響は、勤め先や取引先が受ける変化です。中小企業白書によれば、日本の企業の約99.7%は中小企業とされています。相談窓口の拡充や情報提供が実際に強化されれば、専門の担当者を置けない町の会社や商店でも、被害の手口や対処法を知る機会が増える可能性があります。個人にとっても他人事ではありません。企業から漏れた氏名やメールアドレスは、本物そっくりの詐欺メールや不審な電話に悪用されることがあります。NCOの発信がどれだけ具体的になるかは、自分の身を守る情報が手に入るかどうかに関わってきます。また、ACDの運用や窓口の拡充には人員と予算が必要で、その原資は税金です。通信情報の扱いがどこまで広がるかという点も、日々スマートフォンやネットを使うすべての人に関係します。
直近の焦点は、来週中にも取りまとめられるとされる緊急対策パッケージです。首相が「政府の総力を結集」と述べたことから、複数の省庁にまたがる対策が並ぶ可能性があります。ただ、短期間でまとめる以上、既存の施策を束ね直した内容にとどまるのか、新たな予算や制度変更を伴うのかによって、その実効性への評価は大きく変わるでしょう。
一方で、被害情報の集約をどう進めるかも注目されます。仮に業界に報告を強く求める方向へ進めば、情報は集まりやすくなるものの、企業側の事務負担や、公表による評判への影響を懸念する声が出ることも考えられます。逆に任意の協力にとどめれば、負担は軽い反面、集まる情報に偏りが生じるおそれがあります。
他方、ACDの無害化措置が実際に使われる場面が訪れれば、制度は理念から運用の段階へ移ります。
そのとき、監理委員会がどのように関与し、国会や国民への説明がどこまでなされるかが、制度の信頼性を測る試金石になるとみられます。措置が使われないまま推移する場合でも、使う準備があると示すこと自体に抑止の意味があるという見方もあります。
さらに、情報漏洩の原因が犯罪集団による攻撃である場合、ACDよりも警察による捜査や国際的な捜査協力の強化が重視される可能性もあります。どの手段に重心が置かれるかは、今後の被害の実態によって左右されていくでしょう。
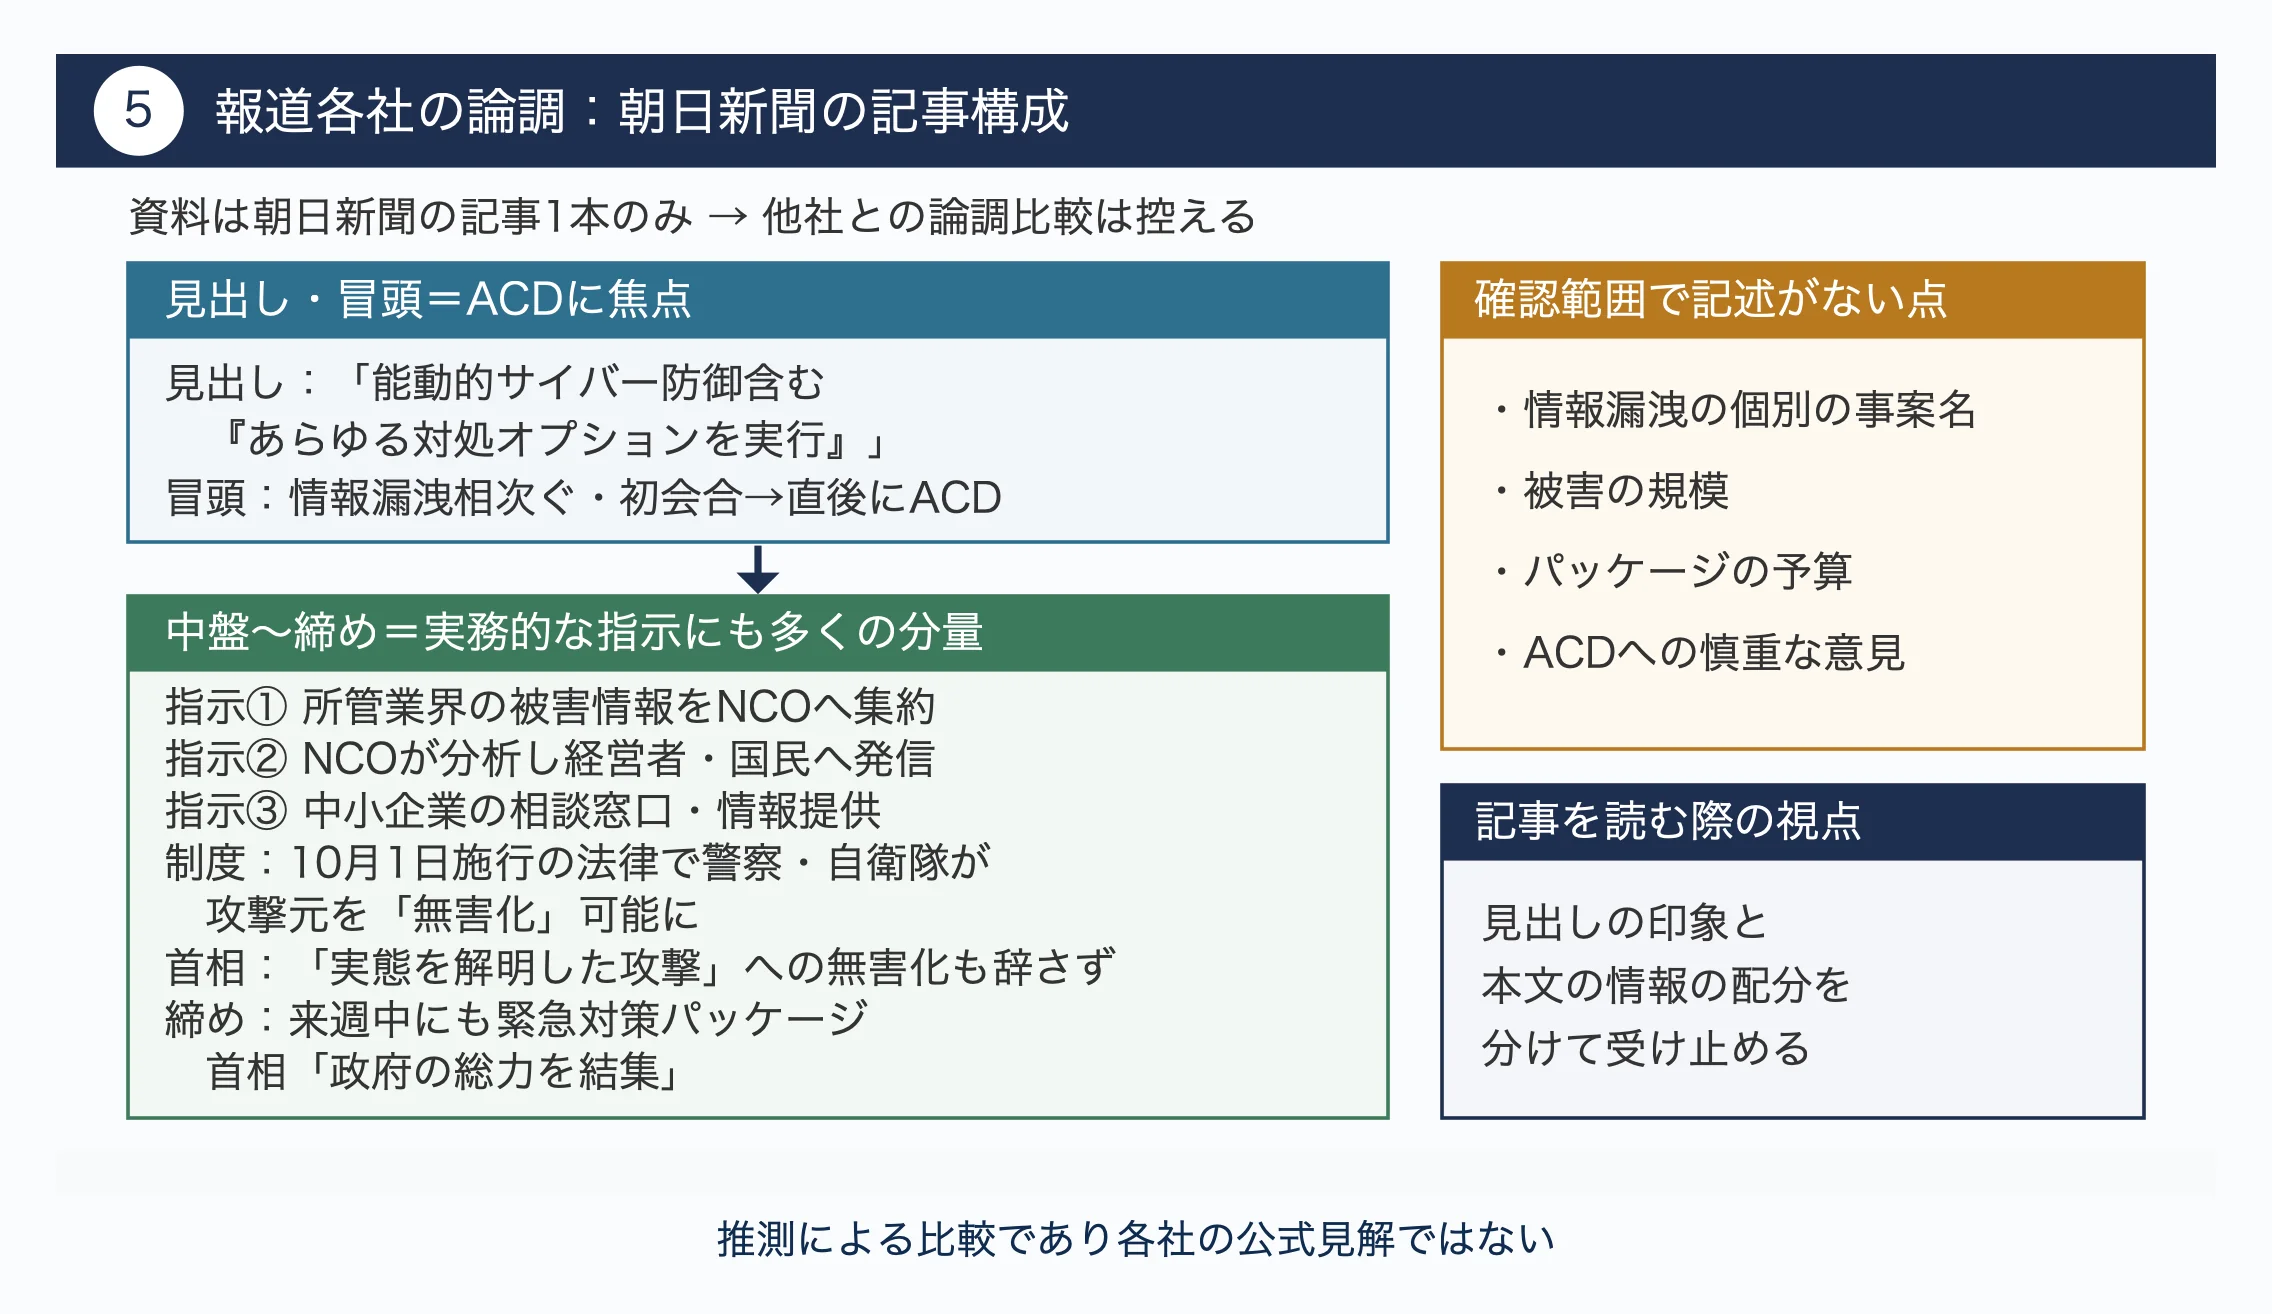
今回提供された資料は朝日新聞の記事1本であるため、ここでは複数社の比較ではなく、この記事の記述がどのように組み立てられているかを整理します。
朝日新聞の記事は、見出しで首相の発言のうち「能動的サイバー防御含む『あらゆる対処オプションを実行』」という部分を取り上げています。本文の冒頭でも、情報漏洩が相次ぐという問題の所在と初会合の開催を示した直後に、ACDへの言及を置いています。読者がまず受け取る情報は、政府がACDの適用に踏み込む姿勢を示したという点になるでしょう。
一方で、本文の中盤では、閣僚への具体的な指示が丁寧に書かれています。所管業界の被害情報をNCOへ集約すること、NCOが分析して経営者や国民への発信を強めること、中小企業や小規模事業者への相談窓口と情報提供を充実させることの三点です。
そのうえで、10月1日に施行された法律で警察と自衛隊が攻撃元を「無害化」できるようになったという制度の説明を加え、首相が「実態を解明したサイバー攻撃」への無害化も辞さないとした発言を紹介しています。最後は、来週中にも緊急対策パッケージを取りまとめる方針と、首相の「政府の総力を結集」という言葉で締めくくられています。
この構成から読み取れるのは、見出しと冒頭がACDに焦点を当てている一方で、分量としては実務的な指示の説明にも多くが割かれているという点です。なお、確認できる記事の範囲では、相次いでいる情報漏洩の個別の事案名や被害の規模、パッケージの予算、ACDに対する慎重な意見は記述されていません。他社がこれらをどう報じたかは今回の資料では確認できないため、論調の比較はここでは控えます。
読者としては、見出しの印象と本文の情報の配分を分けて受け止めると、記事の内容を正確に把握しやすくなるでしょう。
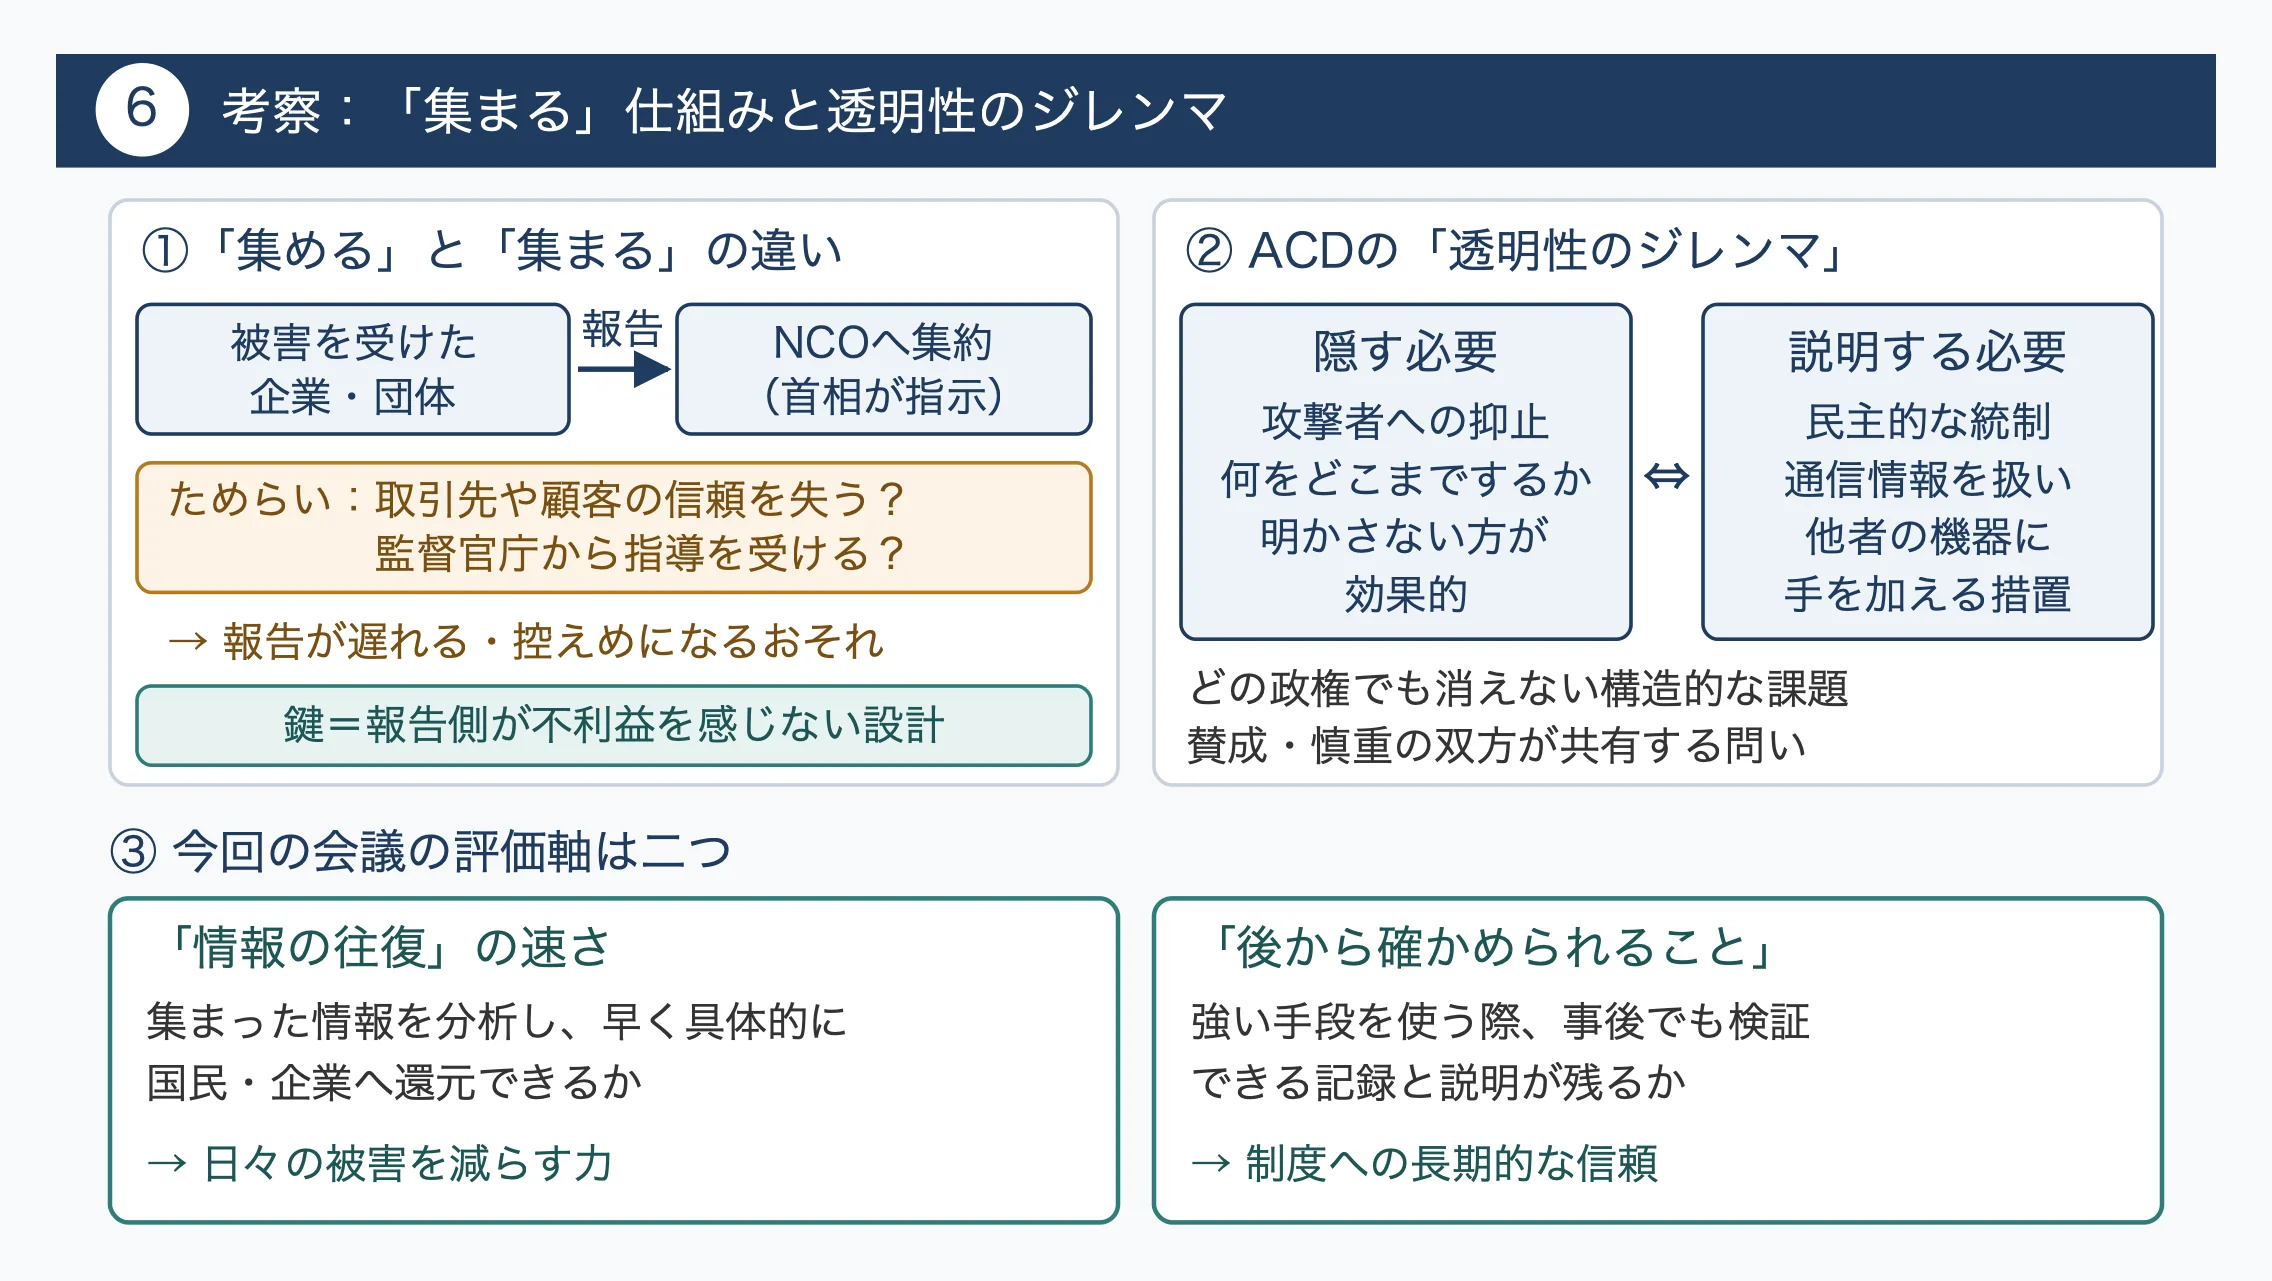
この件を読み解くうえで見落とされがちなのは、情報を「集める」ことと「集まる」ことの違いです。首相は被害情報をNCOへ集約するよう閣僚に指示しましたが、情報の出どころは結局、被害を受けた企業や団体です。被害を公表すれば取引先や顧客の信頼を失うのではないか、監督官庁から指導を受けるのではないかというためらいがあれば、報告は遅れたり、控えめになったりするおそれがあります。集約の仕組みが機能するかどうかは、指示の強さより、報告した側が不利益を被らないと感じられる設計になっているかに左右されると考えられます。
もう一つの見方として、ACDには「透明性のジレンマ」とでも呼ぶべき性質があります。攻撃者への抑止という観点では、何をどこまでするかを明かさないほうが効果的です。しかし、通信情報を扱い、場合によっては他者の機器に手を加える措置である以上、民主的な統制のためには説明が欠かせません。
手の内を隠す必要と、説明する必要が正面からぶつかるのです。この緊張は、どの政権のもとでも消えることのない構造的な課題と言えます。賛成する人も慎重な人も、この緊張をどう扱うかという一点では同じ問いを共有しています。
こうした観点に立つと、今回の会議の評価軸は二つに絞られます。一つは、政府に集まった情報が、分析を経てどれだけ早く、具体的に国民や企業へ還元されるかという「情報の往復」の速さです。もう一つは、ACDのような強い手段を使う際に、事後であっても検証可能な記録と説明が残されるかという「後から確かめられること」の確保です。前者は日々の被害を減らす力に、後者は制度への長期的な信頼に直結します。強い言葉の是非を論じるより、この二つの軸で政府の今後の動きを見ていくことが、党派や立場を超えて共有できる物差しになるのではないでしょうか。
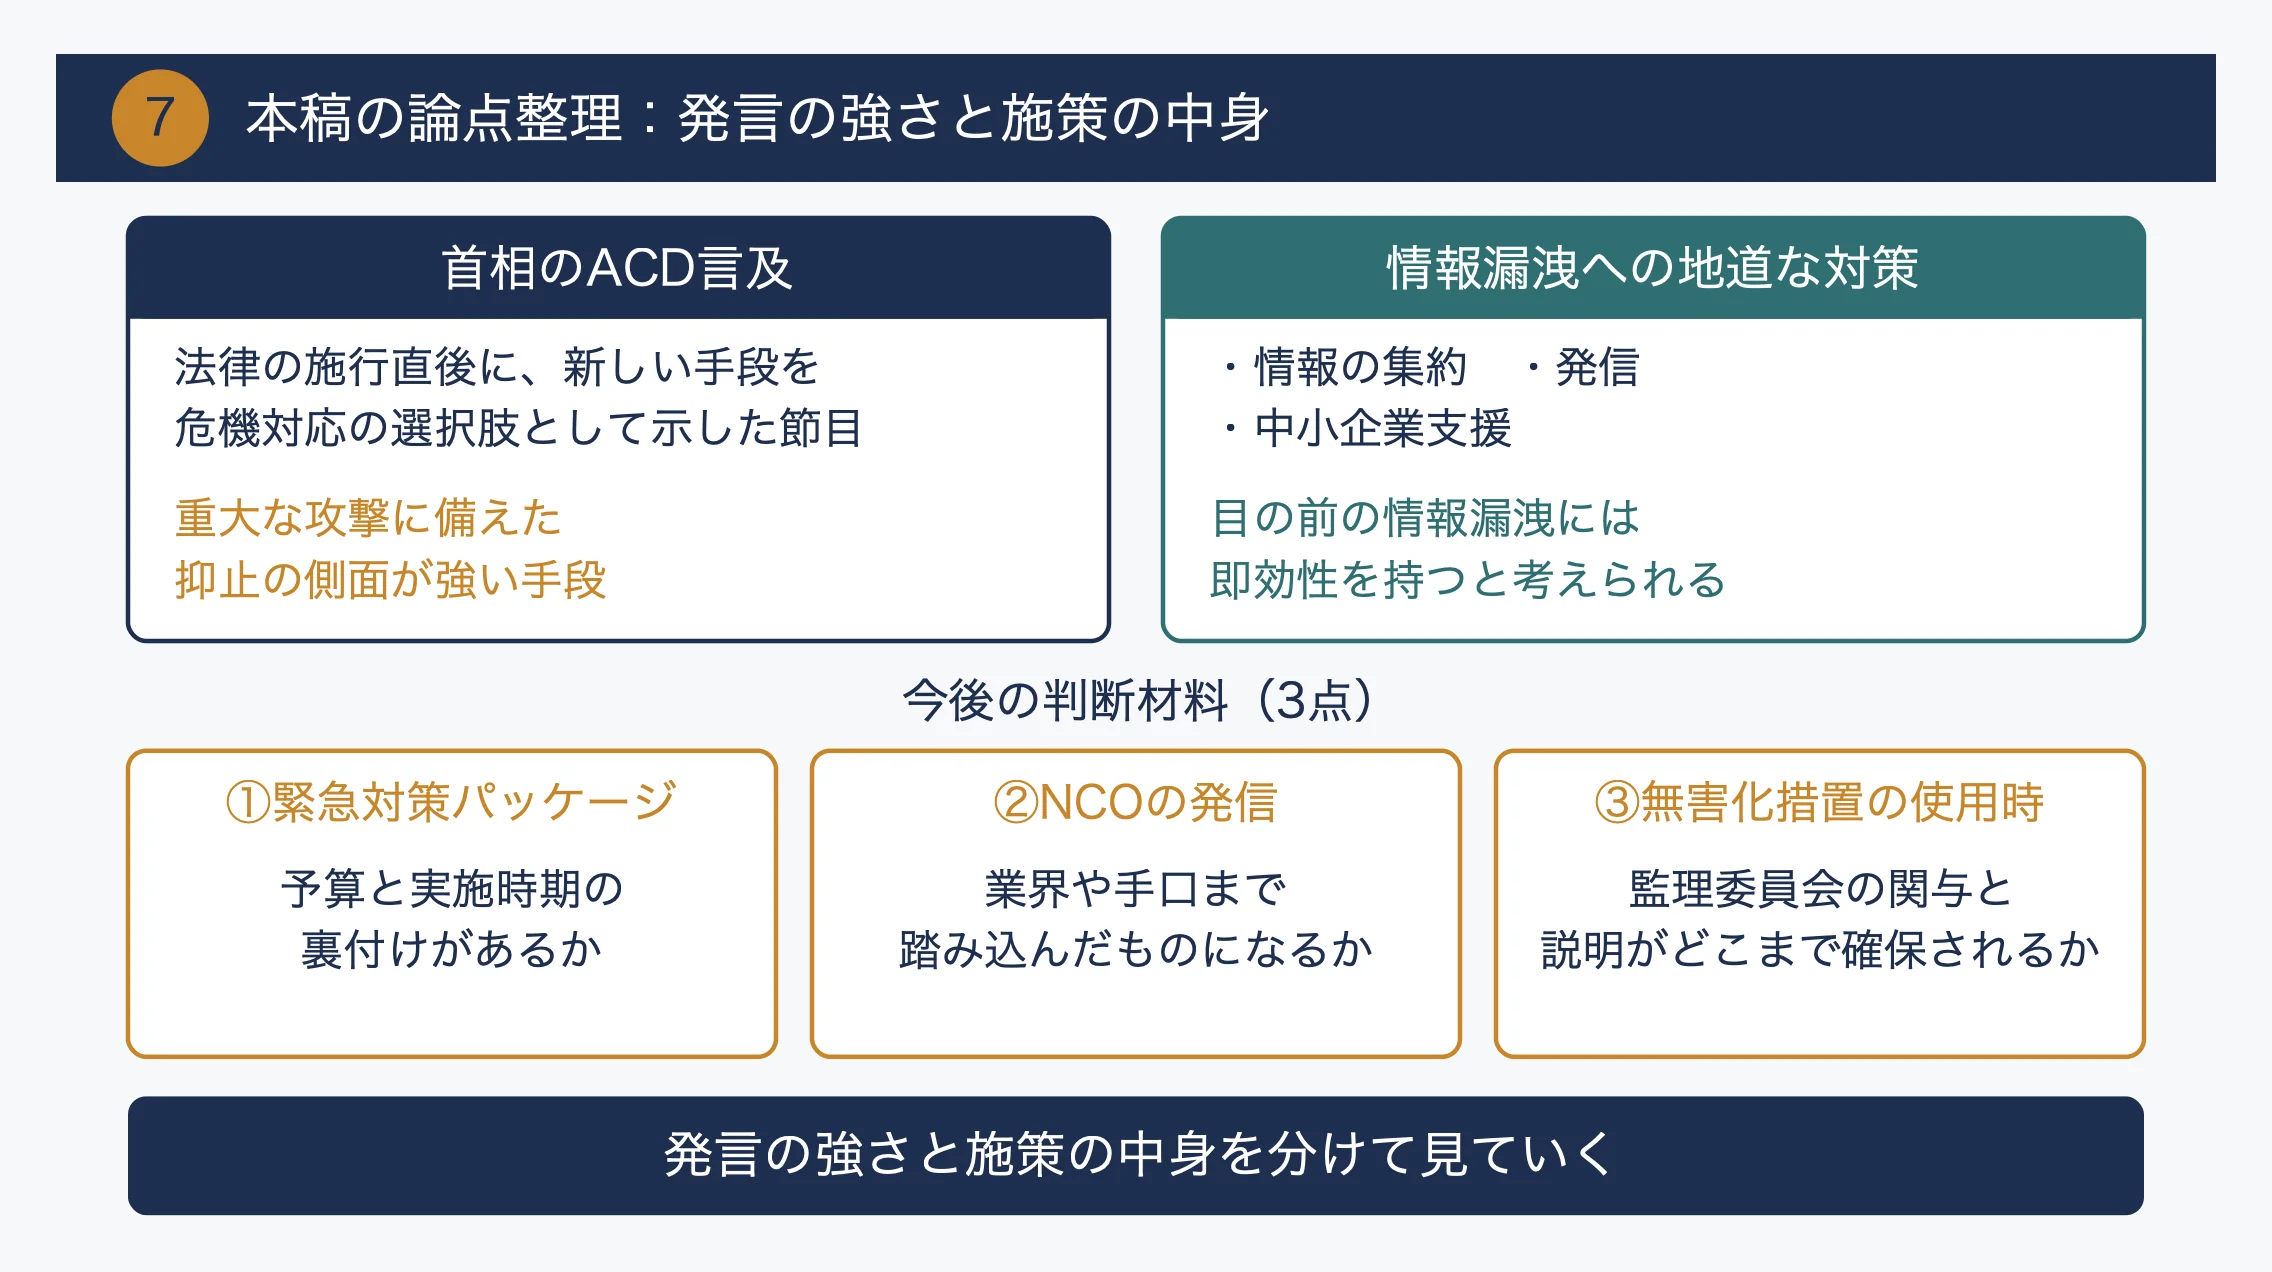
首相がACDに言及したことは、法律の施行直後に、新しい手段を実際の危機対応の選択肢として示したという点で節目と言えます。ただ、情報漏洩という目の前の課題に対しては、情報の集約、発信、中小企業支援といった地道な対策のほうが即効性を持つと考えられます。ACDはむしろ、重大な攻撃に備えた抑止の側面が強い手段です。今後の判断材料として重要なのは、来週中にもまとまる緊急対策パッケージに予算と実施時期の裏付けがあるか、NCOの発信が業界や手口まで踏み込んだものになるか、そして無害化措置が使われる際に監理委員会の関与と説明がどこまで確保されるかの三点です。発言の強さと施策の中身を分けて見ていくことが、この問題を冷静に追う手がかりになります。
💬 この記事への反応
参照元:朝日新聞
💬 あなたはどう思いますか?
この記事について、ご意見・ご感想をコメント欄でお聞かせください。中立的な議論を大切にしています。