安保3文書改定、自民・維新の与党協議で何が問われるのか
seiji.tokyo 編集部
政治ニュース解説 | seiji.tokyo
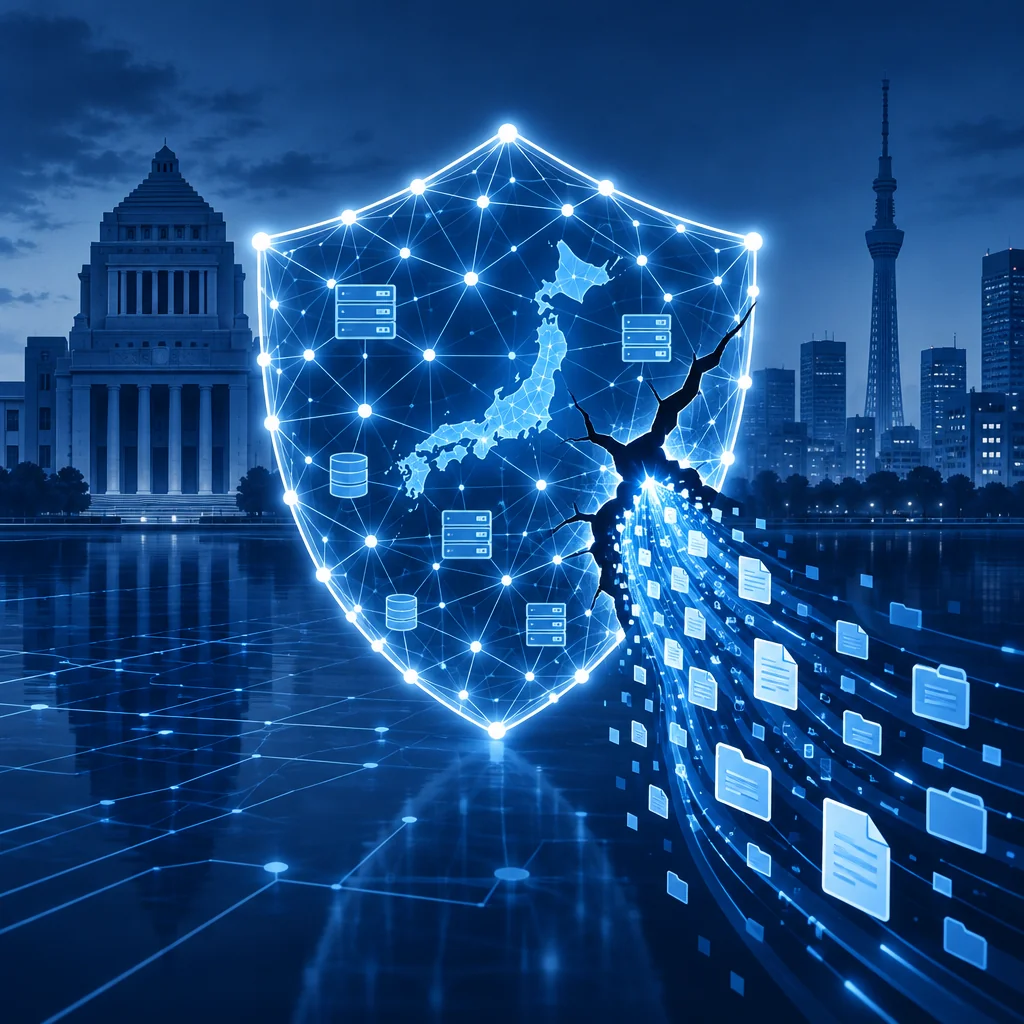
政府職員約15万人が使う基幹ネットワークシステム「GSS」のファイル共有サービスに不正アクセスがあり、政府の内部資料が漏洩した可能性があると、デジタル庁が20日に発表しました。不正アクセスは少なくとも7月30日から11月12日まで続いていたとされ、検知までに3カ月半ほどかかった計算になります。同じGSSでは9月にも職員らの個人情報流出の可能性が公表されていました。この記事では、GSSが政府の中でどんな役割を担う仕組みなのかを平易に整理したうえで、今回の件で何が争点になっているのかを比べます。さらに、行政システムの共通化を進めるべきだという立場と、慎重であるべきだという立場の論拠を並べ、過去の政府機関の情報流出事案と何が同じで何が違うのかを確認します。最後に、続報のどこを見ればこの件の重さを判断できるのかも示します。
📌 この記事の要点
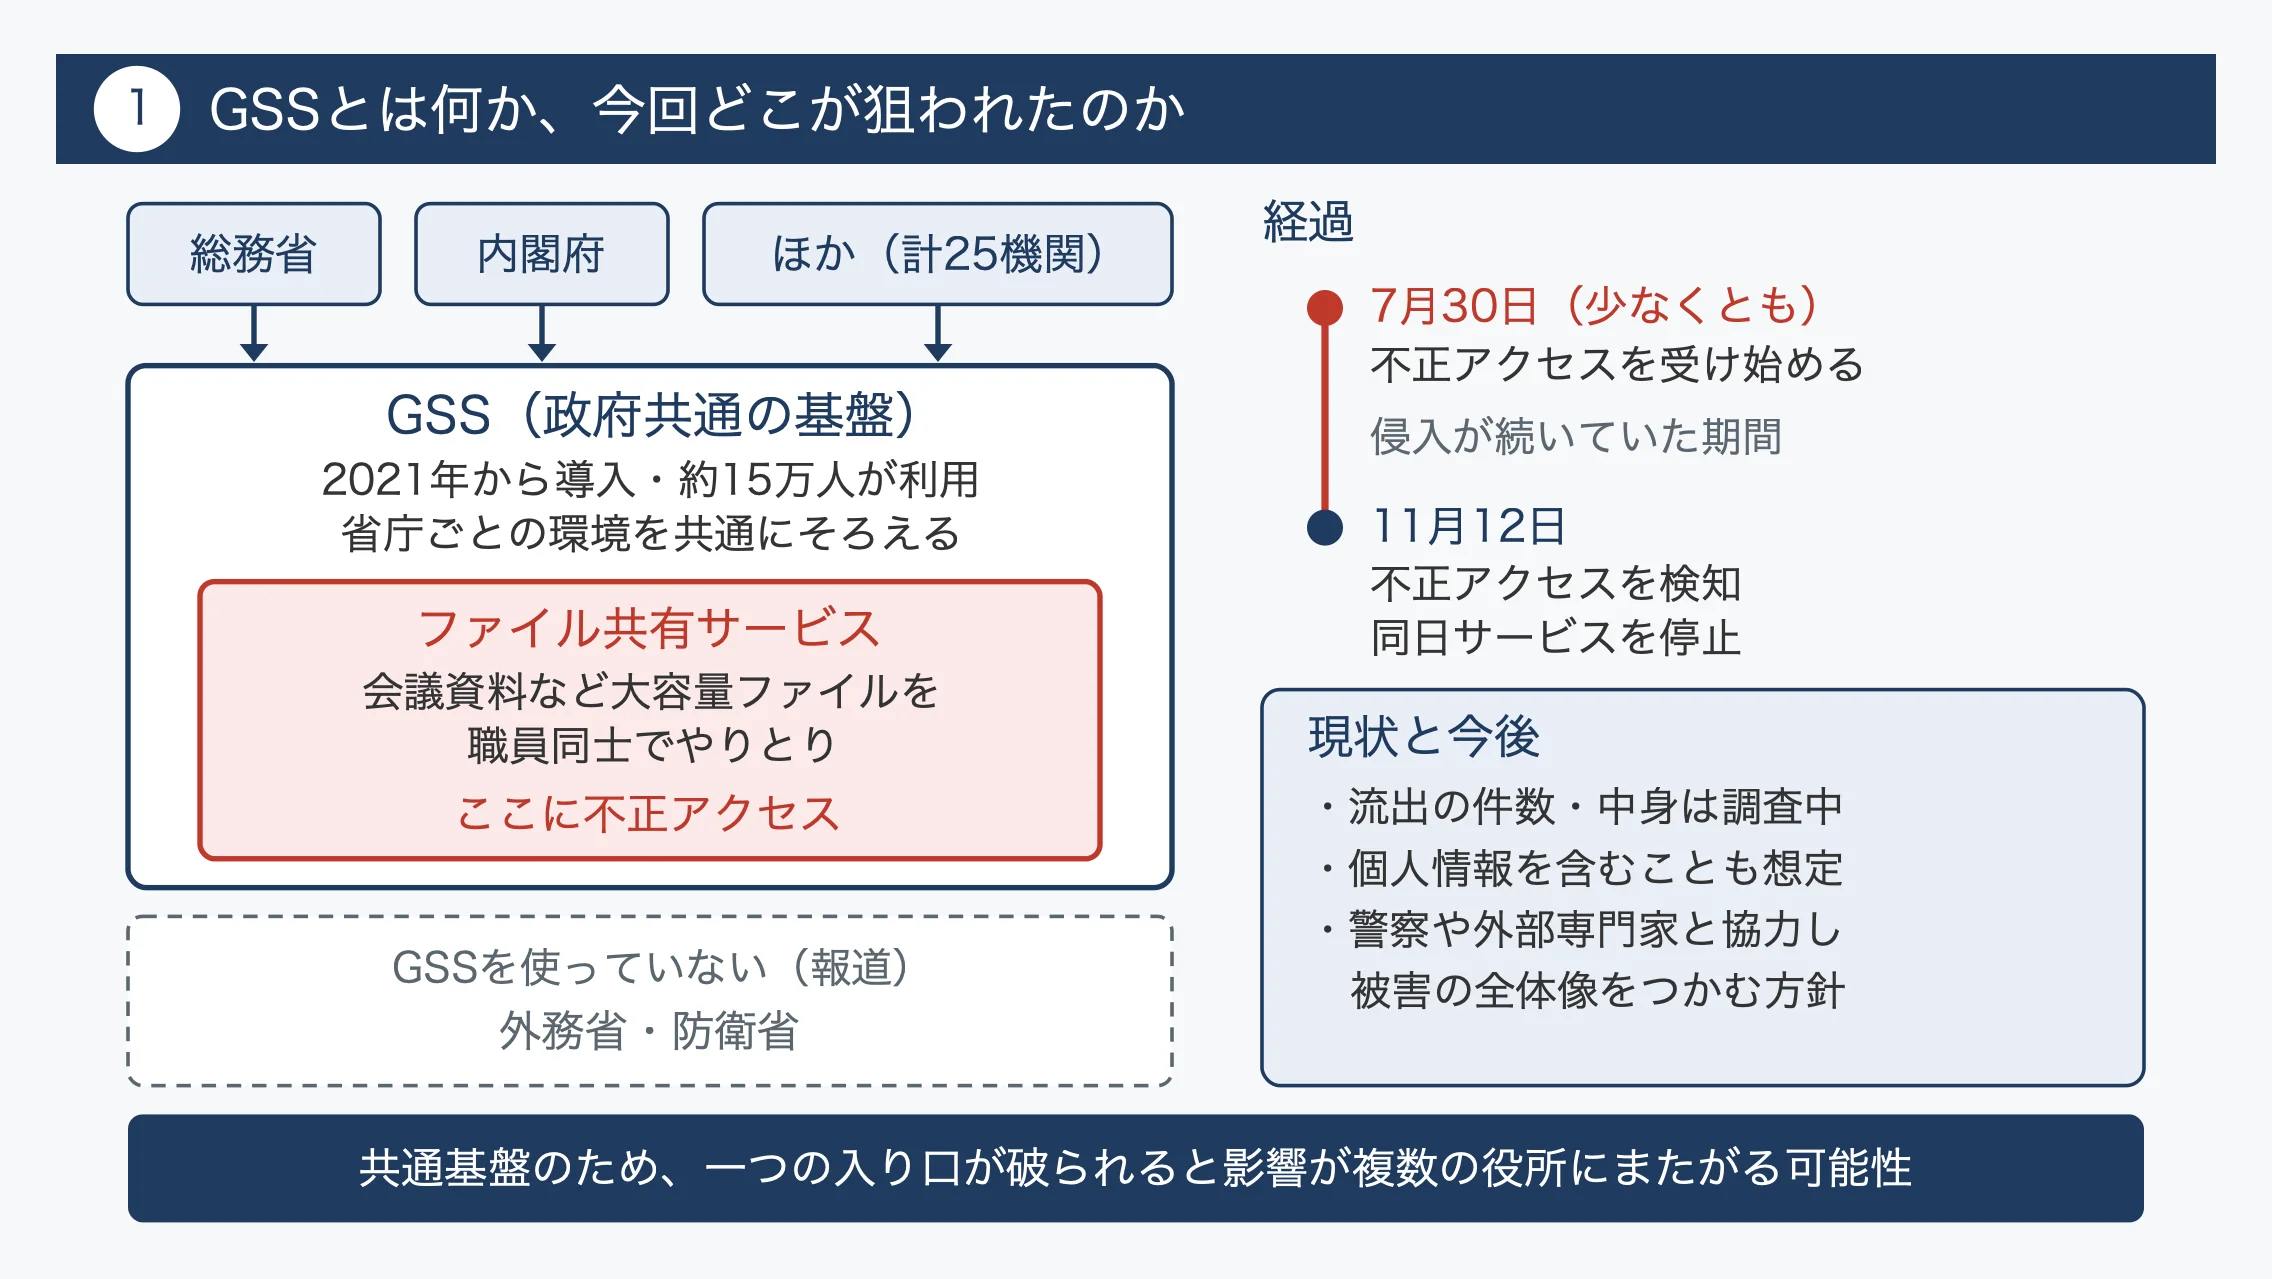
結論から言うと、今回被害が確認されたのは、政府の多くの省庁が共同で使う「共通の職場インフラ」の一部です。特定の役所の個別システムではない点に、この件の広がりの大きさがあります。デジタル庁の発表によると、不正アクセスが見つかったのは基幹ネットワークシステム「ガバメントソリューションサービス」(GSS)の中にあるファイル共有サービスです。GSSは2021年から導入が始まった仕組みで、これまで省庁ごとにばらばらだったパソコンやネットワークの環境を、政府全体で共通のものにそろえる狙いがあります。民間企業でいえば、本社と各支社が別々に使っていた社内システムを、一つのクラウド型の基盤に統合するイメージに近いでしょう。現在は総務省や内閣府など25機関の約15万人が使っており、段階的に対象を広げてきました。一方で、外務省や防衛省は使っていないと報じられています。
問題のファイル共有サービスは、会議資料のような大容量のファイルを職員同士でやりとりするために使われていました。メールに添付できないほど重いデータを受け渡す「宅配便」のような役割と考えると分かりやすいかもしれません。デジタル庁は11月12日に不正アクセスを検知し、その日のうちにサービスを止めました。ただ、調べてみると、少なくとも7月30日から11月12日までの間、不正アクセスを受けていたことが分かったとしています。つまり、異変に気づいたのは侵入が始まってからかなり後だった可能性があるわけです。流出したファイルの件数や中身は調査中で、デジタル庁は「個人情報が含まれていることも想定される」と説明しています。今後は警察や外部の専門家と協力し、被害の全体像をつかむ方針とされています。
ここで押さえておきたいのは、ファイル共有サービスという性質上、どの省庁のどんな資料が置かれていたかによって被害の重さが大きく変わるという点です。共通基盤であるがゆえに、一つの入り口が破られた場合、影響が複数の役所にまたがる可能性があります。この「集約されていることの重み」が、以下で見る争点の出発点になります。
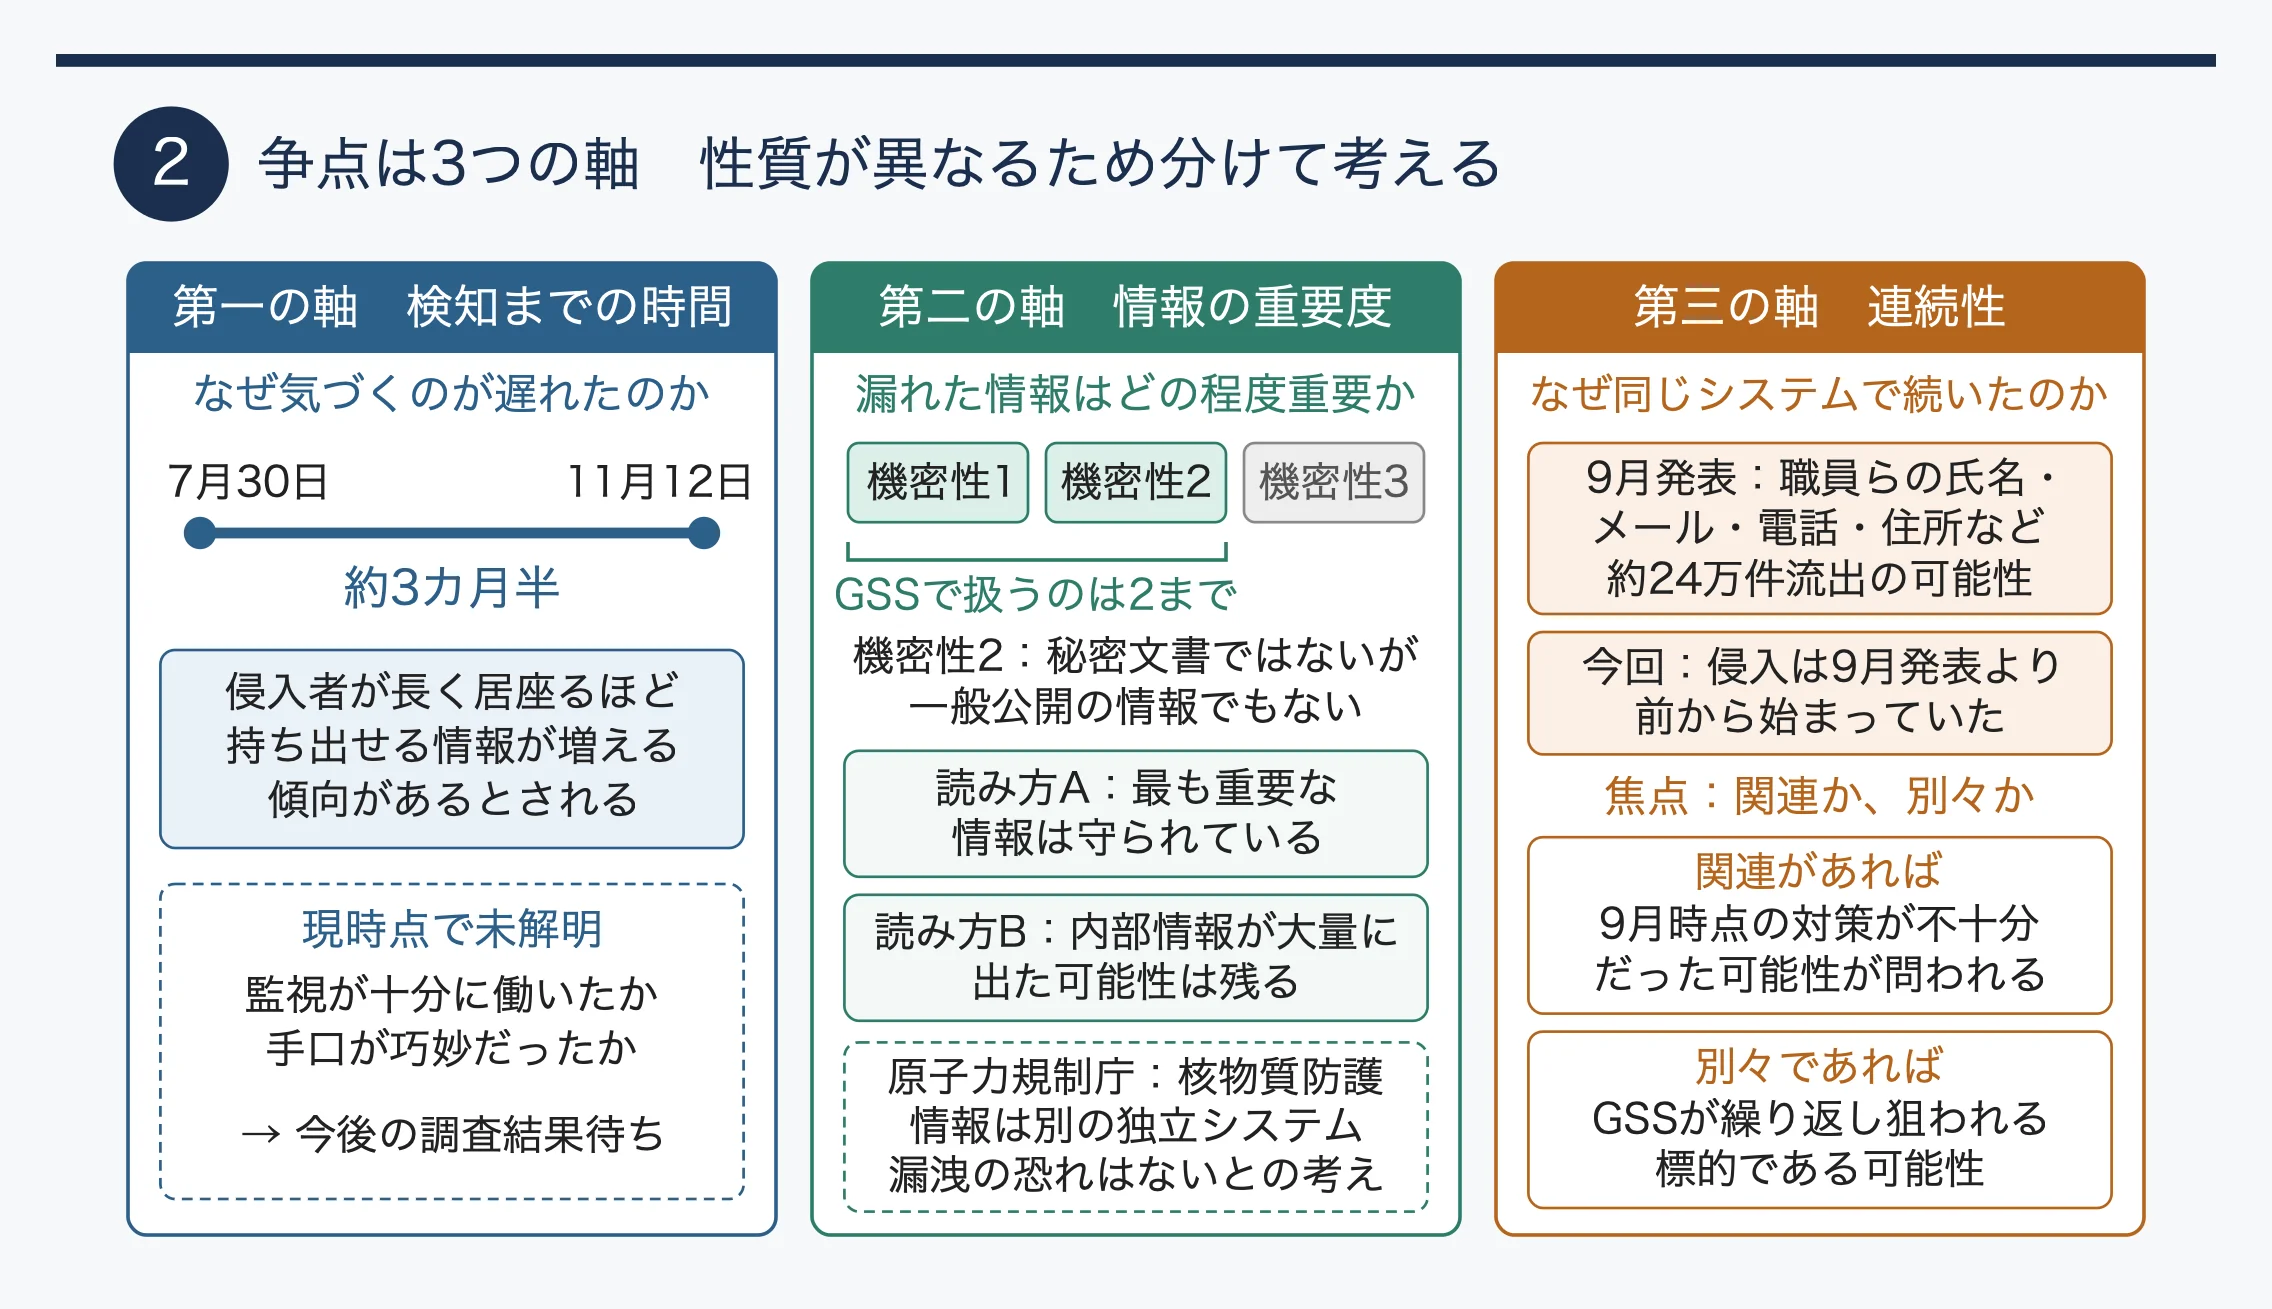
今回の件で問われている点は、大きく分けると「なぜ気づくのが遅れたのか」「漏れた情報はどの程度重要なのか」「なぜ同じシステムで続いたのか」の三方向に整理できます。それぞれ性質が異なるため、分けて考えることが大切です。第一の軸は検知までの時間です。7月30日から11月12日までという期間は、およそ3カ月半にあたります。サイバー攻撃では、侵入者が気づかれないまま長く居座るほど、持ち出せる情報が増える傾向があるとされています。監視の仕組みが十分に働いていたのか、あるいは攻撃の手口が巧妙で見抜きにくかったのかは、現時点では明らかになっていません。ここは今後の調査結果を待つ必要がある部分です。第二の軸は情報の重要度です。政府は文書の秘密度合いを3段階の「機密性」で区分しており、これは内閣サイバーセキュリティセンターが定める政府機関向けの統一基準に基づく考え方です。
GSSで扱えるのは「機密性2」までで、デジタル庁は、機密性2は秘密文書には当たらないものの、一般に公開される情報でもないと説明しています。言い換えると、国家機密そのものではないが、外に出ることを前提にしていない内部情報ということになります。この区分があることで「最も重要な情報は守られている」と読むこともできますし、「内部情報が大量に出た可能性は残る」と読むこともできます。原子力規制庁は、核物質防護に関わる機密性の高い情報は別の独立したシステムで扱っており、漏洩した情報に含まれる恐れはないと考えているとしています。第三の軸は連続性です。GSSでは9月にも、不正アクセスにより政府職員らの氏名、メールアドレス、電話番号、住所など約24万件が流出した可能性があると発表されていました。
今回の侵入期間は9月の発表より前から始まっていたことになるため、両者に関連があるのか、別々の攻撃なのかが大きな焦点になります。もし関連があれば、9月の時点で対策が不十分だった可能性が問われますし、別々であれば、GSSが繰り返し狙われる標的になっていることを意味しかねません。どちらの場合でも、論点の性質が変わってくる点に注意が必要です。
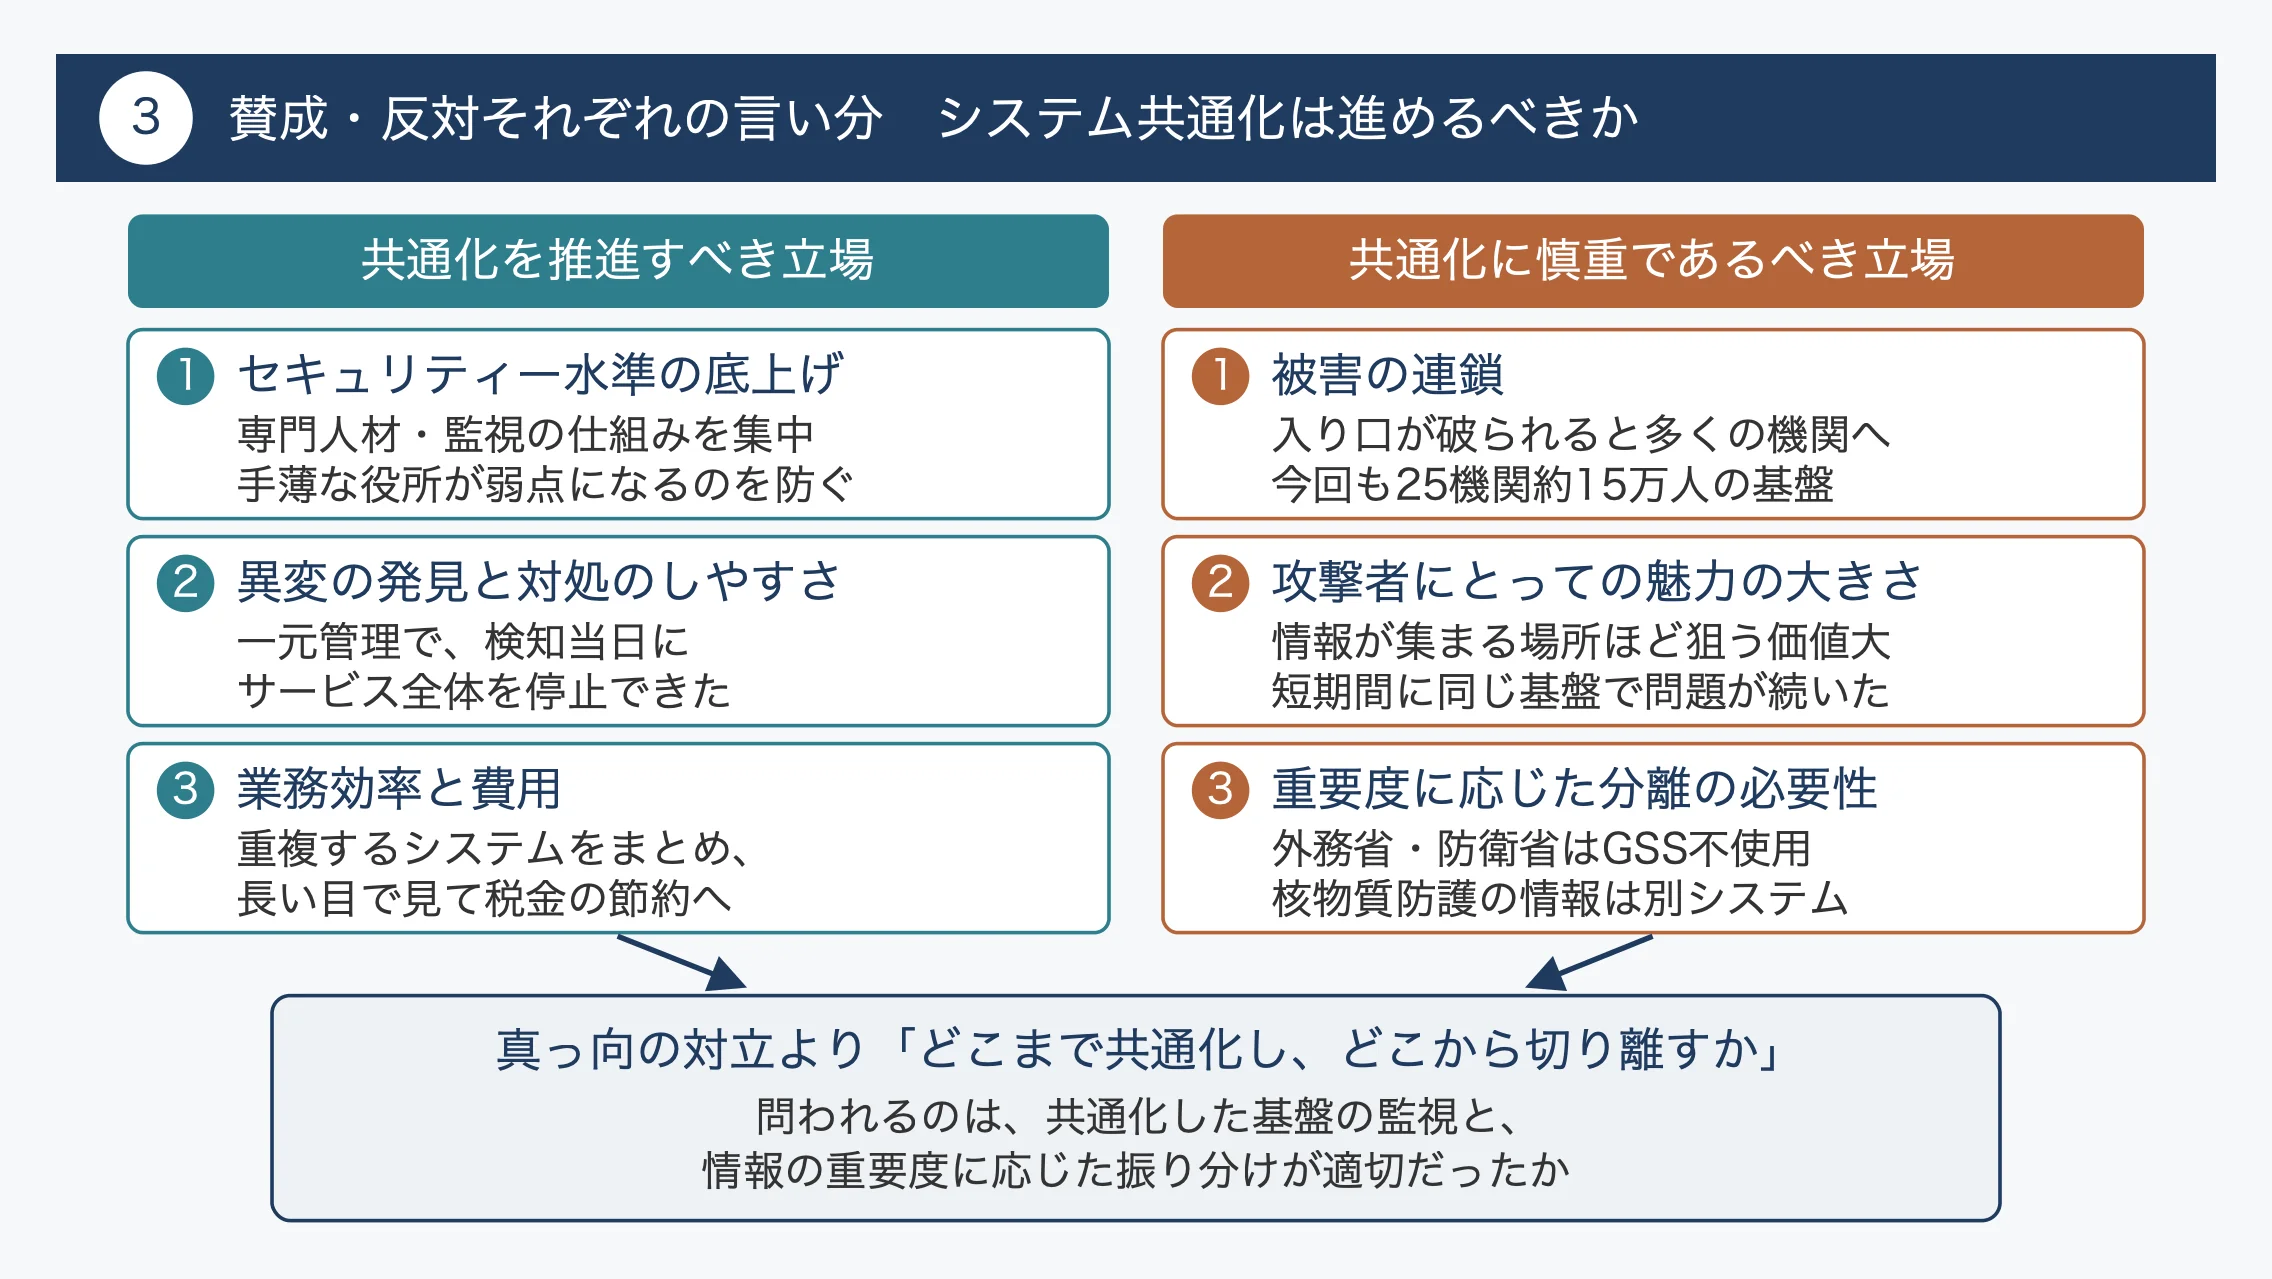
今回の件は、政府が進めてきた「システムの共通化・集約」という方針そのものの是非をめぐる議論につながりやすいテーマです。ここでは特定の政党や人物の主張ではなく、一般的に語られる二つの立場の論拠を整理します。共通化を推進すべきだという立場の論拠は、主に三つあります。一つ目は、セキュリティー水準の底上げです。省庁ごとに別々のシステムを持つと、予算や人材が少ない役所ほど守りが手薄になり、そこが弱点になりやすいとされています。共通基盤にまとめれば、専門人材や監視の仕組みを集中させられるという考え方です。二つ目は、異変の発見と対処のしやすさです。今回、問題が見つかった当日にサービス全体を止められたのは、一元的に管理されていたからだと捉えることもできます。三つ目は、業務効率と費用です。重複するシステムをまとめることで、長い目で見れば税金の節約につながるという主張があります。
これに対し、共通化には慎重であるべきだという立場の論拠もあります。一つ目は、被害の連鎖です。入り口が一つにまとまると、そこを破られたときに多くの機関へ同時に影響が及ぶという指摘です。今回も25機関約15万人が使う仕組みの一部が狙われました。二つ目は、攻撃者にとっての魅力の大きさです。多くの情報が集まる場所ほど、狙う価値が高まるという見方があります。短い期間に同じ基盤で問題が続いたことは、この懸念を裏付ける材料として持ち出されやすいでしょう。三つ目は、重要度に応じた分離の必要性です。外務省や防衛省がGSSを使っていないことや、原子力規制庁が核物質防護の情報を別システムで扱っていることは、すべてを一つにまとめない設計にも合理性があることを示す例として読むこともできます。
こうして並べると、両者は真っ向から対立しているというより、「どこまでを共通化し、どこからを切り離すか」という線引きの問題として重なり合っていることが分かります。推進側も重要情報の分離を否定しているわけではなく、慎重側も共通化による底上げの利点をすべて否定しているわけではありません。今回の件で問われるのは、共通化の是非そのものよりも、共通化した基盤の監視と、情報の重要度に応じた振り分けが適切だったかどうかだと整理できます。
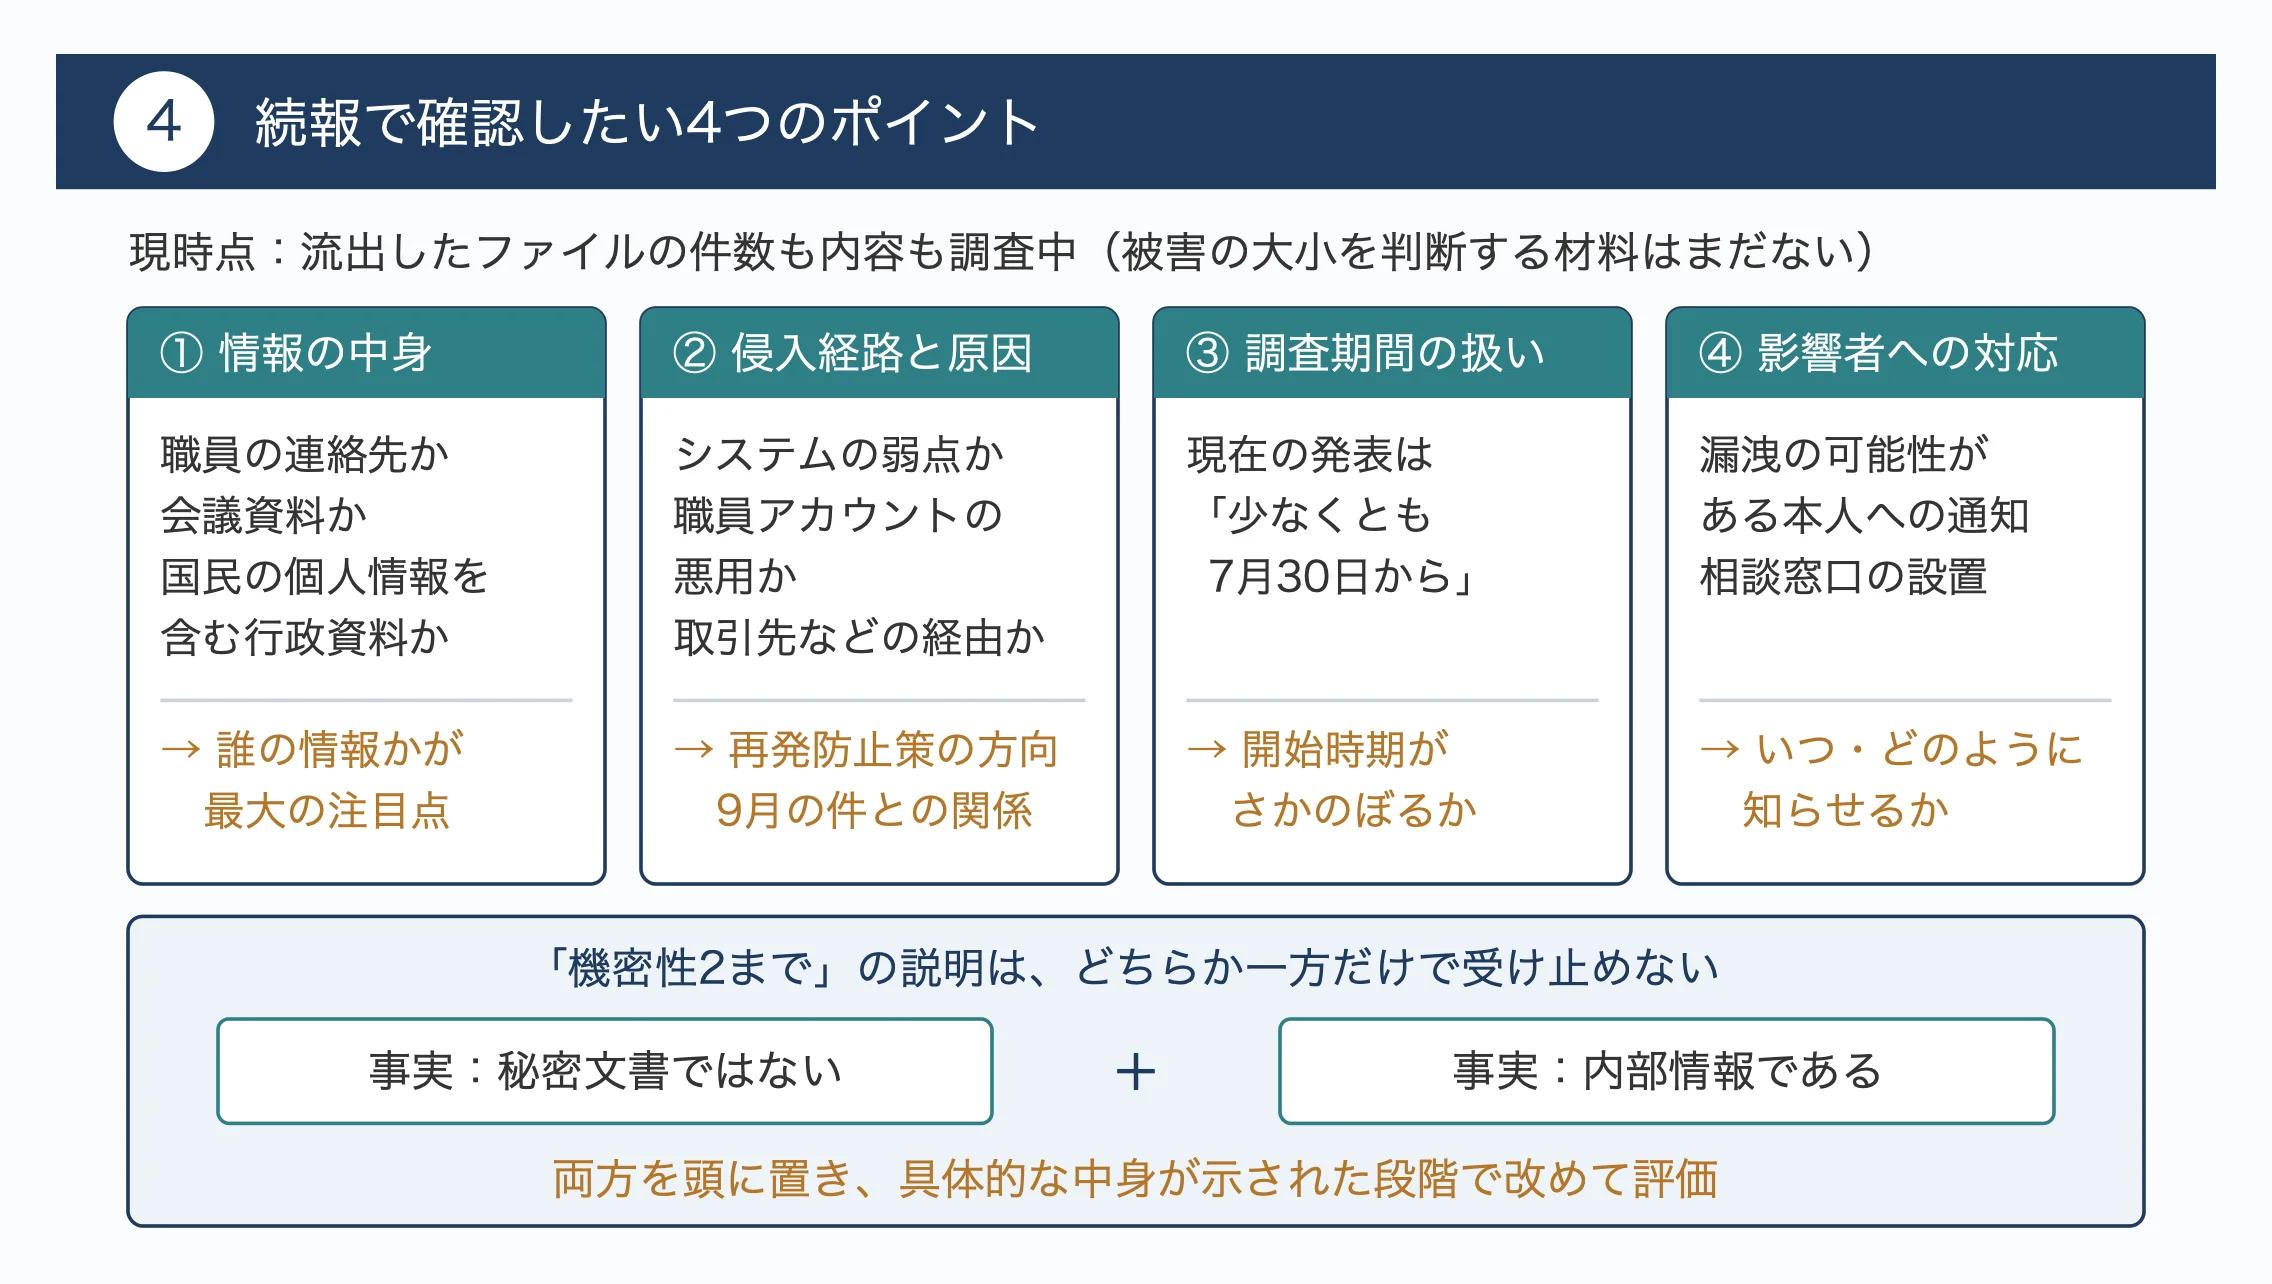
現時点では流出したファイルの件数も内容も調査中であり、被害の大小を判断する材料はまだそろっていません。だからこそ、続報が出たときに何を見ればよいかを先に押さえておくと、報道に振り回されずに済みます。まず確認したいのは、流出したとされる情報の「中身の種類」です。職員の連絡先のような情報なのか、政策検討の途中段階の会議資料なのか、国民の個人情報を含む行政資料なのかで、影響を受ける人の範囲はまったく変わります。デジタル庁は個人情報が含まれることも想定されるとしているため、誰の情報なのかが最大の注目点になるでしょう。次に見たいのは、侵入の経路と原因です。システム自体の弱点を突かれたのか、職員のアカウント情報が悪用されたのか、取引先などを経由したのかによって、再発防止策の方向性は大きく異なります。原因が特定されれば、9月の件との関係もはっきりしてくるはずです。三つ目は、調査期間の扱いです。
現在の発表は「少なくとも7月30日から」という表現になっています。調査が進むにつれて、侵入の開始時期がさらにさかのぼる可能性もあるため、期間の見直しがあるかどうかは見逃せません。四つ目は、影響を受けた人への通知や相談窓口の設置といった具体的な対応です。情報が漏れた可能性がある本人に、いつ、どのように知らせるのかは、行政の対応の誠実さを測る分かりやすい物差しになります。そして、受け手として気をつけたいのは、「機密性2まで」という説明を、安心材料と危険信号のどちらか一方だけで受け止めないことです。秘密文書ではないことは事実として重要ですが、内部情報であることもまた事実です。両方を同時に頭に置き、続報で具体的な中身が示された段階で改めて評価するという姿勢が、この件を冷静に読むうえで役立つでしょう。初報の段階で被害を過大にも過小にも見積もらないことが、実用的な読み方と言えます。
政府機関を狙った情報流出は、今回が初めてではありません。代表的な例として、2015年6月に公表された日本年金機構の情報流出があります。職員が受け取った不審なメールをきっかけに端末がウイルスに感染し、約125万件の年金に関する個人情報が外部に流出したとされる事案です。当時は国民一人ひとりの年金情報が対象だったため社会的な影響が大きく、政府全体の情報セキュリティー体制の見直しにつながりました。今回との共通点は、外部からの攻撃によって行政が扱う情報が持ち出された可能性があるという点です。一方で違いもあります。2015年の事案は一つの組織の中の問題でしたが、今回は25機関が共同で使う共通基盤が対象であり、影響の範囲が組織をまたぐ構造になっています。
もう一つの例が、2023年8月に公表された内閣サイバーセキュリティセンター(NISC、政府のサイバー対策の司令塔となる組織)のメールシステムへの不正アクセスです。2022年10月から2023年6月にかけて、個人情報を含むメールデータが外部に漏れた可能性があると発表されました。対策の中心となる組織自体が長期間侵入を受けていたことが注目され、検知の遅れという点では今回と重なる部分があります。こうした経緯を受け、政府はサイバー攻撃を未然に防ぐ「能動的サイバー防御」を可能にする法律を2025年5月に成立させるなど、体制強化を進めてきました。また、デジタル庁は2021年に発足し、同じ年からGSSの導入を始めています。今回の発表は、システムの共通化が段階的に広がり、利用者が約15万人規模に達した時期に、しかも9月の公表から間もないタイミングで行われました。
共通化の効果が問われ始める節目に、その基盤自体の安全性が問われる形になったことが、今このニュースが重く受け止められる理由の一つと考えられます。
多くの読者にとって、今回の件が今すぐ家計に響くわけではありません。ただ、無関係とも言い切れません。デジタル庁は個人情報が含まれる可能性を示しており、その対象が職員だけか、行政手続きに関わる一般の人にも及ぶのかは続報次第です。仮に個人の氏名や連絡先が出回れば、役所を名乗る不審なメールや電話が増える恐れがあります。省庁名をかたる連絡を受けたときは、記載された番号ではなく公式サイトの窓口に自分で確認する習慣が身を守ります。また、GSSは税金で整備・運用されている共通基盤です。調査や再発防止の費用も最終的には公費で賄われるため、納税者として対策の中身に関心を持つ意味があります。マイナンバーなど行政のデジタル化を信頼して使えるかどうかを考える材料にもなるでしょう。
当面の焦点は、警察や外部の専門家を交えた調査で、流出したファイルの件数と内容がどこまで明らかになるかです。調査が進み、漏れた情報が職員間の事務的な資料にとどまると分かれば、影響は限定的と受け止められる可能性があります。他方、国民の個人情報を含む資料が見つかった場合には、本人への通知や補償のあり方まで議論が広がるかもしれません。もう一つの見どころは、9月に公表された流出との関係がどう説明されるかです。仮に同じ攻撃者や同じ侵入経路だったと判明すれば、当時の対応の検証を求める声が強まることが考えられます。一方で、まったく別の攻撃だったとすれば、GSSという共通基盤そのものの守り方を根本から見直す議論につながりやすくなるでしょう。中長期的には、システムの共通化をこのまま広げるのか、重要度に応じて切り離す範囲を増やすのかという設計思想の議論が、国会審議などで取り上げられる可能性もあります。
また、能動的サイバー防御の運用が本格化していく中で、今回の教訓がどのように反映されるのかも注目点になります。いずれにしても、調査結果が出るまでは評価が揺れ動く段階にあり、判断を急がずに続報を追うことが求められています。
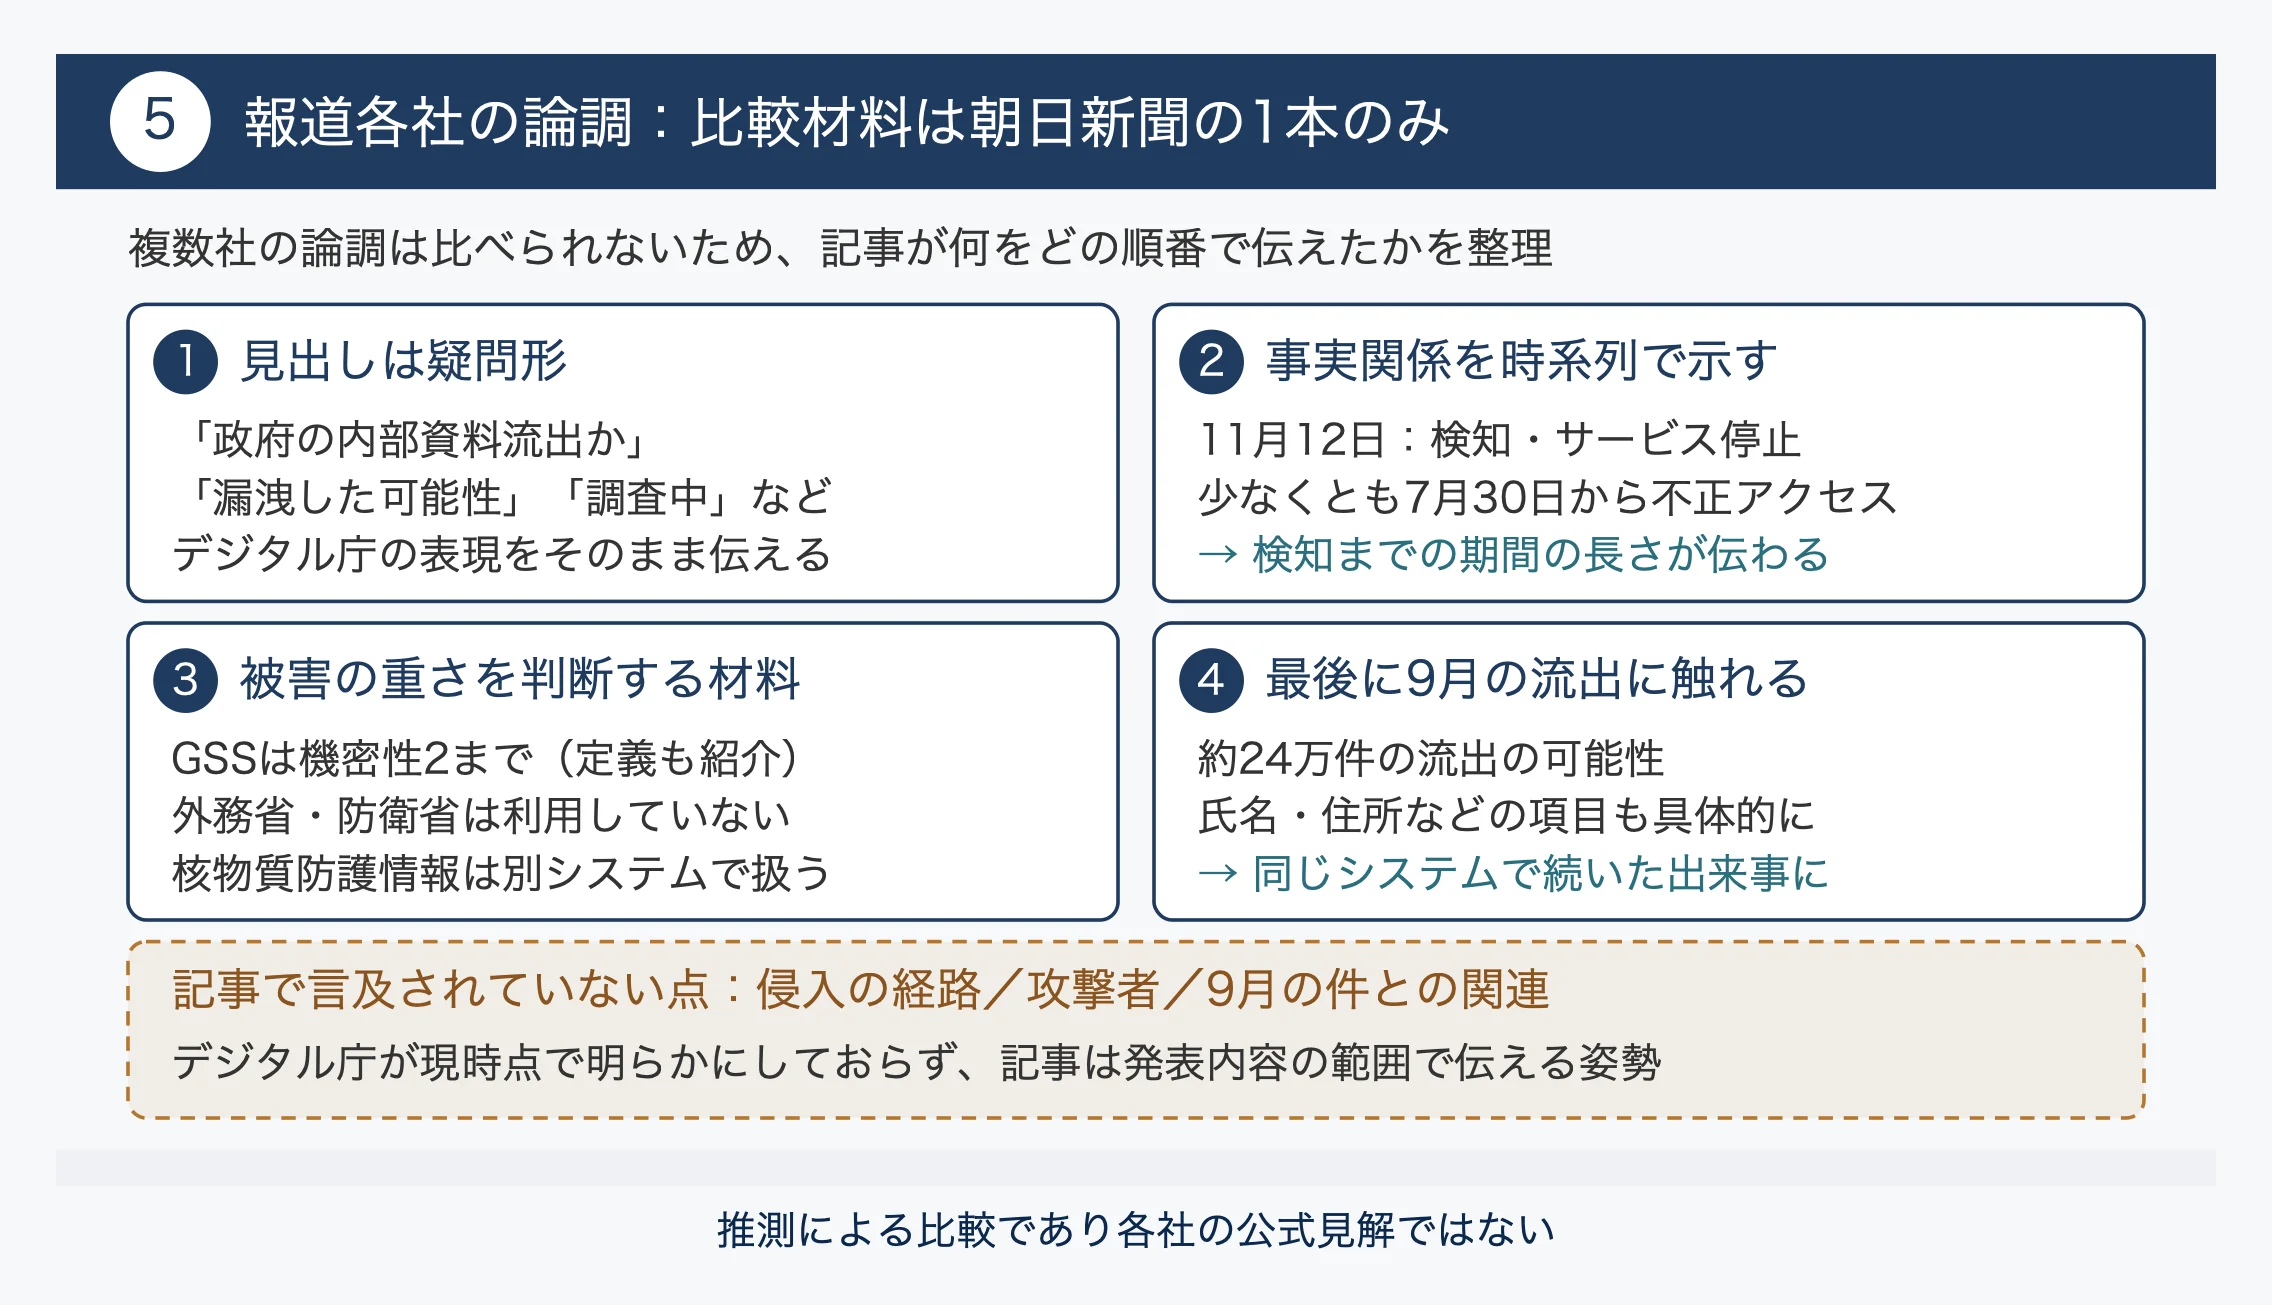
今回、比較の材料として提供されたのは朝日新聞の記事1本のみです。そのため、複数の報道機関の論調を並べて比べることはできません。ここでは、確認できる朝日新聞の記事がどのような情報を、どのような順番で伝えているかを整理します。まず記事の見出しは「政府の内部資料流出か」と疑問形を用いており、流出が確定していない段階であることを明示する書き方になっています。本文でも「漏洩した可能性がある」「調査中」といったデジタル庁の表現をそのまま伝えており、断定を避けた構成と言えます。次に、記事は事実関係を時系列で示しています。11月12日の検知とサービス停止、少なくとも7月30日からの不正アクセスという順に並べることで、検知までの期間の長さが読み手に伝わる形になっています。三つ目の特徴は、被害の重さを判断する材料を複数盛り込んでいる点です。
GSSで扱える情報が機密性2までであること、機密性2の定義、外務省と防衛省が利用していないこと、原子力規制庁が核物質防護情報を別システムで扱っていることなど、被害の範囲を限定的に読む根拠となる情報がまとまって紹介されています。四つ目に、記事の最後で9月の約24万件の流出の可能性に触れ、氏名や住所などの項目まで具体的に挙げています。今回の件を単発ではなく、同じシステムで続いた出来事として位置づける構成になっていると読めます。一方、侵入の経路や攻撃者、9月の件との関連については、記事の中で言及されていません。これはデジタル庁が現時点で明らかにしていないことによるものと考えられ、記事はあくまで発表内容の範囲で伝える姿勢をとっていると整理できます。
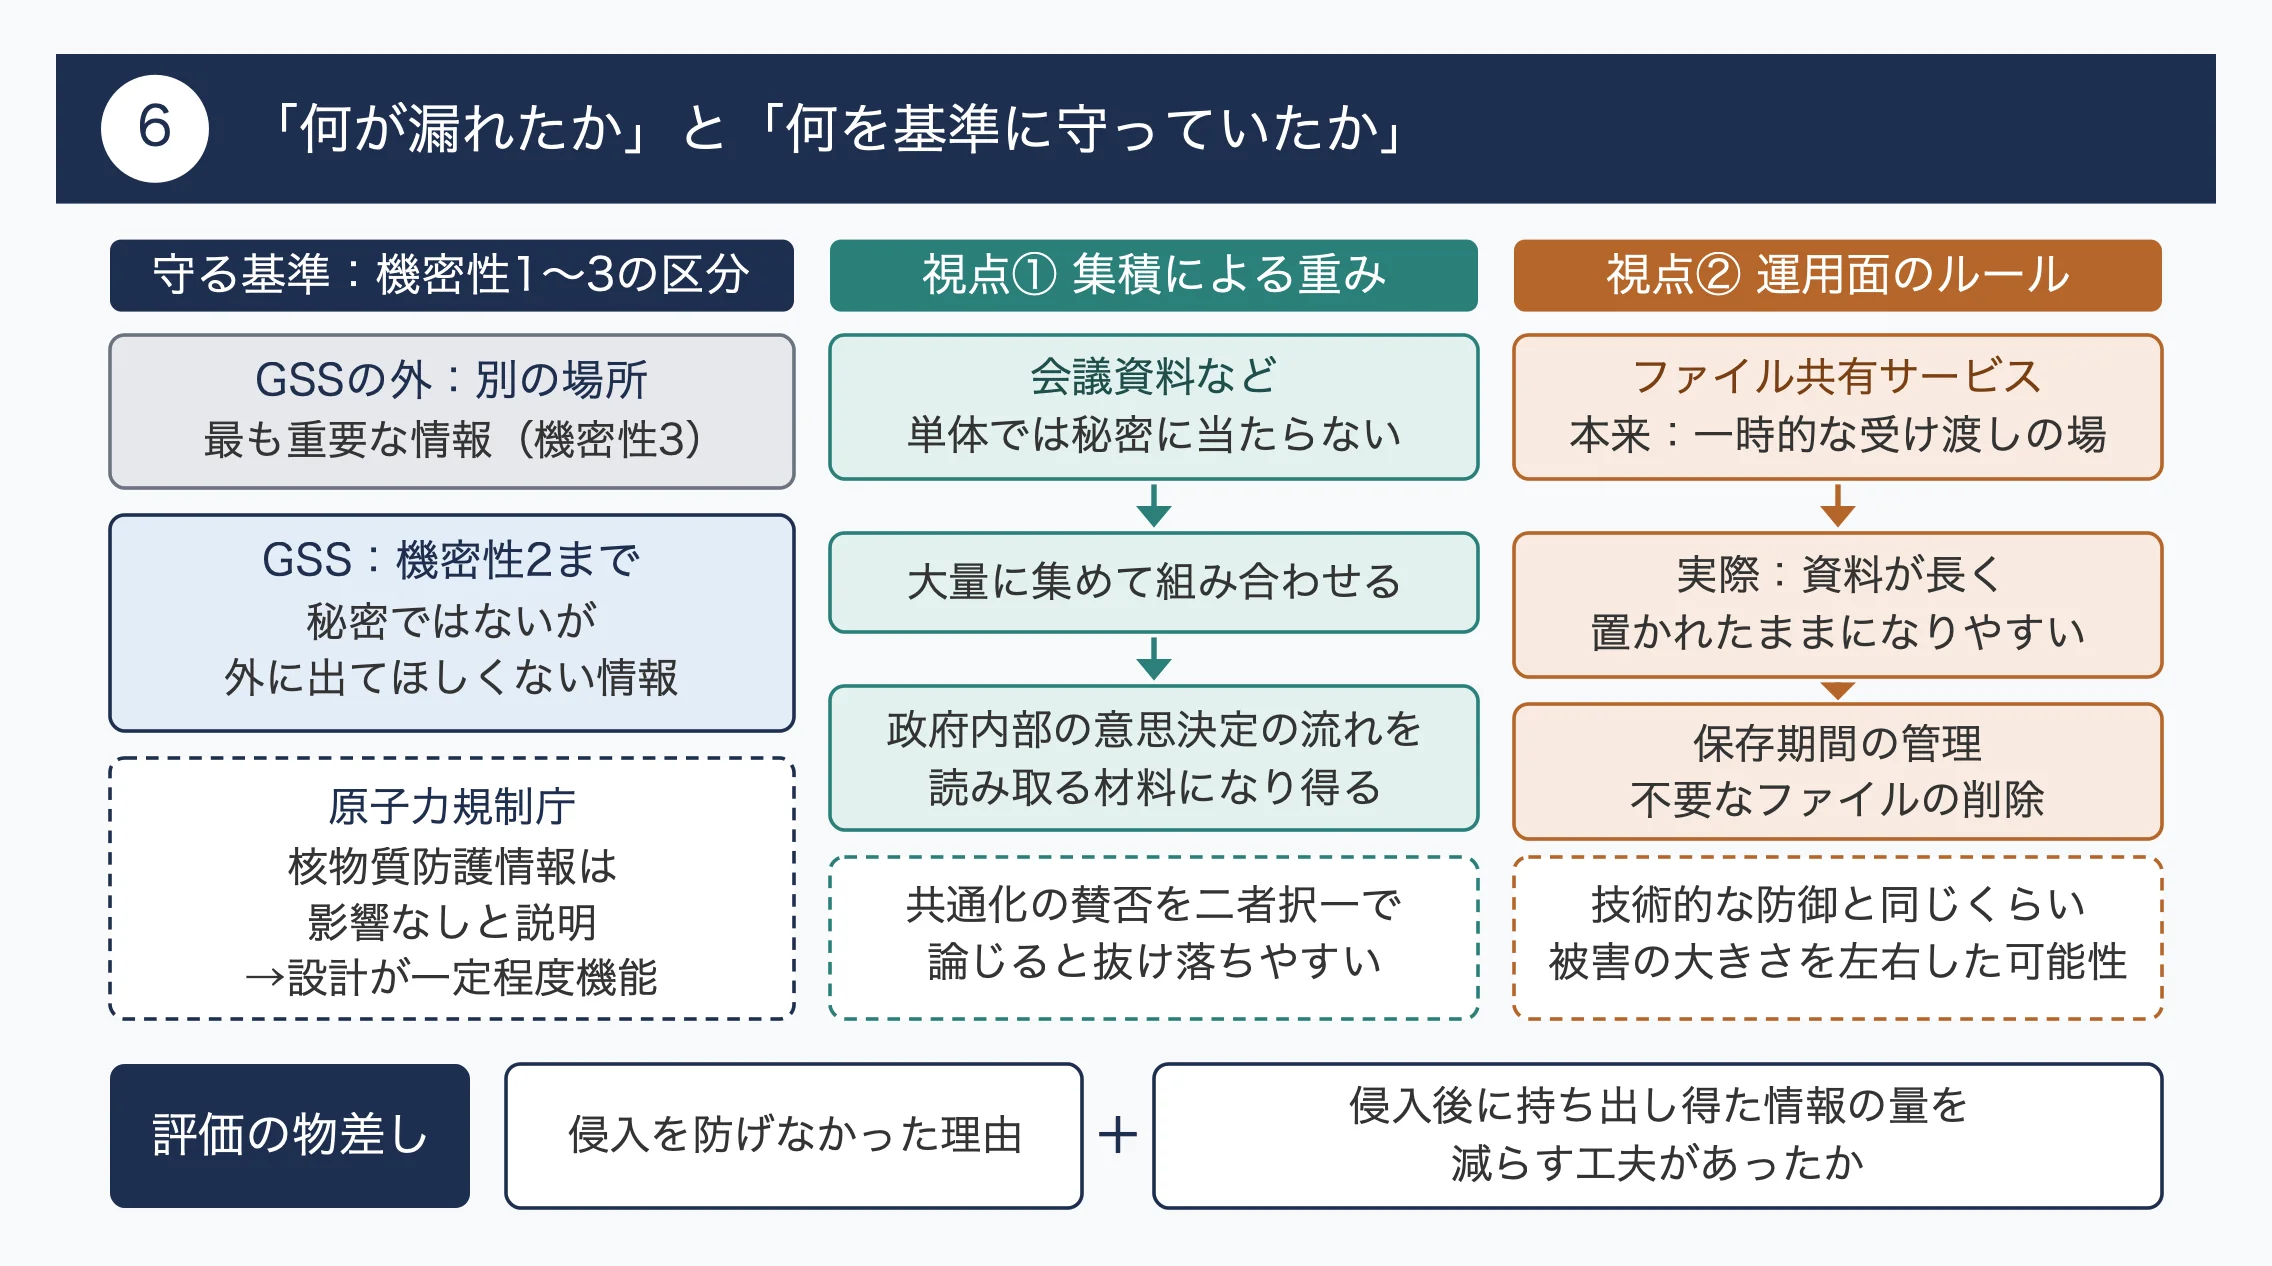
今回の件を読み解く鍵は、「何が漏れたか」と同じくらい「何を基準に守っていたか」に目を向けることにあると考えられます。政府は情報を機密性1から3に区分し、GSSでは2までを扱うというルールを設けていました。これは、最も重要な情報をあらかじめ別の場所に置くことで、仮に共通基盤が破られても致命傷を避けるという設計です。今回、原子力規制庁が核物質防護情報について影響はないと説明できたのは、この設計が一定程度機能したことを示しています。しかし、裏を返せば、機密性2という区分の中には、秘密ではないが外に出てほしくない情報が幅広く含まれます。会議資料のように政策の検討過程が分かる文書は、単体では秘密に当たらなくても、大量に集めて組み合わせれば政府内部の意思決定の流れを読み取る材料になり得ます。個々の文書の重要度で区分する仕組みは、集まったときの価値をとらえきれない面があるかもしれません。
この「集積による重み」という視点は、共通化の賛否を二者択一で論じる議論からは抜け落ちやすい部分です。また、ファイル共有サービスは、本来は一時的な受け渡しの場であるはずが、実際には資料が長く置かれたままになりやすい性質を持ちます。保存期間の管理や不要なファイルの削除といった運用面のルールが、技術的な防御と同じくらい被害の大きさを左右した可能性もあります。調査結果を見る際には、侵入を防げなかった理由だけでなく、侵入された後に持ち出し得た情報の量を減らす工夫があったかどうかという観点も、評価の物差しとして持っておくと理解が深まるでしょう。
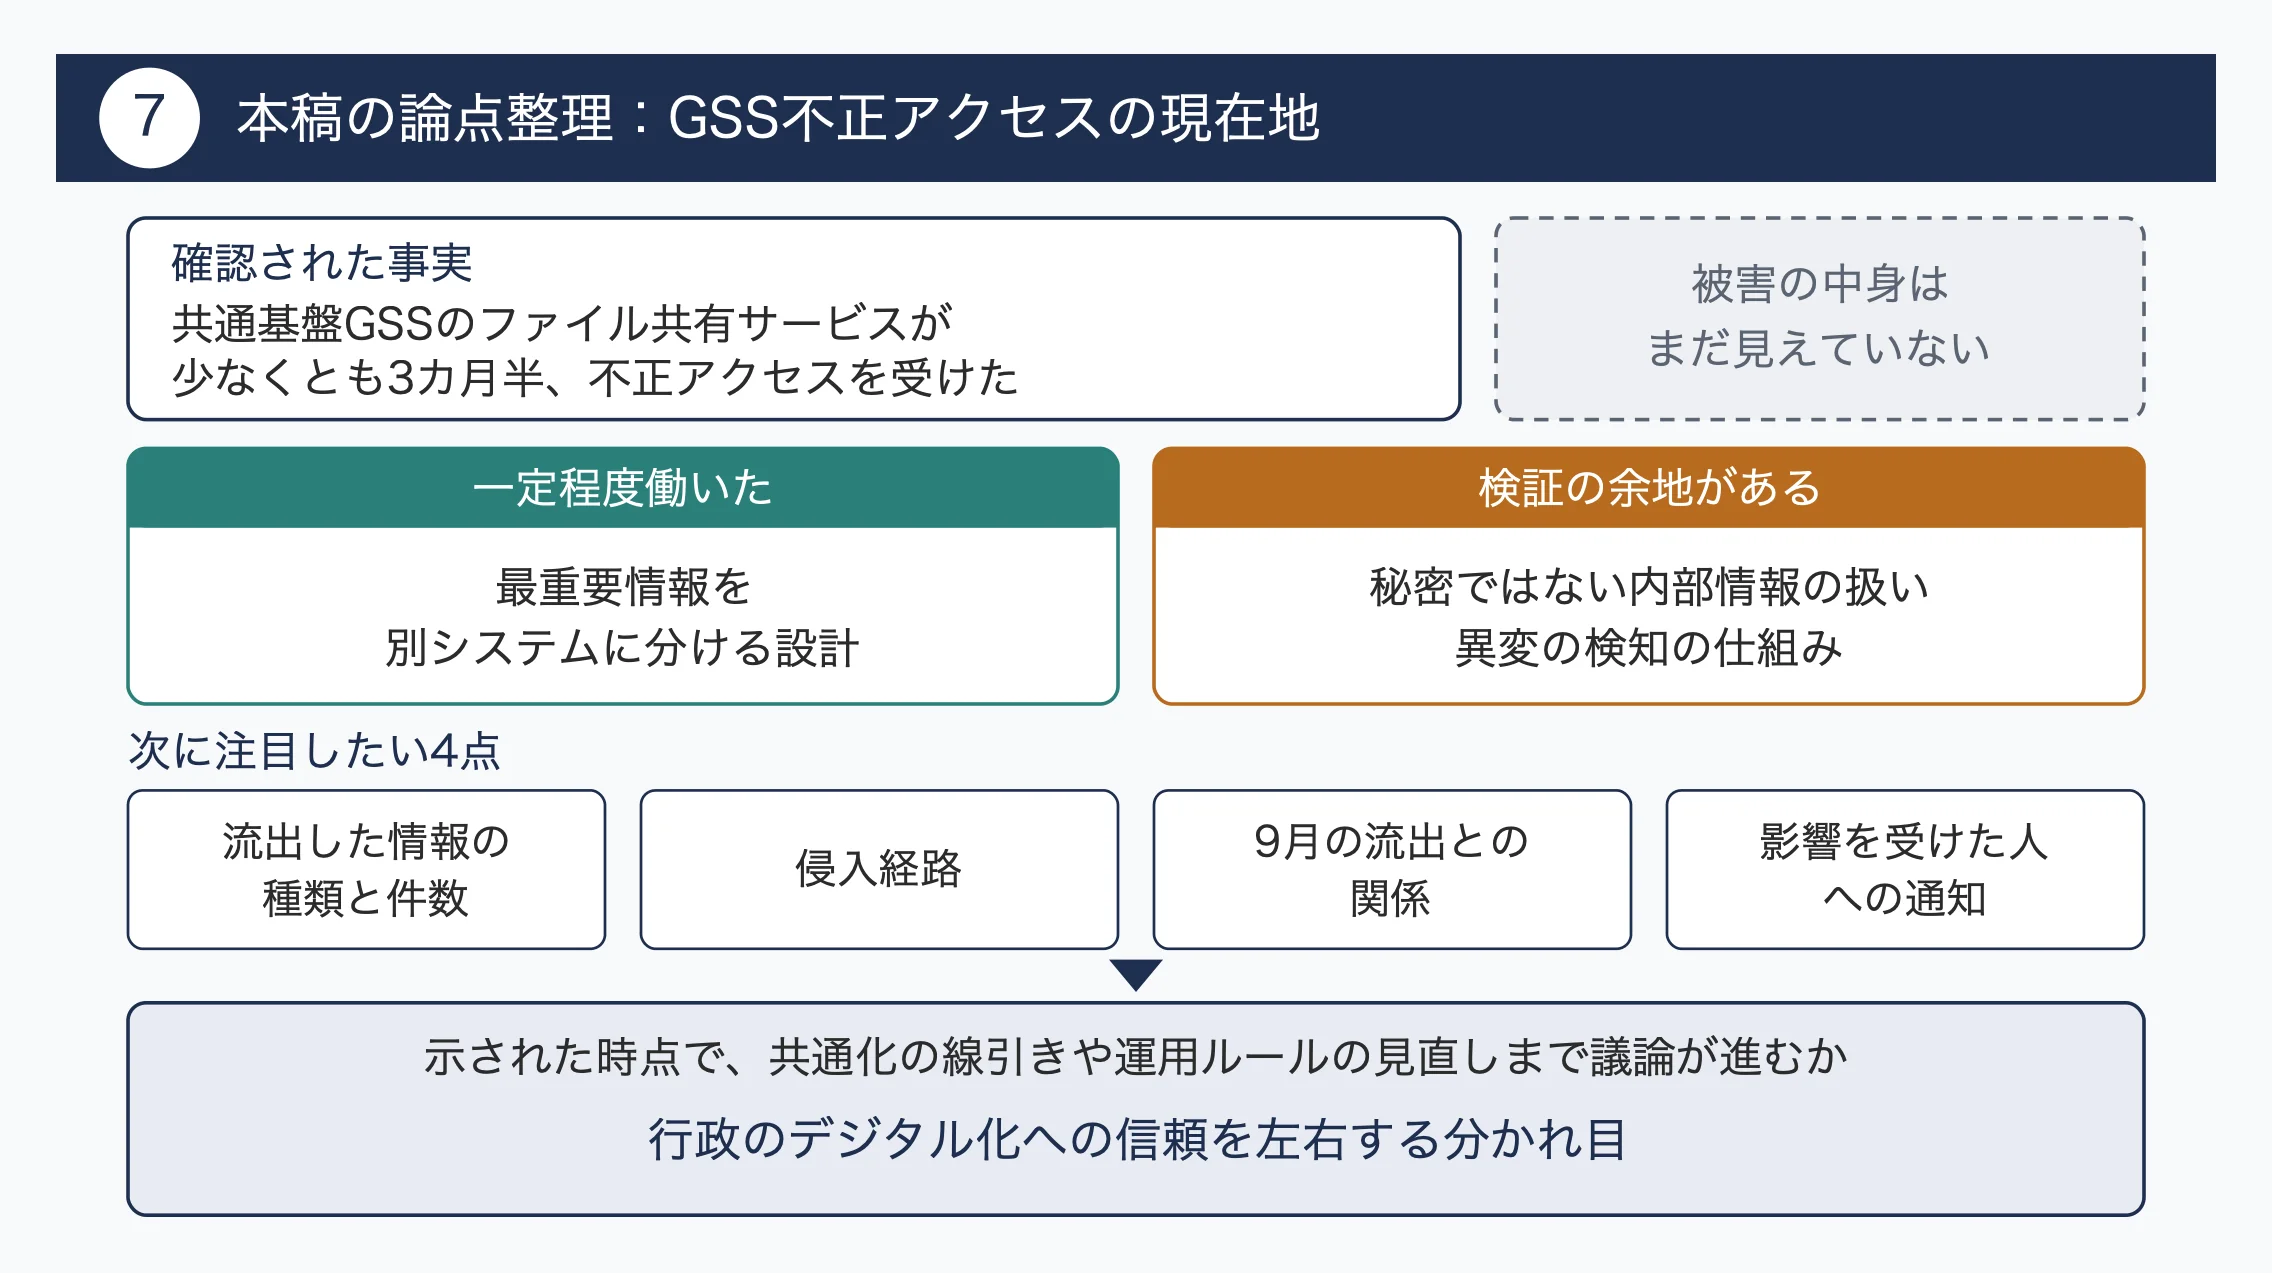
今回の件は、共通基盤GSSのファイル共有サービスが少なくとも3カ月半にわたって不正アクセスを受けていたという事実が確認された段階にあり、被害の中身はまだ見えていません。現時点で言えるのは、最重要情報を別システムに分ける設計は一定程度働いた一方で、秘密ではない内部情報の扱いと、異変の検知の仕組みには検証の余地があるということです。次に注目したいのは、流出した情報の種類と件数、侵入経路、9月の流出との関係、そして影響を受けた人への通知の4点です。これらが示された時点で、共通化の線引きや運用ルールの見直しにまで議論が進むかどうかが、行政のデジタル化への信頼を左右する分かれ目になりそうです。
💬 この記事への反応
参照元:朝日新聞
💬 あなたはどう思いますか?
この記事について、ご意見・ご感想をコメント欄でお聞かせください。中立的な議論を大切にしています。