「国家情報会議」新設法案とは?与野党賛成で何が変わるのか
seiji.tokyo 編集部
政治ニュース解説 | seiji.tokyo
GMOインターネットが不正アクセスを受けて政府に「能動的サイバー防御」の適用を緊急要請しましたが、政府は現時点で慎重な姿勢を示しています。この法律は今月施行されたばかりで、警察と自衛隊が攻撃元のコンピューターに入り込み、攻撃できない状態にする「無害化」を可能にしました。民間企業が公にこの仕組みの発動を求めたことで、制度は早くも最初の試金石を迎えています。本記事では、政府がすぐに応じない理由を法律の建て付けから説明します。そのうえで、発動を決める主体、対象の線引き、判断の速さ、非公表方針という争点を比べて整理します。さらに、要請に応じるべきだとする立場と慎重論の言い分を並べ、過去の大規模サイバー被害との違いや報道各社の論調差を踏まえて、このニュースをどう読めばよいかを示します。
📌 この記事の要点
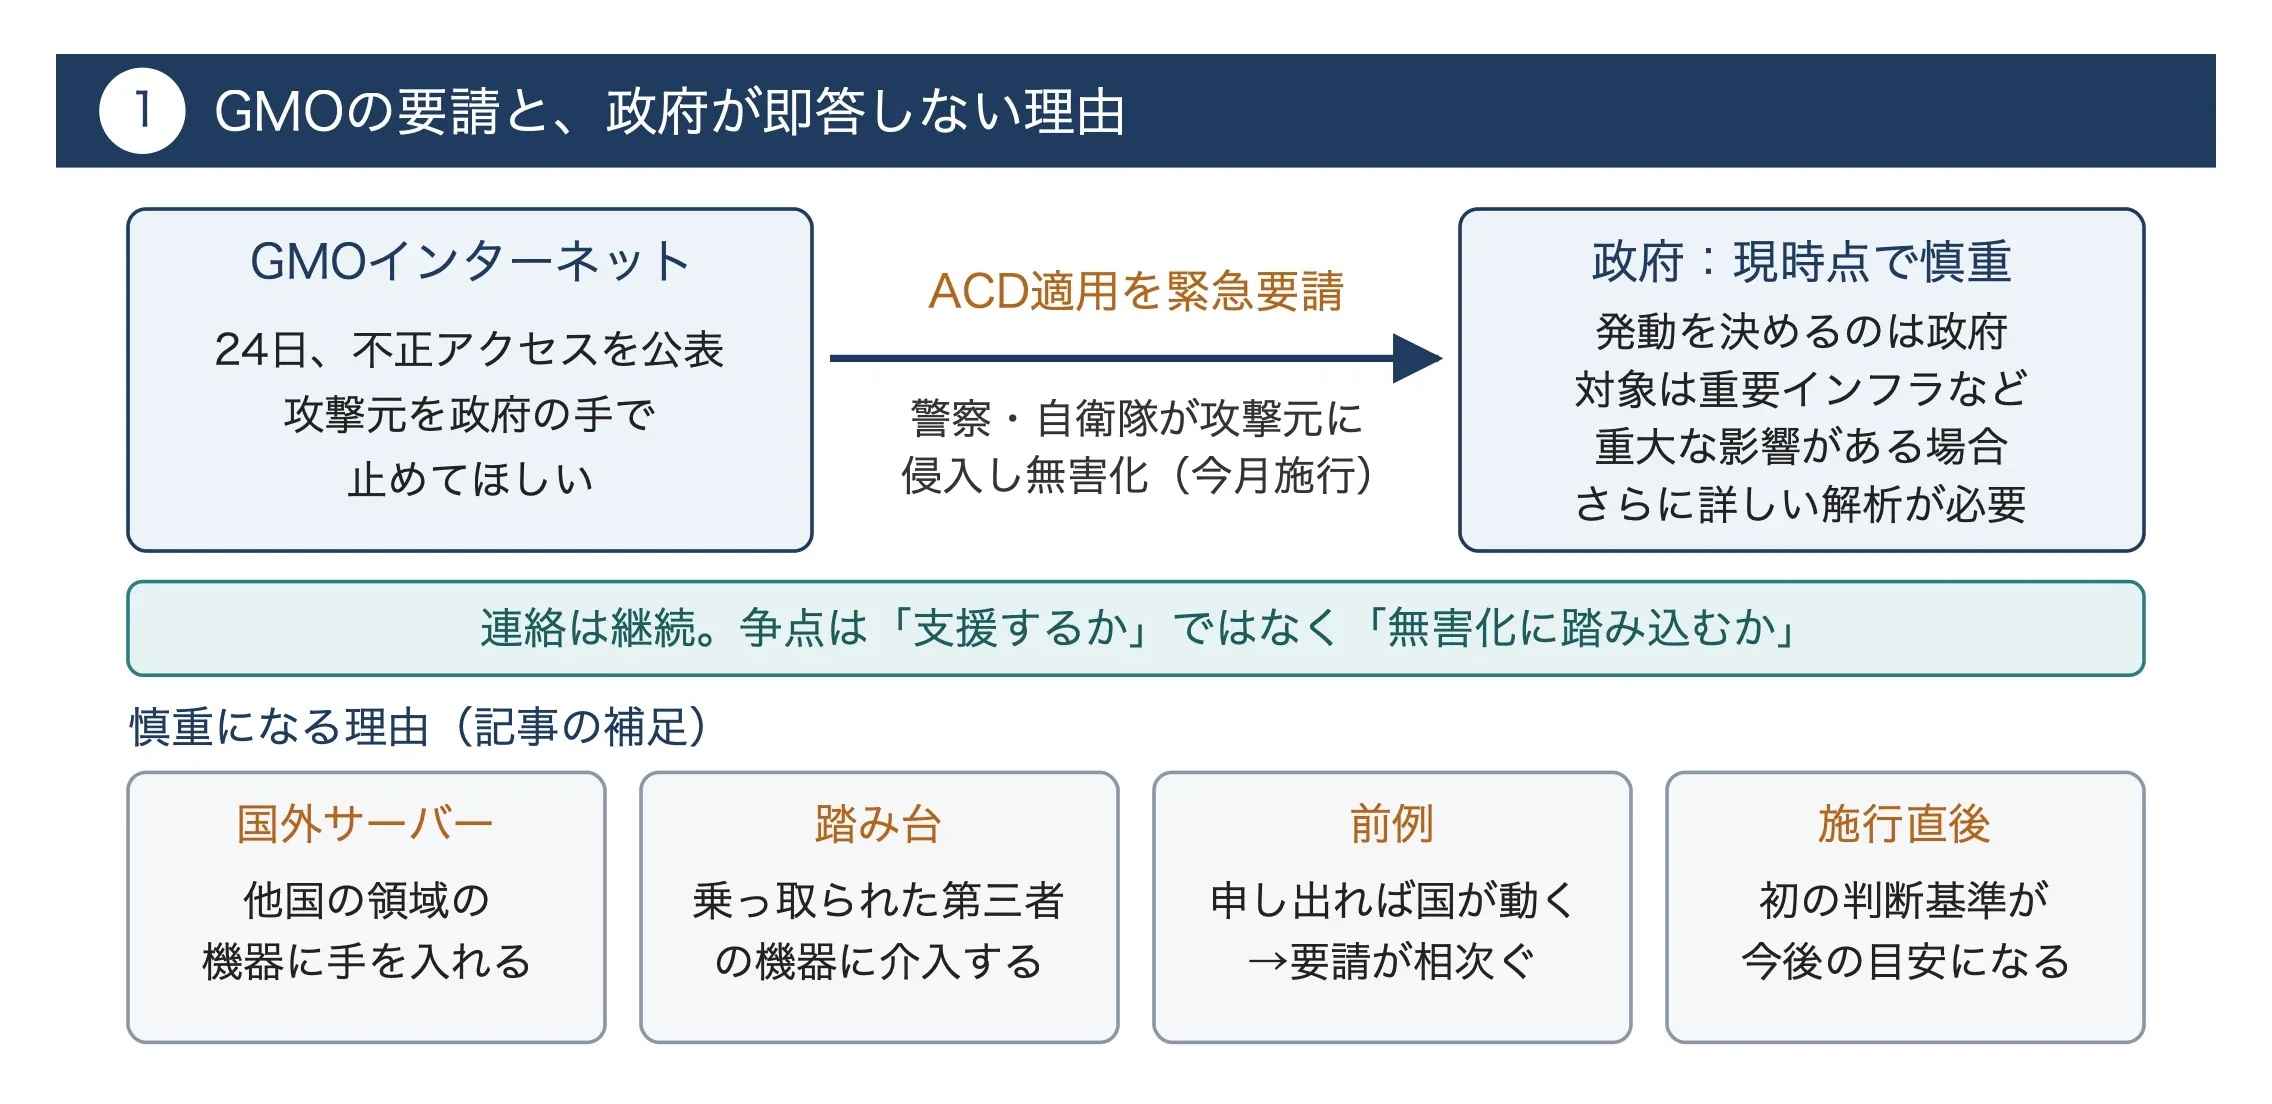
GMOは攻撃元を政府の手で止めてほしいと求めています。これに対し政府は、発動を決めるのは政府自身という法の建て付けを理由に、すぐには応じていません。GMOインターネットは24日、不正アクセスを受けたことを公表しました。あわせて、政府に能動的サイバー防御(ACD。被害が広がる前に国が攻撃元へ働きかけて攻撃を止める仕組み)の適用を緊急に要請したと明らかにしています。今月施行された関連法により、警察と自衛隊は攻撃元のコンピューターに侵入し、攻撃に使えない状態にする「無害化」ができるようになりました。たとえるなら、火元の家に消防が入って火を消すことが法的に認められた状態です。
ところが政府側は、この要請に沿った措置には現時点で慎重です。政府関係者は「重要インフラ事業者など、重大な影響がある場合が対象になる」と説明しています。
官邸幹部も「ACDにつながるかどうかは、さらに詳しい解析が必要」と述べました。ここで押さえておきたいのは、政府が「GMOを助けない」と言っているわけではない点です。GMO側と政府の担当部局はこの間も連絡を取り合っているとされています。問題は支援するかどうかではなく、無害化という強い手段に踏み込むかどうかにあるのです。
強い手段に慎重になる理由を補足します。攻撃元のサーバーが国外にあれば、無害化は他国の領域にあるコンピューターに手を入れることになり得ます。また、攻撃者は第三者のパソコンを乗っ取り、踏み台にしていることが少なくありません。その場合、国が無関係な人の機器に介入する結果になります。さらに、被害企業の要請をきっかけに発動すれば「申し出れば国が動く」という前例が生まれ、各社から要請が相次ぐ事態も考えられます。
法律の運用が始まったばかりだという事情もあります。
施行直後に民間企業の要請を受けて初の無害化を行えば、その判断基準がそのまま今後の目安として受け止められるでしょう。政府にとって今回の件は、個別の被害への対応であると同時に、制度を使い始める段階でどこに線を引くかを示す場面でもあります。慎重な姿勢の背景には、一度示した基準が後の運用を縛るという、制度の立ち上げ期ならではの重みがあると考えられます。
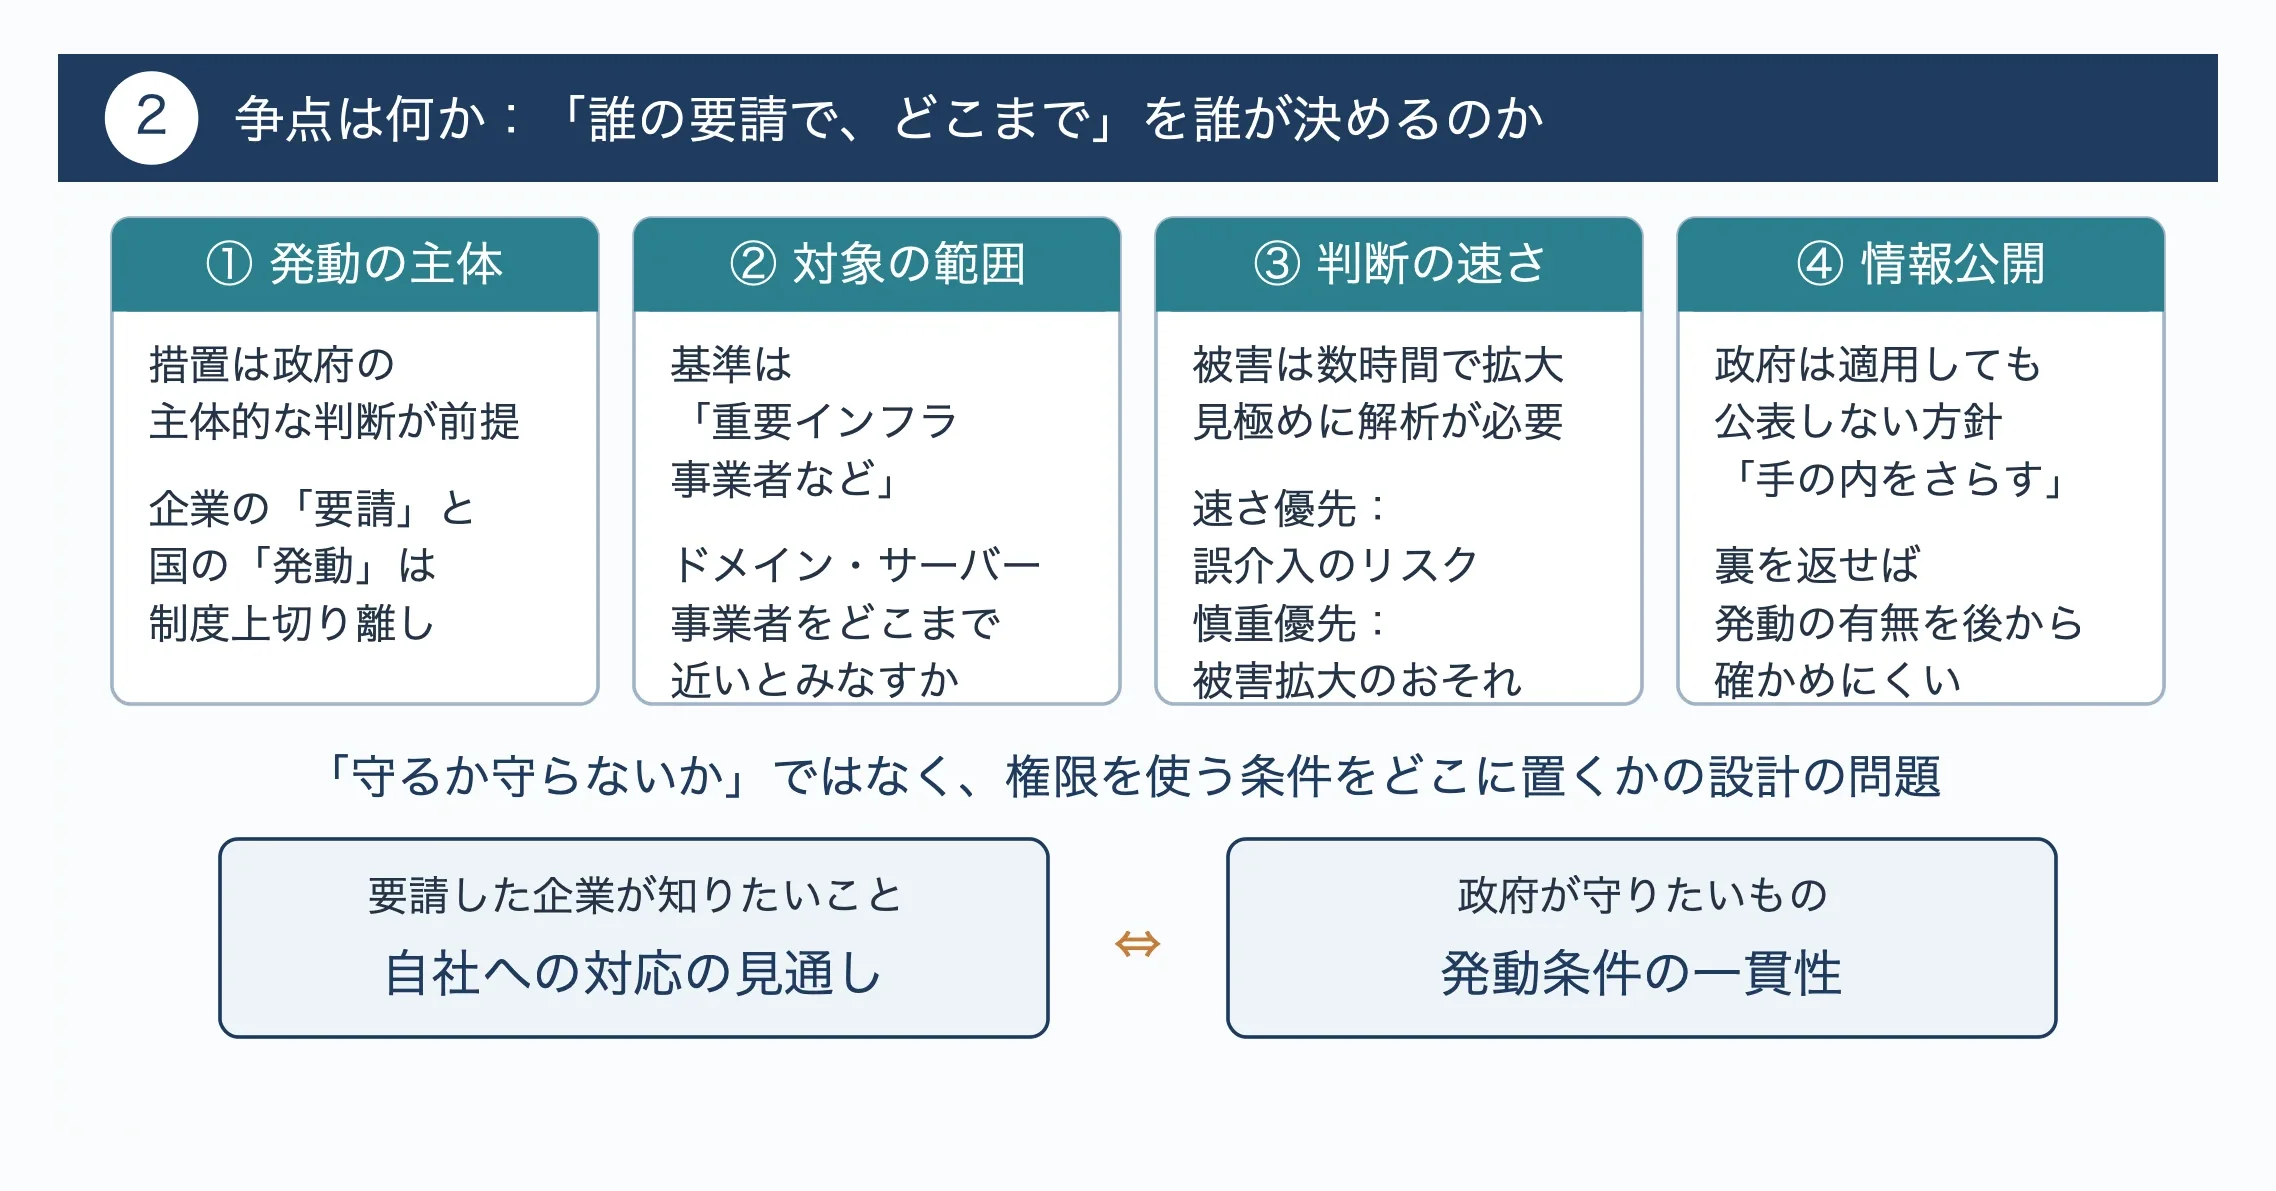
争点は、発動の主体、対象の範囲、判断の速さ、情報公開の四つに整理できます。いずれの点でも、要請した側と政府側の見方にずれがあります。
一点目は発動の主体です。元記事によれば、措置は政府の主体的な判断に基づくことが前提とされています。法律は被害企業に「国に発動を求める権利」を与えたものではありません。国が自ら必要と判断したときに使う権限を定めたものと理解されています。GMOの要請は、この前提に対して民間側から判断を促す形をとりました。制度上は「要請」と「発動」が切り離されているという点は、見落とされがちです。
二点目は対象の範囲です。政府関係者が示した「重要インフラ事業者など」という基準は、電力や金融、通信など、止まると社会全体に影響が及ぶ分野を想定した言い方です。
ここで問題になるのは、ドメイン(インターネット上の住所にあたる名前)の登録やサーバーの貸し出しを担う事業者を、どこまで重要インフラに近い存在とみなすかです。一社だけの被害で済むのか、その企業のサービスを使う多数の企業や個人にまで影響が連鎖するのかによって、評価は大きく変わり得ます。
三点目は判断の速さです。サイバー攻撃の被害は数時間単位で広がります。一方で、官邸幹部が言うように、攻撃元を特定して無害化の対象として妥当かを見極めるには、詳しい解析が欠かせません。速さを優先すれば、誤って無関係な機器に介入するリスクが高まります。慎重さを優先すれば、被害の拡大を許すおそれがあります。
四点目は情報公開です。政府は、ACDを適用した場合でも「手の内をさらしてしまう」などの理由で、対外的に公表しない方針とされています。攻撃者に対策を悟られないという理屈には合理性があります。
ただし裏を返せば、国民も被害企業も、発動されたのかどうかを後から確かめにくくなります。
こうして並べると、今回の対立は「守るか守らないか」ではなく、強い権限を使う条件をどこに置くかという設計の問題だと分かります。要請した企業が知りたいのは、自社への対応の見通しです。政府が守りたいのは、発動条件の一貫性でしょう。両者の関心は重なりつつも、優先順位が異なっているのです。
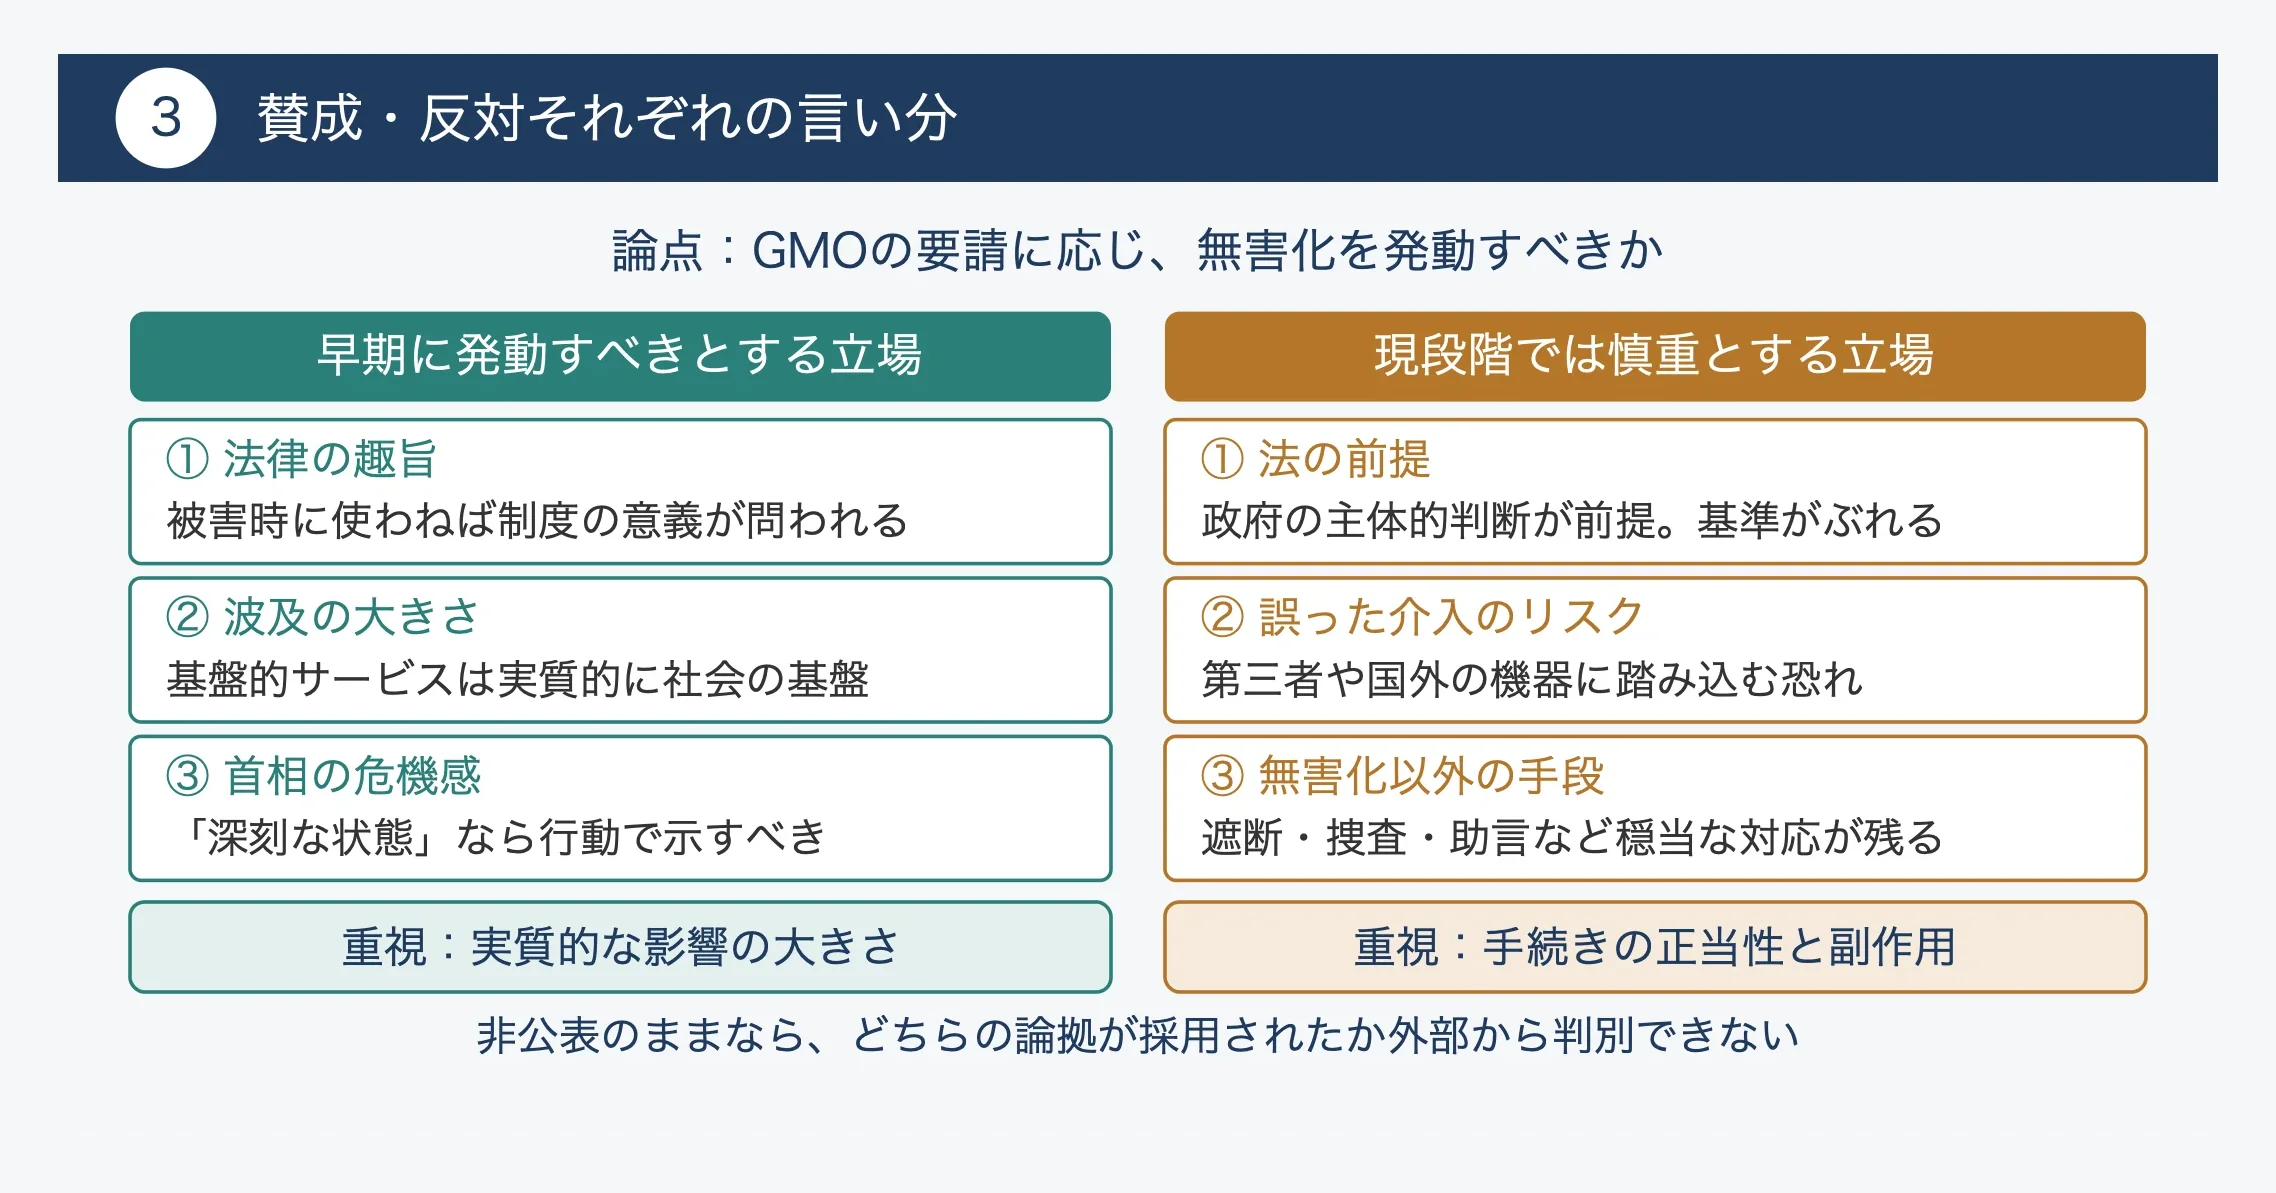
要請に応じるべきかどうかについては、どちらの立場にも筋の通った論拠があります。ここでは、早期に無害化すべきだとする立場と、現段階では慎重であるべきだとする立場を対比して整理します。
早期の発動を支持する側がまず挙げるのは、法律の趣旨です。施行された仕組みを、被害が現に起きている場面で使わなければ、制度の存在意義が問われるという考え方です。次に挙げられるのが、波及の大きさです。ドメインやサーバー、決済といった基盤的なサービスは、多くの中小企業や個人のサイト運営を支えています。一社の被害が利用者全体に広がりかねないため、形式上は重要インフラに指定されていなくても、実質的には社会の基盤に近いという見方が成り立ちます。さらに、高市首相自身が「国民の不安もこれまでとは格段に違う深刻な状態になっている」と述べている点も根拠になります。
政府が危機感を共有しているのであれば、行動で示すべきだという主張につながります。
慎重論がまず重視するのは、法の前提です。措置は政府の主体的判断が前提とされています。民間の要請に応じて動けば、権限を使う基準が要請の強さや企業の発信力に左右されかねません。加えて、誤った介入のリスクも指摘できます。攻撃元とみられる機器が、乗っ取られた第三者の機器だったとしましょう。その場合、国は無関係な人の財産やプライバシーに踏み込むことになります。機器が国外にあれば、外交問題に発展する可能性も否定できません。もう一つの論拠は、無害化以外の手段が残っているという点です。被害企業自身による遮断や復旧、警察による捜査、政府機関による技術的な助言など、より穏当な対応で被害を抑えられる余地があります。そうであれば強い手段は最後に取っておくべきだ、という考え方です。
両者を比べると、賛成側は「実質的な影響の大きさ」を、慎重側は「手続きの正当性と副作用」を重視していることが分かります。どちらか一方だけが正しいというより、判断の物差しが違うと言えます。読者が注目したいのは、政府が最終的にどちらの物差しを優先し、その理由をどこまで説明するかでしょう。仮に非公表のまま終われば、どちらの論拠が採用されたのか外部からは判別できないという課題が残ります。
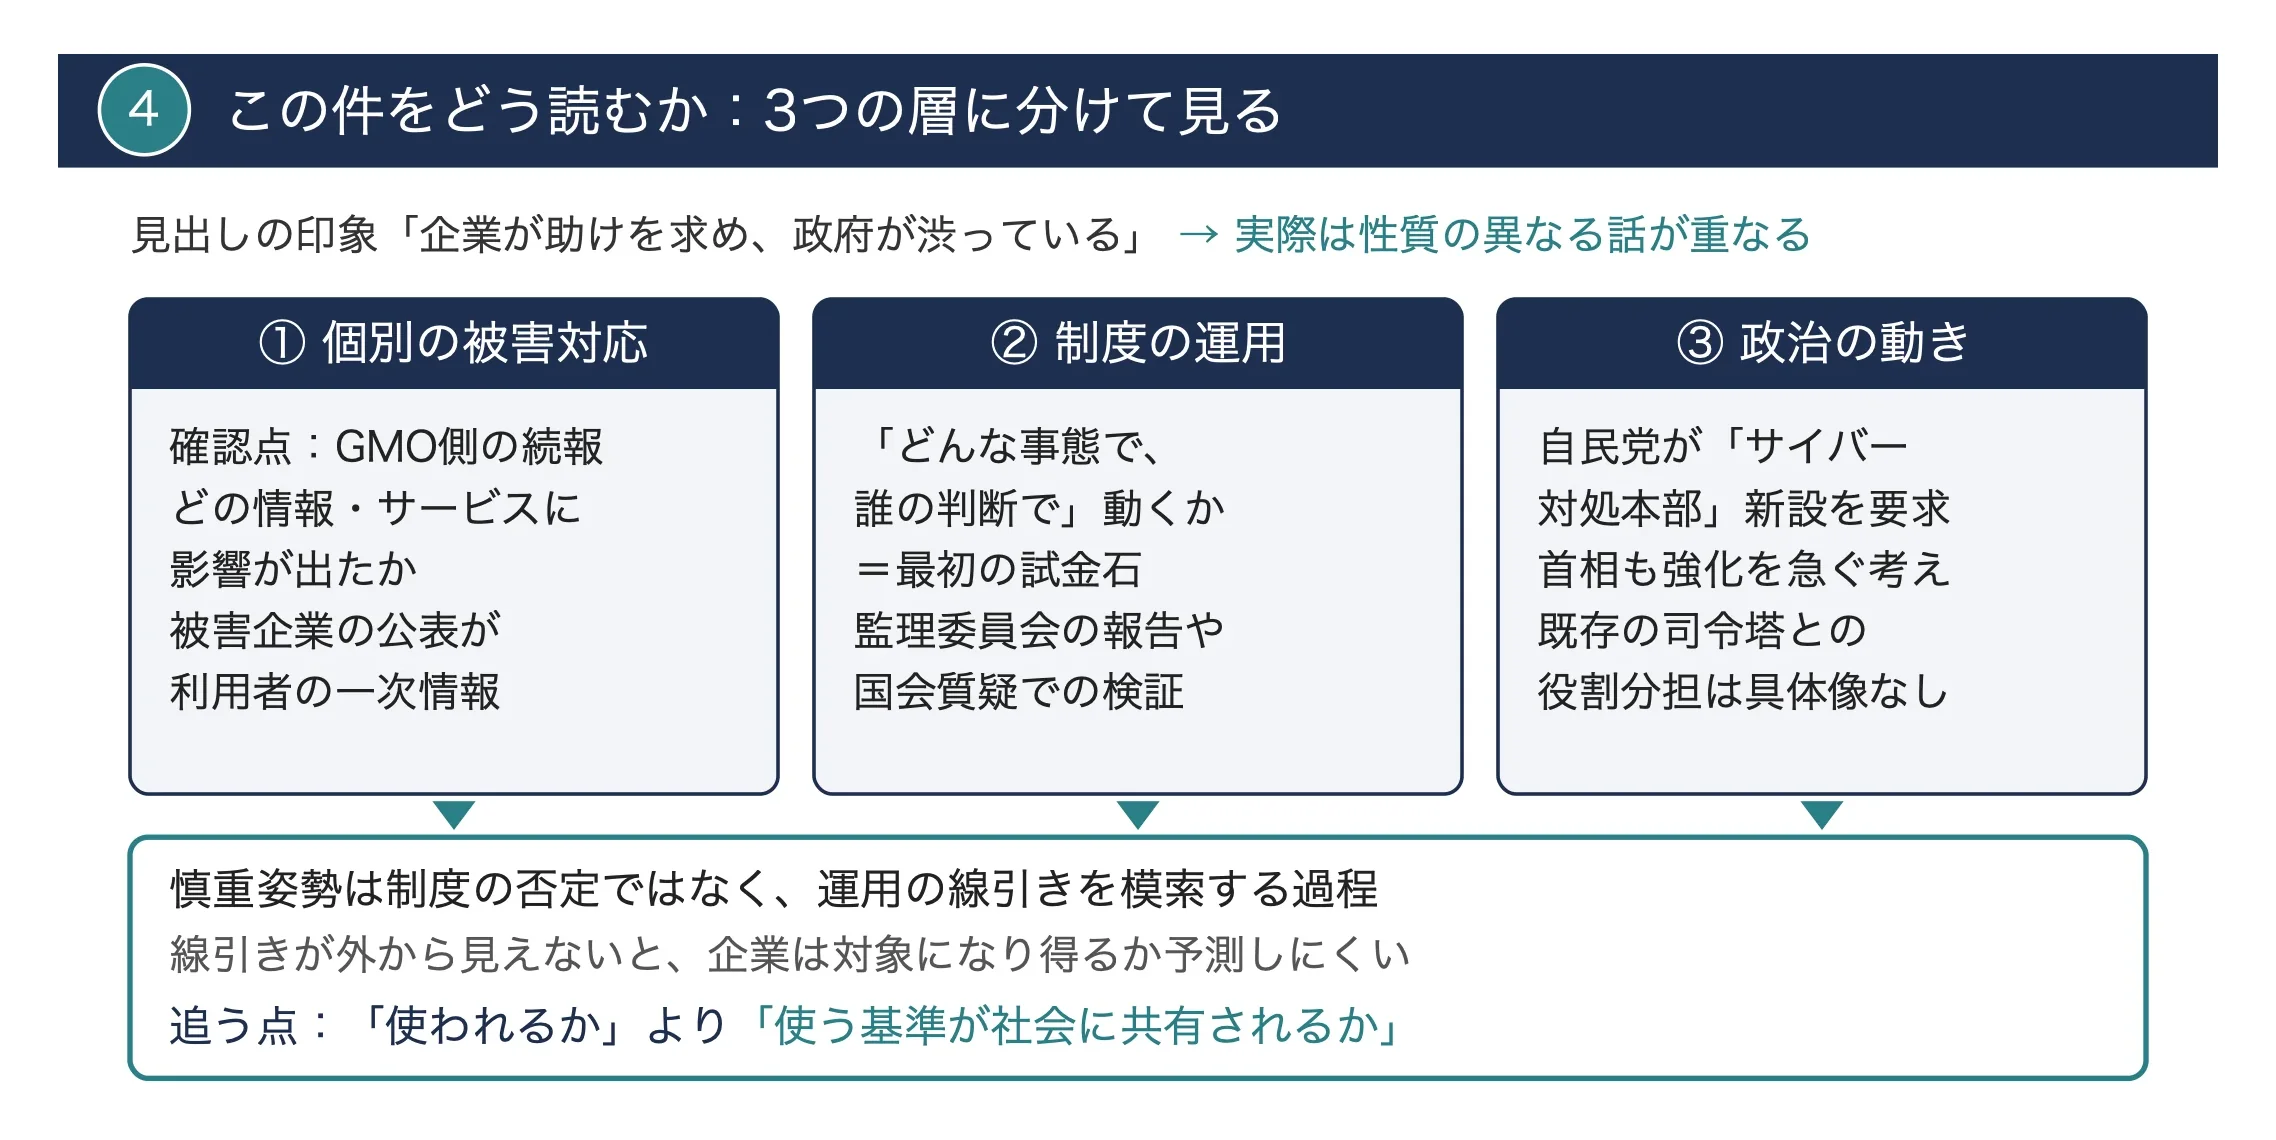
見出しだけを追うと「企業が助けを求め、政府が渋っている」という印象を受けやすいかもしれません。しかし実際には、性質の異なる話がいくつも重なっています。個別の被害対応、新しい制度の運用、政治の動きという層に分けて眺めると、ニュースの見通しがずっと良くなります。
まず個別の被害対応の層です。ここで確認すべきなのは、不正アクセスによってどの範囲の情報やサービスに影響が出たのかという、GMO側の続報です。自分や勤務先が同社のサービスを使っているかどうかで、このニュースの重みは大きく変わります。ACDが発動されるかどうかとは別に、被害企業が公表する内容そのものが、利用者にとっての一次情報になります。
次に制度運用の層です。今回の対応は、施行されたばかりの法律が「どんな事態で、誰の判断で」動くのかを示す最初の試金石になり得ます。
ACDは、通信の秘密(憲法21条が保障する、通信の内容や相手を他人に知られない権利)との関係が問題になる制度です。そのため法律には、独立した立場で運用をチェックするサイバー通信情報監理委員会の設置が盛り込まれました。個別の発動が非公表であっても、この監督機関の報告や国会での質疑を通じて、運用の妥当性がどこまで検証されるかが注目点です。
最後に政治の層です。自民党は首相に「サイバー対処本部」の新設などを求め、首相もサイバーセキュリティーの強化を急ぐ考えを示しました。被害が相次ぐなかで体制強化を打ち出すのは自然な流れです。ただし、新たな組織が既存の司令塔とどう役割を分けるのかは、まだ具体像が見えていません。組織を増やすこと自体よりも、判断の速さと責任の所在がどう整理されるかが問われるでしょう。
こうして層を分けると、今回の慎重姿勢は制度の否定ではなく、運用の線引きを模索している過程と読むのが妥当と言えます。他方で、線引きが外から見えないまま進めば、企業は自社が対象になり得るのかを予測できず、備えの計画も立てにくくなります。結局のところ、このニュースは「ACDが使われるかどうか」よりも「使う基準が社会に共有されるかどうか」を測る出来事として追うのが実用的です。
能動的サイバー防御の導入は、2022年12月に閣議決定された国家安全保障戦略に明記されたことで、政策課題として本格的に動き始めました。同戦略は、サイバー安全保障分野での対応能力を「欧米主要国と同等以上に向上させる」との目標を掲げています。従来の日本の対策は、攻撃を受けてから守る受け身の発想が中心でした。そこから一歩踏み出す方針転換と受け止められています。
この議論を後押ししたのが、民間企業を狙った大規模被害です。2024年6月には、出版大手KADOKAWAがランサムウェア(データを暗号化して身代金を要求する不正プログラム)による攻撃を受けました。動画サービス「ニコニコ」は長期間停止し、個人情報の流出も明らかになっています。
同年12月末から翌年1月にかけては、日本航空や複数の大手銀行が、大量のデータを送りつけてシステムを麻痺させるDDoS攻撃を受け、手荷物の受け付けやネットバンキングに障害が出ました。
当時と今回で共通するのは、標的が民間企業であり、国がどこまで関与すべきかが問われた点です。違いは主に二つあります。当時は国が攻撃元に介入する法的根拠がなく、対応は企業自身の復旧と警察の捜査が中心でした。また、被害企業が国に攻撃元への対処を公に求めることもありませんでした。今回は法律という道具が既にあり、企業側がその使用をはっきり求めています。
その後、政府は2025年2月に関連法案を国会に提出し、法律は同年5月に成立しました。同年7月には、司令塔として内閣官房に国家サイバー統括室が発足しています。そして今月、無害化を可能にする法律が施行されました。
施行直後に情報漏洩が相次ぎ、首相も深刻な状態だと認めた時期に今回の要請が重なりました。制度の初運用をめぐる判断が注目を集めているのは、こうした経緯があるためです。
政府が重要インフラとして位置づける分野は、電力、金融、航空、鉄道、医療、水道など15に及びます。ACDの対象がこの枠にとどまるのか、ドメインやサーバーのような基盤的サービスにも広がるのかによって、私たちの日常の守られ方は変わります。たとえば、近所の飲食店の予約サイトや勤務先の企業メールは、同じ事業者のサーバーに依存していることがよくあります。その事業者が攻撃を受ければ、利用者は何の落ち度がなくても影響を受けます。当面の現実的な備えとしては、利用中のサービスからの通知を確認することや、パスワードの使い回しをやめて二段階認証を設定することが挙げられます。国の権限がどこまで及ぶかを知っておくことは、自分で備えるべき範囲を見極めることにもつながります。
当面は、政府による詳しい解析の結果が判断の分かれ目になるでしょう。解析によって、被害がGMOの利用者全体や他の事業者へ連鎖するおそれが確認されれば、政府が「重大な影響がある場合」にあたると判断する余地は広がります。一方で、被害が同社の範囲にとどまると評価されれば、無害化ではなく技術支援や捜査を中心とした対応になる可能性があります。
もっとも、政府は適用しても公表しない方針とされています。そのため、どちらの判断が下されたのかが外部から明確に分からないまま推移することも考えられます。仮にそうなれば、国会審議や監理委員会の報告のなかで、個別の事案に触れずに運用の考え方をどう説明するかが問われるでしょう。
他方、自民党が求めるサイバー対処本部の新設が具体化すれば、民間からの要請を受け付ける窓口や判断手順が整理されるきっかけになり得ます。
その過程で、重要インフラの範囲を見直すべきかという議論が浮上する可能性もあります。ただし、対象を広げれば国が介入する場面が増え、通信の秘密やプライバシーへの配慮との兼ね合いがより厳しく問われます。今回の要請は、制度の使い道を広げる方向と絞り込む方向のどちらにも議論を動かし得る出来事であり、今後の政府説明の中身を注意深く見ていく必要があります。
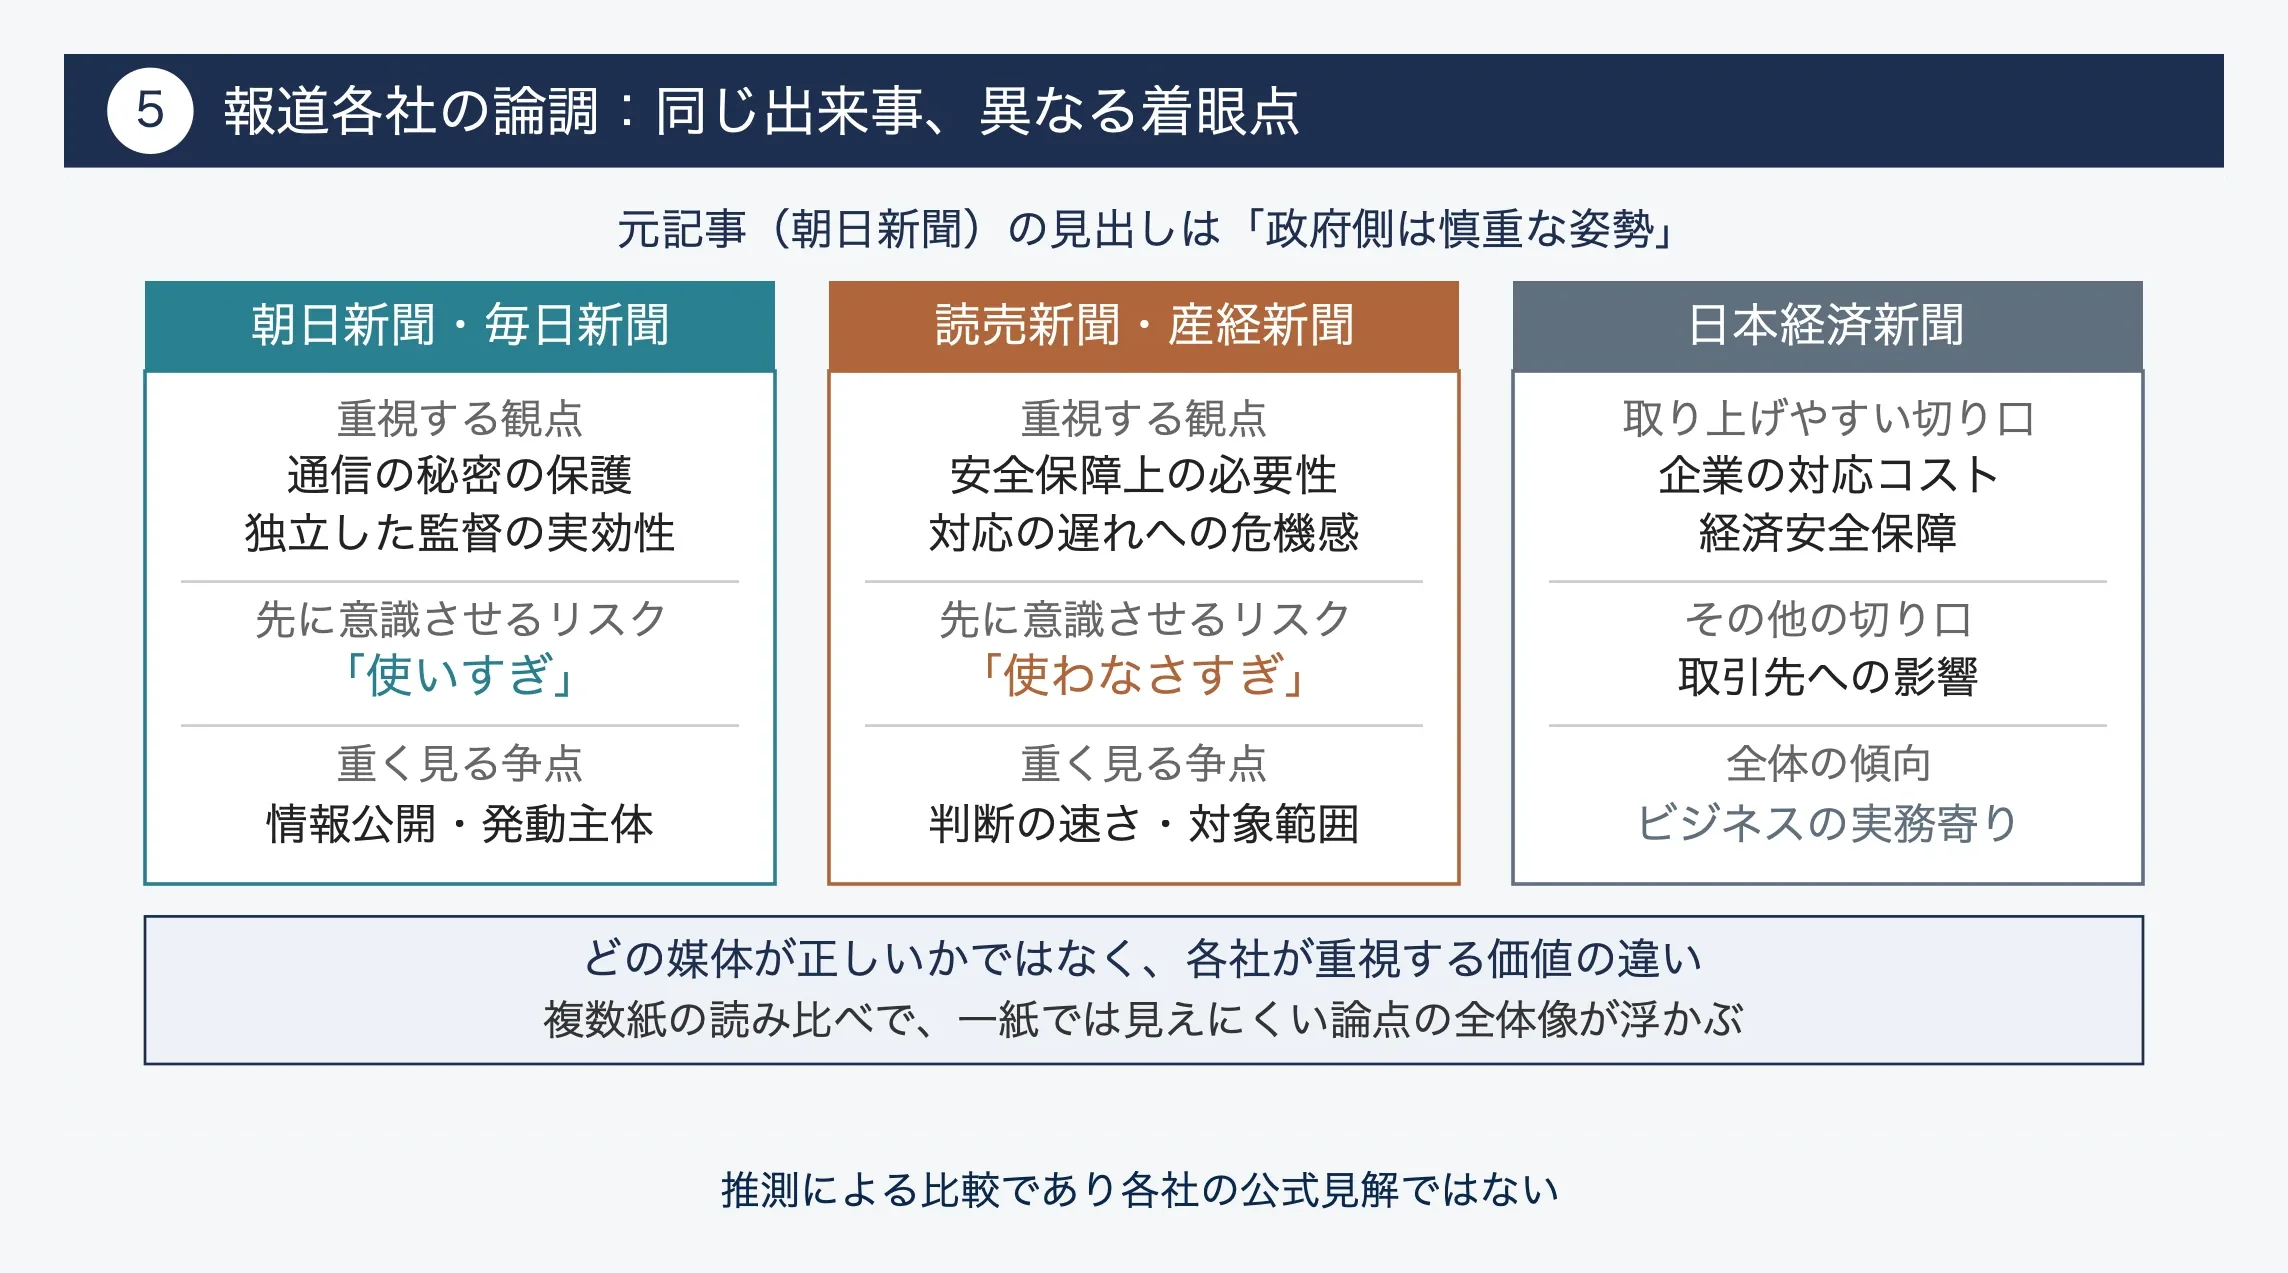
今回の元記事である朝日新聞は、見出しで「政府側は慎重な姿勢」と打ち出しています。企業の要請そのものより、政府がすぐには応じないという点に焦点を当てた構成です。本文でも、措置が政府の主体的判断に基づくという前提や、適用時には公表しない方針を丁寧に伝えています。強い権限が抑制的に運用されているかどうかに読者の目を向ける作りと言えます。朝日新聞や毎日新聞は、ACD法案の審議の段階から、通信の秘密の保護や独立した監督の実効性に紙面を割く傾向が見られました。今回も、権限行使の歯止めという観点が下地にあると考えられます。
これに対し、読売新聞や産経新聞は法案審議の際、安全保障上の必要性や対応の遅れへの危機感を前面に出す論調が目立ちました。こうした傾向からすると、同じ出来事であっても、制度を機動的に使えるか、被害の拡大を防げるかという観点が強調されやすいでしょう。
日本経済新聞は、企業の対応コストや経済安全保障、取引先への影響など、ビジネスの実務に引き寄せた切り口を取ることが多い媒体です。
この論調差は、どの媒体が正しいかという問題ではありません。各社が重視する価値の違いを映し出しています。自由や権利の保護を重視する読者層を持つ媒体は「使いすぎ」のリスクを、安全保障を重視する読者層を持つ媒体は「使わなさすぎ」のリスクを、それぞれ先に意識させる構図です。前述の争点に照らせば、前者は情報公開と発動主体を、後者は判断の速さと対象範囲を重く見ていると整理できます。複数紙を読み比べると、一紙だけでは見えにくい論点の全体像が浮かび上がってきます。
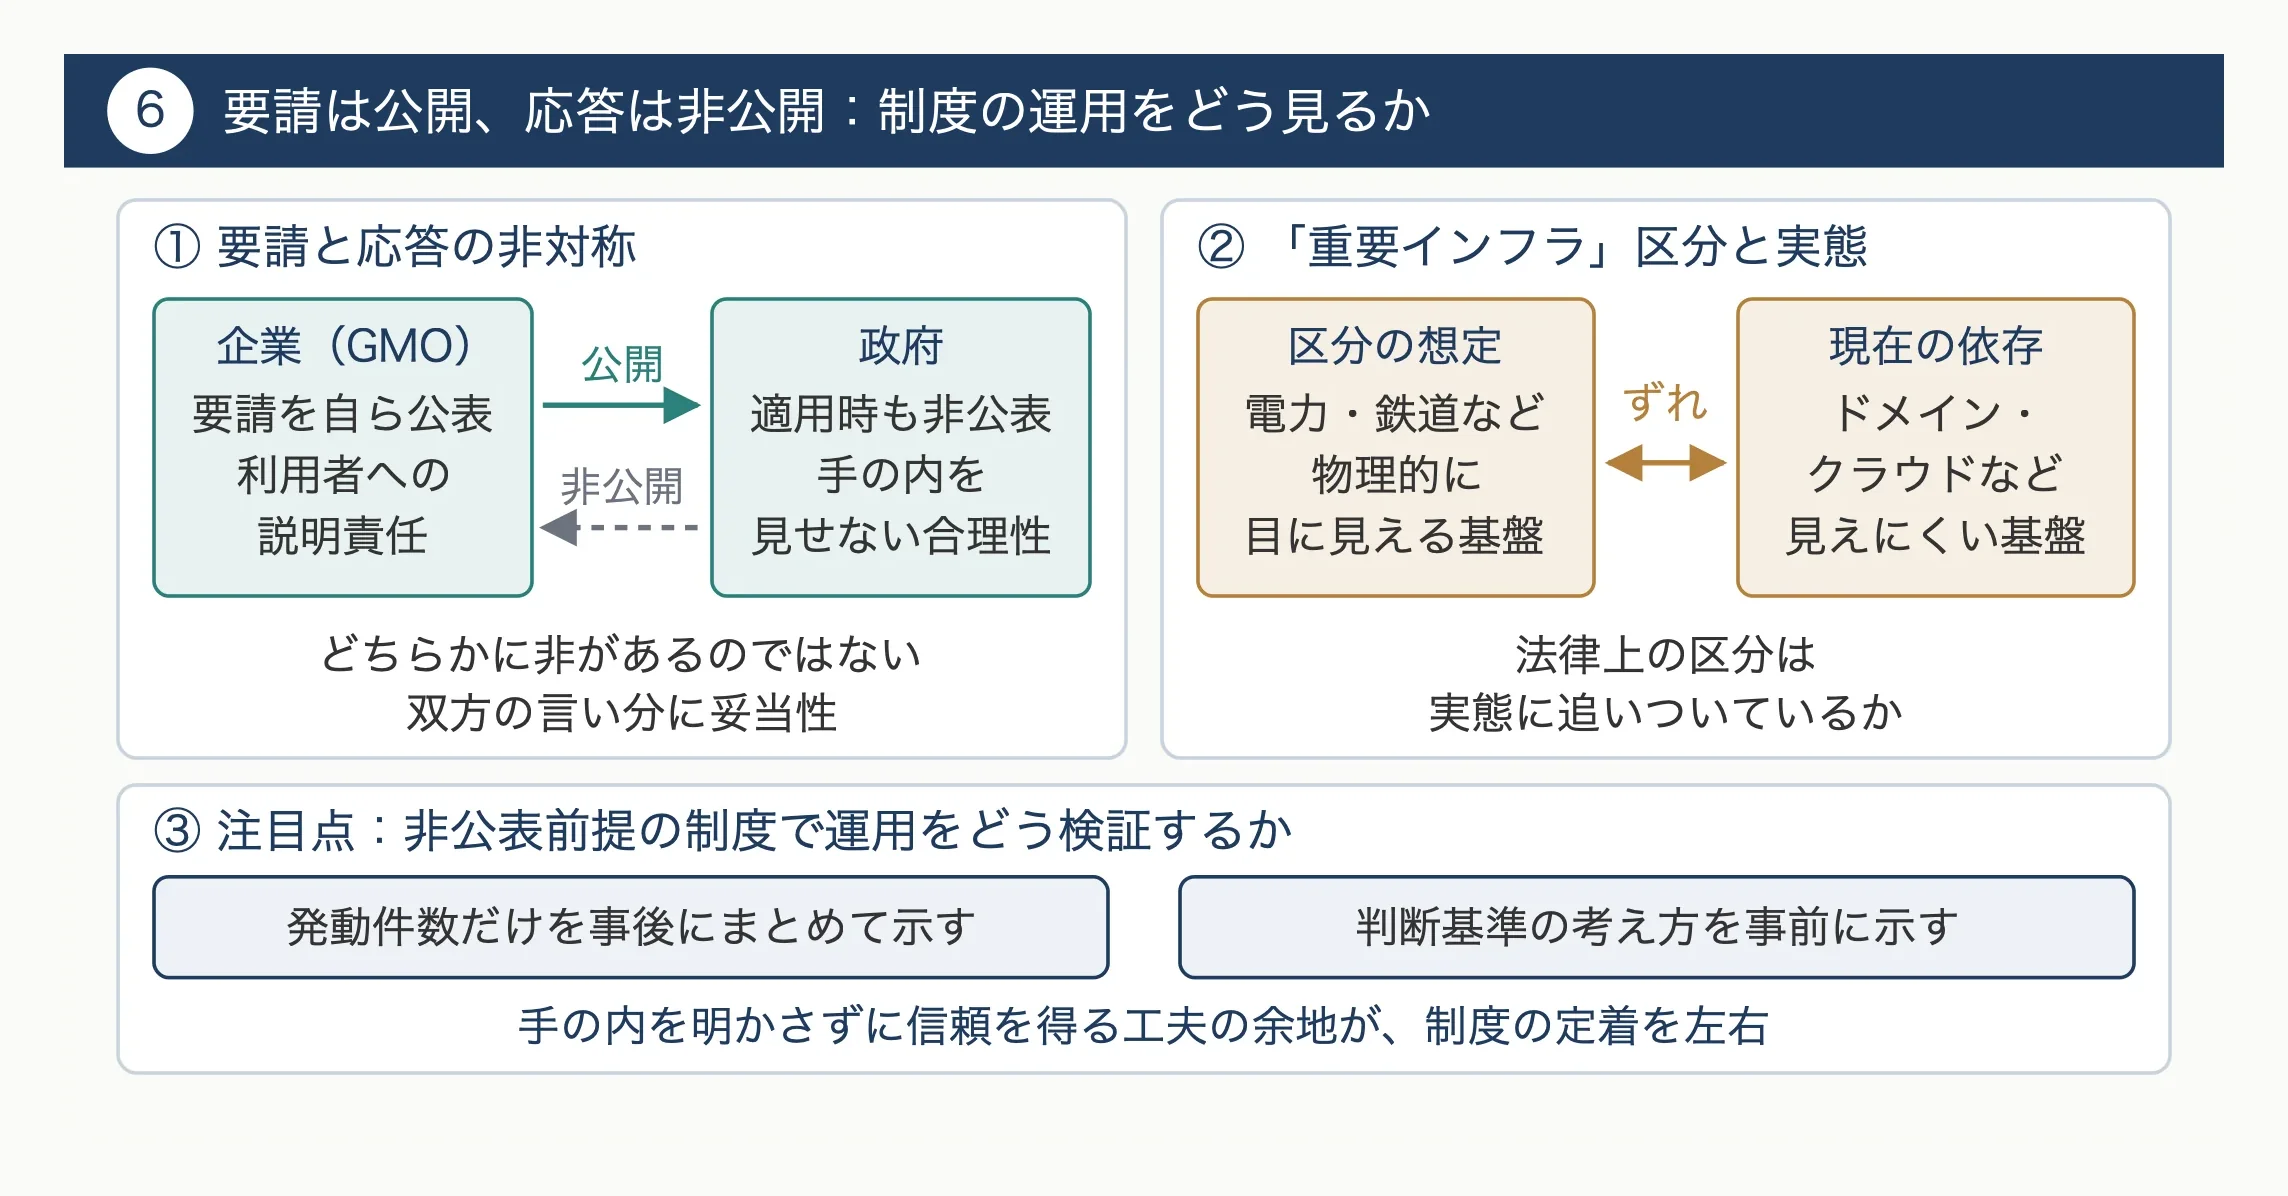
今回の出来事で見過ごされがちなのは、企業が国に対して「公開の場で」要請したという手法そのものの意味です。通常、被害企業と政府機関のやり取りは非公開で進みます。GMOはその要請を自ら公表しました。これにより、政府は応じても応じなくても、何らかの説明を求められる立場に置かれます。ところが政府は、適用した場合でも公表しない方針です。要請は公開され、応答は非公開という、情報の非対称な構図が生まれていると言えます。
この非対称さは、どちらかに非があることを示すものではありません。企業には利用者への説明責任があり、要請を公表することで自社の対応を示す必要があります。政府には、攻撃者に手の内を見せないという防御上の合理性があります。双方の言い分にはそれぞれ妥当性があり、それが制度の設計段階では想定されにくかった形でぶつかったのが今回の件です。
もう一つの着眼点は、「重要インフラ」という区分と、実際の社会の依存関係とのずれです。重要インフラの区分は、もともと電力や鉄道のように物理的に目に見える基盤を念頭に整理されてきました。しかし現在は、ドメインやクラウドのように、目に見えにくくても多くの事業を下支えするサービスが増えています。法律上の区分が、社会がどこに依存しているかという実態に追いついているかどうかは、この件を離れても問われ続けるテーマです。
読者がこの件を読み解く際には、個別の発動の有無よりも、非公表を前提とする制度のもとで社会が運用を検証する手段をどう確保するのかに目を向けると、議論の本質が見えやすくなります。発動件数だけを事後にまとめて示す方法や、判断基準の考え方を事前に示す方法など、手の内を明かさずに信頼を得る工夫の余地があるかどうかが、制度の定着を左右するでしょう。
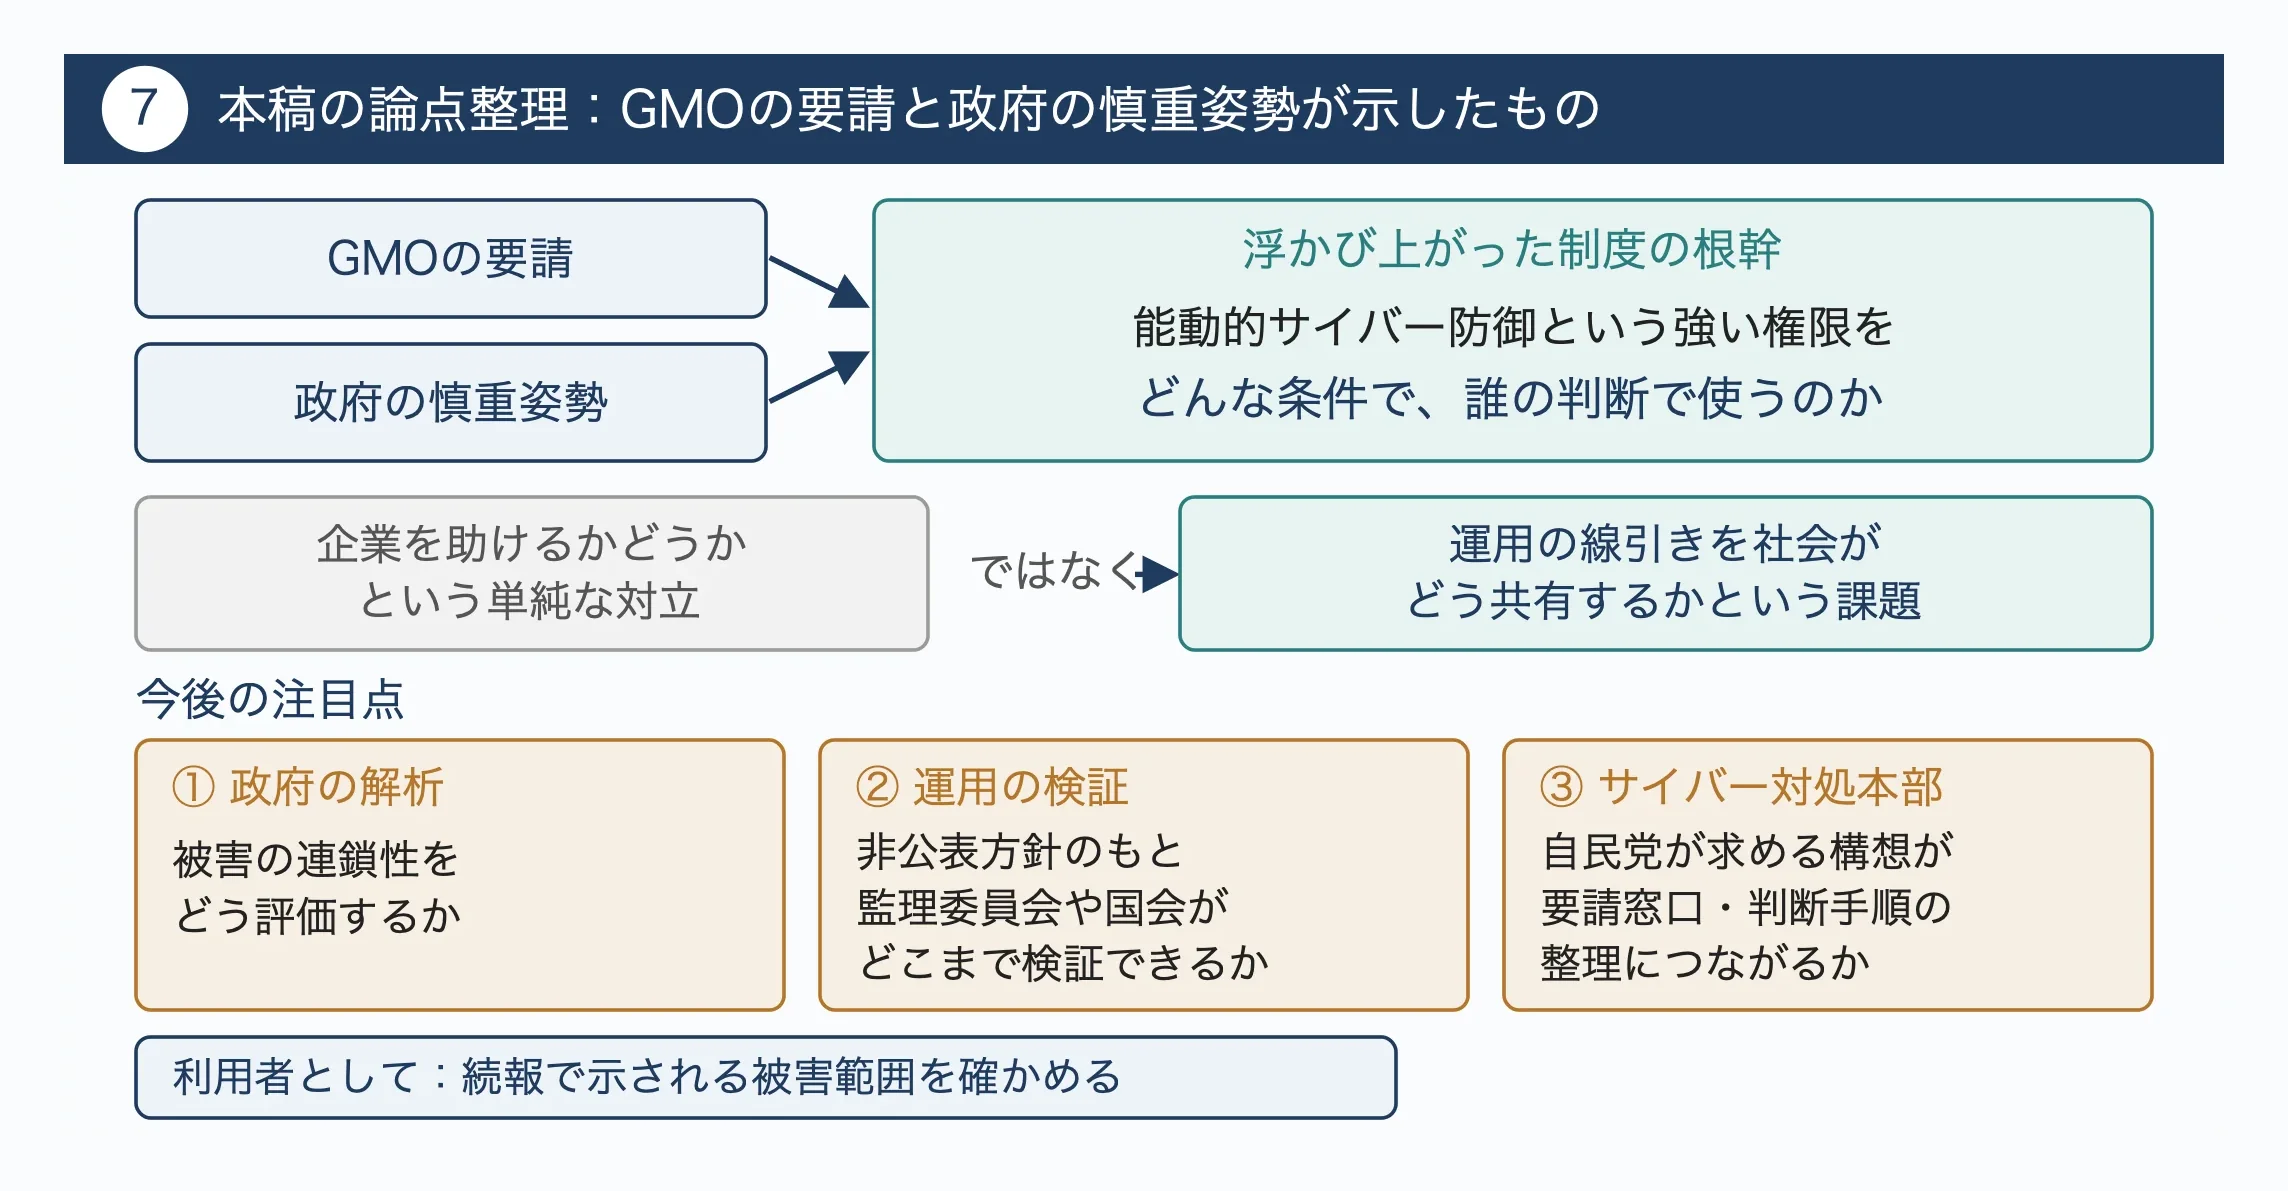
GMOの要請と政府の慎重姿勢は、能動的サイバー防御という強い権限を、どんな条件で、誰の判断で使うのかという制度の根幹を早くも浮かび上がらせました。この件は、企業を助けるかどうかという単純な対立ではなく、運用の線引きを社会がどう共有するかという課題として捉えるのが適切です。今後注目すべき点は、政府の解析が被害の連鎖性をどう評価するか、非公表方針のもとでサイバー通信情報監理委員会や国会がどこまで運用を検証できるか、そして自民党が求めるサイバー対処本部の構想が要請窓口や判断手順の整理につながるかどうかです。利用者としては、続報で示される被害範囲を確かめることが、最も身近で確実な対応になります。
💬 この記事への反応
参照元:朝日新聞
💬 あなたはどう思いますか?
この記事について、ご意見・ご感想をコメント欄でお聞かせください。中立的な議論を大切にしています。